• Hoppa till huvudnavigering
  • Hoppa till huvudinnehåll
  • Hoppa till det primära sidofältet

Femte juli

Nätet till folket!

  • Om oss
  • Remissvar

Sökresultat för: datalagring

Henrik HAX Alexandersson

HAX: Ständigt denna datalagring

21 oktober 2017 av Henrik Alexandersson

Så kom en ny utredning om datalagringen. Man ändrar lite här. Man justerar lite där. Men en sak har inte ändrats: Man tänker fortfarande lagra data om alla svenskars telekommunikationer – urskiljningslöst.

Och det är just detta – att samla teledata rörande alla – som är kärnfrågan. Det är detta som Europadomstolen anser var oacceptabelt, vilket man redan meddelat i två domar.

Men det struntar alltså våra politiker i. För dem är det viktiga att kunna kontrollera folket. Att få veta så mycket som möjligt. Vilket är ett oroväckande överhetsperspektiv – som stämmer väl överens med deras ambition att styra och ställa över människor och deras liv.

Att beslut om att hämta ut data skall fattas av en åklagare är mest en skenbar förändring. Det räcker med en skissartad insikt om hur saker och ting fungerar i svenskt rättsväsende för att inse att detta på sin höjd är en formalitet. För att erbjuda något som ens liknar rättssäkerhet krävs i vart fall en riktig rättslig prövning – i domstol.

Rätten till privatliv är en grundläggande, omistlig mänsklig rättighet. Som sådan är människan själv dess källa, utan att någon auktoritet behöver åberopas. I vart fall är det så det bör vara. Mänskliga rättigheter skall vara ett av lagarnas själva fundament.

För att citera Glenn Greenwald …

(T)he presumption is that the government, with rare exception, will not know anything that law-abiding citizens are doing. That is why we are called private individuals, functioning in our private capacity. Transparency is for those who carry out public duties and exercise public power. Privacy is for everyone else.

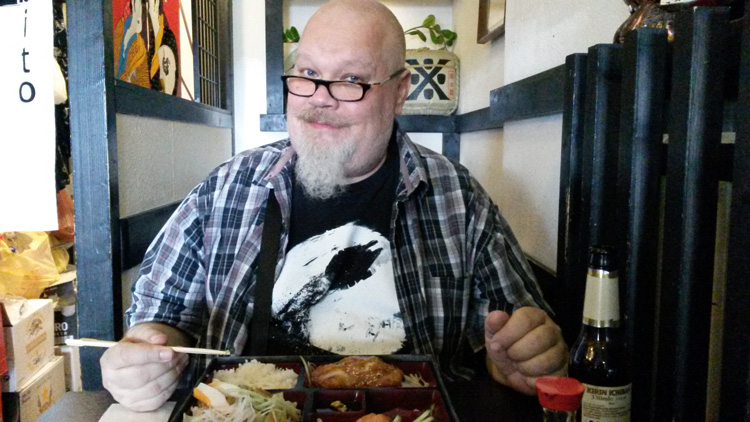
Not: Det här inlägget skickade HAX i ett brev från fängelset. Bilden togs på en japansk restaurang i Berlin Neukölln under en av HAX sista dagar i frihet.

Arkiverad under: Datalagring Taggad som: EU-domstolen, HAX

Datalagringen begränsas – inte

12 oktober 2017 av admin

Så har då utredarna Sigurd Heuman, Mikael Kullberg och Christofer Gatenheim lämnat över sitt delbetänkande om den svenska datalagringen till justitie- och inrikesminister Morgan Johansson.

Utredarna skriver i en debattartikel:

EU-domstolen har fastslagit att den svenska datalagringen inte är förenlig med EU-rätten. Att enbart upphäva de svenska reglerna är emellertid inte någon möjlighet.

…

Utredningen har undersökt olika former av datalagring. Den enda rimliga modellen är en som liknar den nuvarande, men som är ännu mer begränsad.

Det låter ju bra, men när man går in på detaljer visar det sig att utredarnas förslag på många sätt innebär en utökning av datalagringen – inte en begränsing. Till exempel vill utredarna differentiera längden för datalagringen, från dagens sex månader till tre olika längder: Två, sex och tio månader, beroende på hur viktig informationen är för polisen.

Att lagra viss information i tio månader i stället för sex månader låter inte som en begränsning. Bahnhofs vd Jon Karlung kommenterar syrligt på Twitter:

Hallå Orwell! Du fick rätt! Krig kallas fred. Slaveri frihet. Staten säger att datalagringen minskar – när den ökar! https://t.co/viBLcK3ZLF

— Jon Karlung (@JonKarlung) October 10, 2017

Även Journalistförbundet är kritiska. Jonas Nordling och Stephen Lindholm skriver i en replik till utredarna:

Vi säger inte att polisen aldrig ska få tillgång till uppgifter, men det måste finnas en rimlig balans mellan polisens intressen och den enskildes intressen. I andra EU-länder lyckas polisen utreda brott utan att länderna bryter mot mänskliga rättigheter. Det måste gå att lösa i Sverige också.

De menar rentav att den mjäkiga utredningen kan göra polisens arbete svårare:

Utredarna skriver att syftet med förslaget är just att ge polisen verktygen för att lösa brott. Men förslaget kan istället få motsatt effekt och riskerar dra ut på polisens problem ytterligare. Eftersom lagen troligtvis även i fortsättningen kommer att strida mot EU-rätten finns det en stor risk att det blir en vända till av domstolsprövningar. Det kommer att ta tid och kommer antagligen leda till att EU-domstolen återigen konstaterar att svensk lagstiftning inte håller måttet.

Men tillbaka till utredarnas debattartikel. Utredarna föreslår att ”samtal och meddelanden inom det fasta nätet” undantas från datalagring, men formuleringarna gör att man undrar om de förstår hur internet fungerar:

Polisen har störst behov av uppgifter från mobiltelefoner och internet. Samtal och meddelanden inom det fasta nätet behöver därför enligt utredningen inte längre lagras. Detta innebär till exempel att samtal från hemtelefonen eller mejl som skickas från en fast internetanslutning inte längre kommer att lagras. När det gäller internetåtkomst kan däremot inte samma begränsning göras, eftersom en stor del av internetbrotten begås från datorer med fast anslutning.

”När det gäller internetåtkomst”? Men mejl är ju internetåtkomst. E-post är en del av internet. Så är även telefonsamtal numera – den så kallade ”hemtelefonen” kopplar upp sig via internet. Menar de i själva verket ”webben” när de skriver ”internetåtkomst”? Det är oklart – kanske förklaras det närmare i utredningen, som jag inte läst än.

Värt att notera är även utredarnas retorik i debattartikeln. Man målar som vanligt upp en bild av de allvarliga brott där datalagring anses vara viktig:

Polisen får veta vilka platser en gärningsman varit på, vilka personer som gärningsmannen haft kontakt med och vilka personer som befunnit sig nära en brottsplats. Polisen får även reda på vem som använt den ip-adress som till exempel kan knytas till spridning av barnpornografi eller narkotikaförsäljning. Även i underrättelsearbetet är informationen viktig, inte minst för att upptäcka terrorister och illegala underrättelseagenter.

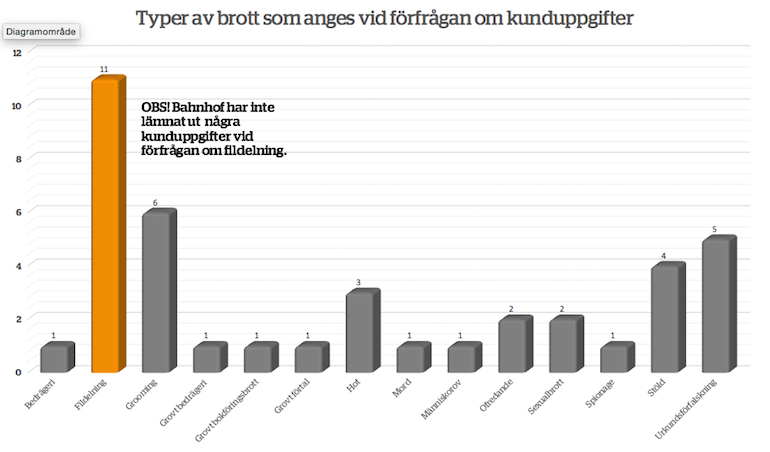
Knark, barnporr och terrorism alltså. Men i verkligheten är det en annan brottstyp som dominerar polisens förfrågningar till internetleverantörerna, nämligen fildelning, enligt siffror som internetleverantören Bahnhof offentliggjorde 2016:

fildelning_diagram

Lägg till detta att utredarna föreslår en utökning av möjligheterna att koppla en IP-adress till en person:

Utredningen föreslår också att regleringen ska utformas så att en användare bakom en ip-adress alltid ska kunna spåras oavsett vilken teknik som operatören använder sig av. Så är inte fallet i dag.

Just denna punkt tycker jag spontant, utan att känna till de tekniska eller juridiska detaljerna, känns mest skrämmande. Varenda fotavtryck som görs på internet ska alltså kunna kopplas till en verklig person. Total övervakning.

Vi får nog anledning att återkomma till detaljerna i utredningen.

Delbetänkandet Datalagring – brottsbekämpning och integritet är en del av den större Utredningen om datalagring och EU-rätten, som beställdes av regeringen i februari 2017 för att ta reda på hur svensk lagstiftning ska förhålla sig till den dom i EU-domstolen från december 2016 som underkände generell datalagring.

Arkiverad under: Datalagring, Sverige Taggad som: Bahnhof, EU-domstolen, Morgan Johansson, regeringen, Sigurd Heuman, SOU, Tele2

Bahnhofläckan: ”Dramatiskt ökad datalagring”

28 augusti 2017 av admin

Som utlovat släpper nätoperatören Bahnhof i dag utförligare information om innehållet i regeringens utredning Datalagring och EU-rätten.

Det mest graverande är kanske att utredningen går emot EU-domstolens ogiltigförklarande av nuvarande generell datalagringslagstiftning. Enligt läckan föreslår utredningen rentav att dagens 6 månaders datalagring ska utökas till 10 månader.

Bahnhofs vd Jon Karlung säger:

Sverige trotsar EU-domstolen genom att fortsätta övervaka samtliga användare. Förslagen krockar med mycket tydliga uttalanden från EU-domstolen.

Enligt Bahnhof innehåller utredningen också förslag på övervakning av VPN-tjänster, i form av krav på att logga ”första aktivering av anonymiseringstjänster”. Jon Karlung igen:

Det återstår att analysera vad förslaget betyder i praktiken. Men helt klart är att staten fått upp ögonen för VPN-tjänsterna.

Bahnhof är vidare kritiska till att förslagen i praktiken kommer innebära att Sveriges internetoperatörer måste lägga resurser på att bygga en infrastruktur som är optimerad för övervakning i stället för prestanda. Enligt läckan kommer förslagen kosta ”hundratals miljoner kronor i investeringar samt tiotals miljoner i löpande driftskostnader per operatör”.

Jon Karlung jämför utredningens förslag med situationen i Kina:

Hela branschen är i uppror. Sverige gör som Kina, där staten kräver att nätet ska vara skräddarsytt för övervakning, inte för att internet ska fungera så bra som möjligt. Kostnaden blir stor, men det värsta är att våra systemtekniker måste ägna sig åt fel saker. Vi vill lägga allt fokus på att hela tiden göra nätet snabbare.

Utredningens förslag ska presenteras av utredaren Sigurd Heuman den 9 oktober 2017. Enligt Bahnhof råder en ”konflikt även på insidan”, vilket ska ha lett till läckan.

Not: Jon Karlung är en av grundarna av 5 juli-stiftelsen, som driver Femtejuli.se.

Arkiverad under: Datalagring, Sverige Taggad som: Bahnhof, Jon Karlung, regeringen, Sigurd Heuman

Jon Karlung läcker hemlig info om den svenska datalagringen: ”Fasansfullt!”

25 augusti 2017 av admin

Jon Karlung, vd för nätoperatören Bahnhof, har i dag läckt kortfattad info på Twitter om den svenska datalagringen, så som regeringen vill utforma den, får man förmoda:

Hallå Kina! Jag funderar på att söka asyl hos er. Jag har precis läst hemligt PM om datalagringen – fasansfullt! Mer info i nästa vecka.

— Jon Karlung (@JonKarlung) August 25, 2017

Bland annat vill man förbjuda vpn, logga vpn. Och så vill man tvinga operatörna att bygga ut NAT burkar, som ska datalagra. Plus 10 månader.

— Jon Karlung (@JonKarlung) August 25, 2017

Utförlig analys nästa vecka. Stora försämringar tekniskt för svenska bredbandskunder.

— Jon Karlung (@JonKarlung) August 25, 2017

Hur detta går ihop med EU-domstolens förbud av urskiljningslös datalagring är frågan. Vi ser fram emot den utförliga analysen.

Not: Jon Karlung är en av grundarna av 5 juli-stiftelsen, som driver Femtejuli.se.

Uppdatering: Mer detaljer i nästa post!

Arkiverad under: Datalagring, Övervakning, Sverige Taggad som: Bahnhof, bredband, ISP, Jon Karlung, VPN

Chat Control – principfrågan

29 september 2026 av Henrik Alexandersson

Chat Control är ett frontalangrepp på våra grundläggande fri- och rättigheter.

I väntan på att information skall läcka ut från trilogförhandlingarna om Chat Control 2 i Bryssel är det värt att påminna om principfrågan. Europeiska konventionen om skydd för de mänskliga rättigheterna säger i artikel 8:

»Var och en har rätt till skydd för sitt privat- och familjeliv, sitt hem och sin korrespondens.«

Och EU:s egen rättighetsstadga säger i artikel 7:

»Var och en har rätt till respekt för sitt privatliv och familjeliv, sin bostad och sina kommunikationer.«

Europakonventionens artikel 8 skyddar vår korrespondens. EU:s egen rättighetsstadga uppdaterar samma princip för den digitala tidsåldern och talar uttryckligen om vår kommunikation.

Chat Control handlar i sina olika varianter om att granska innehållet i människors elektroniska meddelanden utan misstanke om brott.

Kontrasten kan knappast bli större.

I kampen mot dumheter som kommer från EU har jag lärt mig att envist hålla fast vid de grundläggande principer som alla påstår sig hylla. Som artikel 7 och 8. Politikerna är inte dummare än att de fattar att det ser illa ut att dissa en grundläggande mänsklig rättighet, offentligt.

EU-domstolen har i stort sett hamnat på rätt sida. 2014 upphävde den EU:s datalagringsdirektiv. Förenklat har den slagit fast principen:

Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

Till och med ministerrådets egen rättstjänst har varnat för att Chat Control 2:s generella och odifferentierade granskning går över den gräns som EU:s rättighetsstadga sätter.

Förslaget andas viss arrogans i detta avseende. På sidan 13 i Ylva Johanssons originalförslag kan man läsa hur de ser på EU:s egen rättighetsstadga:

»Samtidigt påverkar åtgärderna i förslaget i första hand utövandet av de grundläggande rättigheterna för användarna av tjänsterna i fråga. Dessa rättigheter omfattar i synnerhet de grundläggande rättigheterna till respekten för privatlivet (bland annat att all kommunikation är konfidentiell, som en del av den mer allmänna rätten till respekt för privatlivet och familjelivet), skyddet av personuppgifter samt yttrande- och informationsfriheten.«

»Dessa rättigheter är visserligen av stor betydelse, men ingen av dem är absolut, utan de måste ses i ljuset av sin funktion i samhället.«

De grundläggande mänskliga rättigheternas funktion i samhället är ytterst att skydda individen mot övergrepp från överheten eller flertalet. Typ massövervakning och övervakning utan misstanke om brott.

Orwell möter Kafka i eurokratins spegelvärld.

Våra grundläggande fri- och rättigheter är resultatet av årtusenden av samhällelig utveckling i vilken människor offrat sina liv i kampen för sådant vi tar för givet.

Chat Control 2 är en i dessa dagar så populär röd linje.

This law shall not pass.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Demokrati, EU, Länktips, Övervakning, Privatliv, Rättssäkerhet, Storebror, Yttrandefrihet Taggad som: chat control, ChatControl

Mer övervakning. Men blir vi säkrare?

13 september 2026 av Henrik Alexandersson

Så har ytterligare en valrörelse passerat utan att någon brytt sig om övervakningsfrågorna.

Det är inte bara politikerna som duckar ämnet. Den ständigt växande övervakningsstaten har brett folkligt stöd – eftersom människor är rädda.

Visst, det är nya tider nu – med en del påtagliga hot mot vår säkerhet. Men vi har inte ens stannat upp för att fundera över om mer övervakning fyller sitt syfte och vilket slags övervakning som i så fall är lämplig.

Alla torde vara överens om att människor som på konkreta grunder misstänks för allvarliga brott skall kunna övervakas. Den som begår brott kränker andras rätt till säkerhet och egendom och bryter mot lagen. Det tillhör statens kärnuppgifter att utreda brott, lagföra gärningsmän och skydda andra från deras framfart. Frågan är dock hur träffsäker denna övervakning är.

Enligt regeringens årliga redovisning hade hemlig avlyssning av elektronisk kommunikation bidragit till åtal i en tredjedel av de redovisade fallen. För hemlig rumsavlyssning var motsvarande siffra 42 procent. Det innebär inte att all övrig avlyssning är fel eller meningslös. Men siffrorna pekar på att man långt ifrån alltid kan utgå från att ens övervakning där man utreder ett konkret brott träffar rätt.

Man kan även fundera över kontrollmekanismerna. Inte en enda begäran om tillstånd för hemlig rumsavlyssning (över 500) har avslagits av domstol sedan 2022. Och då finns ändå allmänna ombud som skall bevaka den enskildes integritetsintresse i processen.

Dagens Juridiks chefredaktör William Eriksson skriver i en krönika…

»Antingen är åklagarnas bedömningar alltid perfekt avvägda. Eller så fungerar inte kontrollmekanismen och de rättssäkerhetsgarantier som vår justitieminister alltid framhåller när han pratar om utökade möjligheter till tvångsmedelsanvändning.«

Ett uppenbart problem med hemliga tvångsmedel är deras indirekta konsekvenser. Ta till exempel hemlig dataavläsning (spionprogram på misstänktas digitala enheter). En metod för att ta sig in i sådana enheter är att utnyttja säkerhetsluckor i mjuk- och hårdvara.

Om myndigheterna känner till en sådan sårbarhet uppstår ett dilemma: Rapporterar man den så att den kan åtgärdas, eller håller man den hemlig för att kunna fortsätta använda den? I det senare fallet kan samma säkerhetslucka även utnyttjas av kriminella, främmande makt eller andra angripare. Vilket i sin tur gör oss alla mindre säkra.

Det bredare problemet är massövervakningen. Det vill säga när man övervakar alla, utan brottsmisstanke. För att informationen kan vara bra att ha.

För att parafrasera EU-domstolen när den upphävde EU:s datalagringsdirektiv: Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

Det är ett hinder EU:s institutioner nu försöker ta sig runt. EU-kommissionen arbetar med att ta fram ett nytt datalagringsdirektiv. Ett skarpt förslag sägs komma innan nästa sommar.

En svensk lagrådsremiss föreslår till och med att datalagring skall utökas från metadata till innehåll – och att detta innehåll skall kunna överlämnas till myndigheterna i läsbar (av-krypterad) form. Efter att tunga remissinstanser som försvarsmakten sågat förslaget har det dock lagts på is för tillfället. I vart fall till efter valet.

Även Chat Control hör hemma i denna diskussion. Förslaget öppnar för granskning av innehåll i privata elektroniska meddelanden hos människor som inte är misstänkta för brott. Ändå vill staten kontrollera din privata elektroniska korrespondens.

Övervakningsstaten sväller ständigt i något slags enkelriktat flöde. Nya befogenheter läggs till gamla, medan diskussionen om den samlade effekten på den personliga integriteten är så gott som obefintlig.

Frågan är hur mycket mer övervakning vårt samhälle tål innan det blir ett demokratiskt och praktiskt problem.

CC0

Arkiverad under: Datalagring, Demokrati, EU, Övervakning, Privatliv, Säkerhet, Spaning, Sverige

USA: Uppror mot kameraövervakning

27 augusti 2026 av Henrik Alexandersson

I USA växer motståndet mot de kameror för registrering av fordon som dyker upp lite varstans. Motståndet tar sig uttryck i allt från juridisk kamp till civilt motstånd med människor som målar över och sågar ner kameror.

I USA har de hundratusentals övervakningskameror som satts upp av företaget Flock Safety mött motstånd. Det handlar om ett privat företag som driver ett mycket omfattande nät av automatiska registreringsskyltläsare, så kallade ALPR-kameror.

Kamerorna fotograferar i princip varje passerande fordon och registrerar bland annat registreringsnummer, tid och plats, bilmärke, modell, färg och karosstyp samt särskilda kännetecken som takräcken, dekaler, repor och saknade navkapslar.

Uppgifterna laddas upp till en sökbar molndatabas. Polisen kan sedan söka efter exempelvis ett visst registreringsnummer eller efter »röd pickup med takräcke«. Systemet kan också skicka automatiska larm när en bil på en bevakningslista passerar.

Detta underlättar naturligtvis polisens arbete. Men systemet väcker också obehag och principiella frågor. Dessutom har det i flera fall missbrukats.

Problemet är arkitekturen. För att hitta den lilla andel fordon som är intressanta registreras alla andra. Flock är inte bara ett nät av trafikkameror. Det är en sökmotor över människors rörelser, där bilen fungerar som identitetsmarkör.

En enstaka skyltläsare vid en brottsplats ger en ögonblicksbild. Hundratusentals sammankopplade kameror kan visa en persons resor, vanor, relationer och besök på exempelvis läkarmottagningar, kyrkor, demonstrationer eller politiska möten.

Det som är offentligt observerbart vid ett enskilt tillfälle är inte nödvändigtvis harmlöst när det automatiseras och görs sökbart över hela landet.

Washington Post har i en granskning identifierat närmare 70 poliser och tjänstemän som anklagats, åtalats eller dömts för att ha missbrukat Flock eller liknande system, till exempel för att spåra tidigare partners.

Många avtal har beslutats lokalt och presenterats som inköp av vanlig polisiär utrustning. Invånarna har inte alltid förstått att deras stad därmed blir en nod i ett större nätverk, vars uppgifter kan göras tillgängliga för myndigheter på andra håll.

Detta är sannolikt en central förklaring till vreden: Folk upplever att infrastrukturen vuxit fram i smyg och att de aldrig tillfrågats.

Medborgarrättsorganisationen ACLU driver kampanjen Get the Flock Out och har publicerat verktyg för att kartlägga avtal, begära ut sökloggar, påverka kommunpolitiker och kräva beslut om datalagring och tillgång. Det öppna projektet DeFlock har byggt en crowdsourcad karta över kamerornas placering.

Kommuner har sagt upp eller vägrat förnya Flock-avtal, täckt över kameror, infört moratorier, krävt domstolsbeslut för sökningar och begränsat delning med federala myndigheter. Hittills under 2026 har minst 56 städer avvisat eller sagt upp Flock enligt DeFlock och nyhetsrapporter visar att över 100 kommuner har stängt av sina kameror efter lokala protester.

Aktivister har spraymålat linser, täckt kameror, klippt kablar och sågat ner stolpar. Polisen har svarat med övervakning av aktivistkonton och även placerat ut attrapper för att gripa vandaler.

Men denna spektakulära del av motståndet är knappast den mest betydelsefulla. Den politiska press som får kommuner att säga upp avtalen är viktigare och svårare att avfärda.

Efter kritiken har Flock presenterat starkare kontrollsystem, automatisk upptäckt av misstänkt användning och en rekommenderad standardlagring på sju dagar istället för tidigare 30.

Men det förändrar inte grundproblemet – att en privatägd infrastruktur registrerar i huvudsak oskyldiga människors rörelser för att uppgifterna möjligen kan bli användbara senare.

CC0

Arkiverad under: AI, Dataskydd, Övervakning, Privatliv, Storebror, USA Taggad som: Flock

Övervakningslagarna är farligare tillsammans än var för sig

25 augusti 2026 av Henrik Alexandersson

De olika verktyg och regler för övervakning och kontroll som rullas ut är allvarliga nog var för sig. Tillsammans skapar de en närmast »perfekt storm«.

Datalagring (ett nytt EU-förslag väntas i vinter) kan visa vem som kommunicerar med vem, när och hur samt i vissa fall var – och gör det möjligt att kartlägga människors kontaktnät och bygga sociogram.

E‑bevis gör det möjligt för rättsliga myndigheter i ett EU-land att kräva att tjänsteleverantörer i ett annat land lämnar ut eller bevarar användaruppgifter med mera.

Europols utökade mandat ger myndigheten större möjligheter att ta emot, behandla och utbyta personuppgifter från privata företag och nationella myndigheter.

EU:s digitala identitetsplånbok och ålderskontroller bygger upp en infrastruktur där aktiviteter online förutsätter digitala identitets- eller åldersbevis. Det knyter allt fler aktiviteter online till identifierade personer.

Kameraövervakning med ansiktsigenkänning i realtid gör människor automatiskt identifierbara och lokaliserbara på allmänna platser.

Chat Control öppnar för granskning av innehållet i medborgarnas privata elektroniska meddelanden.

AI, biometrisk analys och samkörning av register gör stora informationsmängder sökbara och gör det möjligt att kartlägga människor även om de inte misstänks för brott.

Lägg sedan till den utökade användningen av preventiva tvångsmedel – och flera av statens övervakningsverktyg kan användas utan konkret misstanke om att en viss person har begått brott.

Vad kan möjligen gå fel?

CC0

Arkiverad under: Datalagring, Dataskydd, EU, Övervakning, Privatliv, Rättssäkerhet, Storebror, Sverige

Chat Control: Motståndet fortsätter

28 juli 2026 av Henrik Alexandersson

Använd valrörelsen för att lyfta Chat Control 2. Hur nästa regering ser ut kan avgöra vilken linje Sverige kommer att driva i EU:s ministerråd.

Chat Control 1 – operatörernas frivilliga granskning av innehållet i användarnas elektroniska meddelanden – har nu förlängts till den 3 april 2028. Tråkigt, men det är som det är. Låt oss nu i stället fokusera på den permanenta lag som kommer sedan, Chat Control 2.

Kärnfrågan, där förhandlingarna mellan Europaparlamentet och EU:s ministerråd tycks ha kört fast handlar om riktad övervakning mot misstänkta eller allmän massövervakning.

Parlamentets ståndpunkt är sedan 2023 att övervakning skall endast få riktas mot personer eller grupper där det finns rimliga skäl att misstänka att olagligt material förekommer, inte mot samtliga användare. Beslut om övervakning skall fattas av en domstol eller motsvarande.

Grundprincipen känns igen från EU-domstolens dom om datalagringsdirektivet 2014 och senare praxis: Generell och urskillningslös övervakning av hela befolkningen får inte göras till normalmetod för brottsbekämpningen. Övervakningen måste vara avgränsad, nödvändig och proportionerlig. Enkelt uttryckt: Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

EU:s medlemsstater i ministerrådet är mer intresserade av att övervaka alla. Vilket kan bero på att de ser Chat Control mer som en integrerad del i sin övriga övervakningsapparat.

Rådets linje är i stort sett att fortsätta med Chat Control 1:s frivilliga granskning av innehåll, tills vidare. Vilket är lika med generell övervakning av innehållet i folks elektroniska meddelanden utan misstanke om brott.

(Även om det inte gått att enas om saken är en majoritet i ministerrådet egentligen för client-side-scanning. Det vill säga spionprogram på applikations- eller systemnivå i din telefon och dator. Tanken är att dessa kan granska innehållet i dina utgående meddelanden innan de krypteras och sänds iväg. Respektive efter att inkommande meddelanden mottagits och avkrypterats. Denna linje fick motvilligt överges på grund av en blockerande minoritet i rådet, men är ändå inte helt avskriven.)

Konfliktlinjen är tydlig: Övervaka dem som misstänks för brott – eller alla, hela tiden.

Den pågående valrörelsen är ett bra tillfälle att lyfta frågan med kampanjande politiker – speciellt från M, KD och S. Dels för att de skall ha klart för sig att det finns ett motstånd mot Chat Control bland väljarna och att frågan kan påverka hur vi röstar. Dels för att tvinga dem att förhålla sig till och fundera över principfrågan.

Även om Chat Control är en EU-fråga finns det formella skäl att ta upp den i vår svenska riksdagsvalrörelse. Detta eftersom det är den regering vi väljer nu som kommer att företräda Sverige i EU:s ministerråd när frågan om Chat Control 2 avgörs.

Att frågan diskuteras sätter dessutom press på ledamöterna i Europaparlamentet, för att de skall stå fast vid sin position (se ovan) från 2023. Särskilt som striden om Chat Control 1 ger anledning att ifrågasätta vad vissa av dem egentligen tycker.

Striden om Chat Control är ett maratonlopp som nu pågått mer än fem år. Visst kan man bli trött på att tjata och på att upprepa de viktiga argumenten gång på gång. Men att vara uthållig och envis i sitt motstånd är en förutsättning för att vinna, även om det inte är en garanti.

Kampen mot Chat Control går vidare. Ta upp frågan i valrörelsen. Och påminn Europaparlamentarikerna om att vi ser hur de agerar. Skriv en rad.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Tidigare bloggposter:
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2026) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Övervakning, Privatliv, Sverige Taggad som: chat control, ChatControl, EU:s ministerråd, Europaparlamentet, regeringen, valrörelse

Chat Control 2: Ny förhandlingsrunda på måndag

25 juni 2026 av Henrik Alexandersson

Trilogförhandlingarna om Chat Control 2 fortsätter. Här är ministerrådets och Europaparlamentets förhandlingspositioner.

På måndag (29 juni) träffas åter representanter för EU-kommissionen, EU:s ministerråd och Europaparlamentet för förhandlingar om Chat Control 2.

Chat Control 2 är den lagstiftning som skall komma efter Chat Control 1 (frivillig skanning av innehållet i användarnas meddelanden). CC1 gäller inte längre efter att Europaparlamentet inte förlängt den.

Enligt ryktet går förhandlingarna trögt. Men här är de två beslutande institutionernas positioner:

EU:s ministerråd har efter åratal av förhandlingar givit upp om obligatorisk skanning av innehållet i alla användares elektroniska meddelanden – och kan tänka sig en förlängning av grundprincipen i CC1.

Det innebär att de meddelandetjänster som så önskar får fortsätta att frivilligt skanna sina användares okrypterade meddelanden efter känt och nytt övergreppsmaterial, under förutsättning att användarna informeras om detta. Det skall bara gälla visuellt material (bild/video) och länkar.

I positionen slås det uttryckligen fast att ”ingenting i denna förordning ska förstås som att det ålägger leverantörer några spårningsskyldigheter”. Vilket är bra.

Istället föreslås en översynsklausul (Artikel 85) där kommissionen efter tre år skall utvärdera om AI-tekniken blivit tillräckligt tillförlitlig för att man då kan föreslå obligatorisk skanning efter text med otillbörliga försök till kontakter med minderåriga (grooming).

I den nuvarande texten har rådet lagt till förtydliganden om att förordningen inte får förbjuda, försvaga eller kringgå kryptering, inklusive totalsträckskryptering (E2EE). Det innebär i praktiken att tjänster som Signal, som vägrat införa bakdörrar, skyddas.

Trots att skanningen görs frivillig, behåller rådet krav på obligatorisk åldersverifiering för vissa tjänster. Leverantörer av interpersonella kommunikationstjänster (som appar med chattfunktioner) som identifierat en risk för grooming (vilket i princip är alla där användare kan kontakta varandra) skall vidta åtgärder för att identifiera barnanvändare (personer under 17 år). Även app-butiker (som Google och Apple) skall vidta åtgärder för att hindra barn från att ladda ner appar med hög risk för grooming.

Ministerrådets position innebär att tjänster skall kategoriseras i riskklasser (låg, medium eller hög risk). Leverantörer av högrisktjänster kan åläggas att i samarbete med ett nytt »EU-center« utveckla tekniker för att mildra identifierade risker, men utan krav på att skanna innehållet i meddelanden.

Detta är förvisso betydligt bättre än rådets olika tidigare förslag, som client-side-scanning där innehållet i alla meddelanden skulle granskas med spionprogram på din telefon eller dator innan de krypteras och sänds iväg. Inte desto mindre är ministerrådets position problematisk.

Till att börja med innebär den fortfarande att hundratals miljoner européer kommer att få innehållet i sina privata konversationer granskade. Erfarenheten visar att bortåt 80% av de meddelanden som då flaggas och överlämnas till myndigheterna är felaktiga.

Ministerrådets egen rättstjänst (med flera) slår fast att detta utgör en generell övervakning utan misstanke om brott. Vilket bryter mot EU-stadgans och Europakonventionens skydd för individens privatliv och privata kommunikation.

Europaparlamentets position om Chat Control 2 slogs fast redan i november 2023. Den är, kortfattat:

  • Ingen skanning av innehållet i totalsträckskrypterad (E2EE) kommunikation.
  • Övervakning skall inriktas mot personer och grupper där det misstänks förekomma olagligt innehåll – inte vara generell.
  • Beslut om övervakning skall fattas av en domstol.
  • Garantera rätten till anonym kommunikation, nej till åldersgränser (ID-krav).

Vilket är en betydligt rimligare position.

Enkelt uttryckt: Ministerrådet vill granska innehållet i så många av våra elektroniska meddelanden som möjligt. Europaparlamentet vill att sådan granskning skall inriktas mot misstänkta.

Det har kommit signaler om att EU-kommissionen kan vara mer på parlamentets linje än på rådets. Kanske har man lärt sig av tidigare fall (datalagringen) där EU-domstolen slagit fast principen: Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

Nu får vi se vad som händer på måndag. Men positionerna känns rätt låsta.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Tidigare bloggposter:
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2023) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Kryptering, Länktips, Övervakning, Privatliv, Storebror Taggad som: chat control, ChatControl, trilog

  • « Go to Föregående sida
  • Sida 1
  • Interimistiska sidor utelämnas …
  • Sida 6
  • Sida 7
  • Sida 8
  • Sida 9
  • Sida 10
  • Interimistiska sidor utelämnas …
  • Sida 24
  • Go to Nästa sida »

Primärt sidofält

Varning för Chat Control!


EUs nya massövervakning är nu farligt nära att bli verklighet. Vi har samlat allt du behöver veta på vår specialsida om Chat Control!

Nyhet: Merch!

Visa ditt stöd för ett fritt internet genom att bära våra kläder – här hittar du vår shop!

Prenumerera på inlägg


Loading

Senaste inlägg

  • EU Kids Act – döden för privata spelservrar och små spelutvecklare1 oktober 2026
  • Chat Control 2: Förhandlingsläget fortfarande låst30 september 2026
  • Chat Control – principfrågan29 september 2026
  • Chat Control – för er, inte för oss28 september 2026
  • Chat Control: Nya förhandlingar på tisdag27 september 2026
  • X: Femtejuli
  • Youtube
  • RSS-flöde

CC BY 4.0 · Logga in

  • Youtube
  • Twitter
  • RSS