• Hoppa till huvudnavigering
  • Hoppa till huvudinnehåll
  • Hoppa till det primära sidofältet

Femte juli

Nätet till folket!

  • Om oss
  • Remissvar

Privatliv

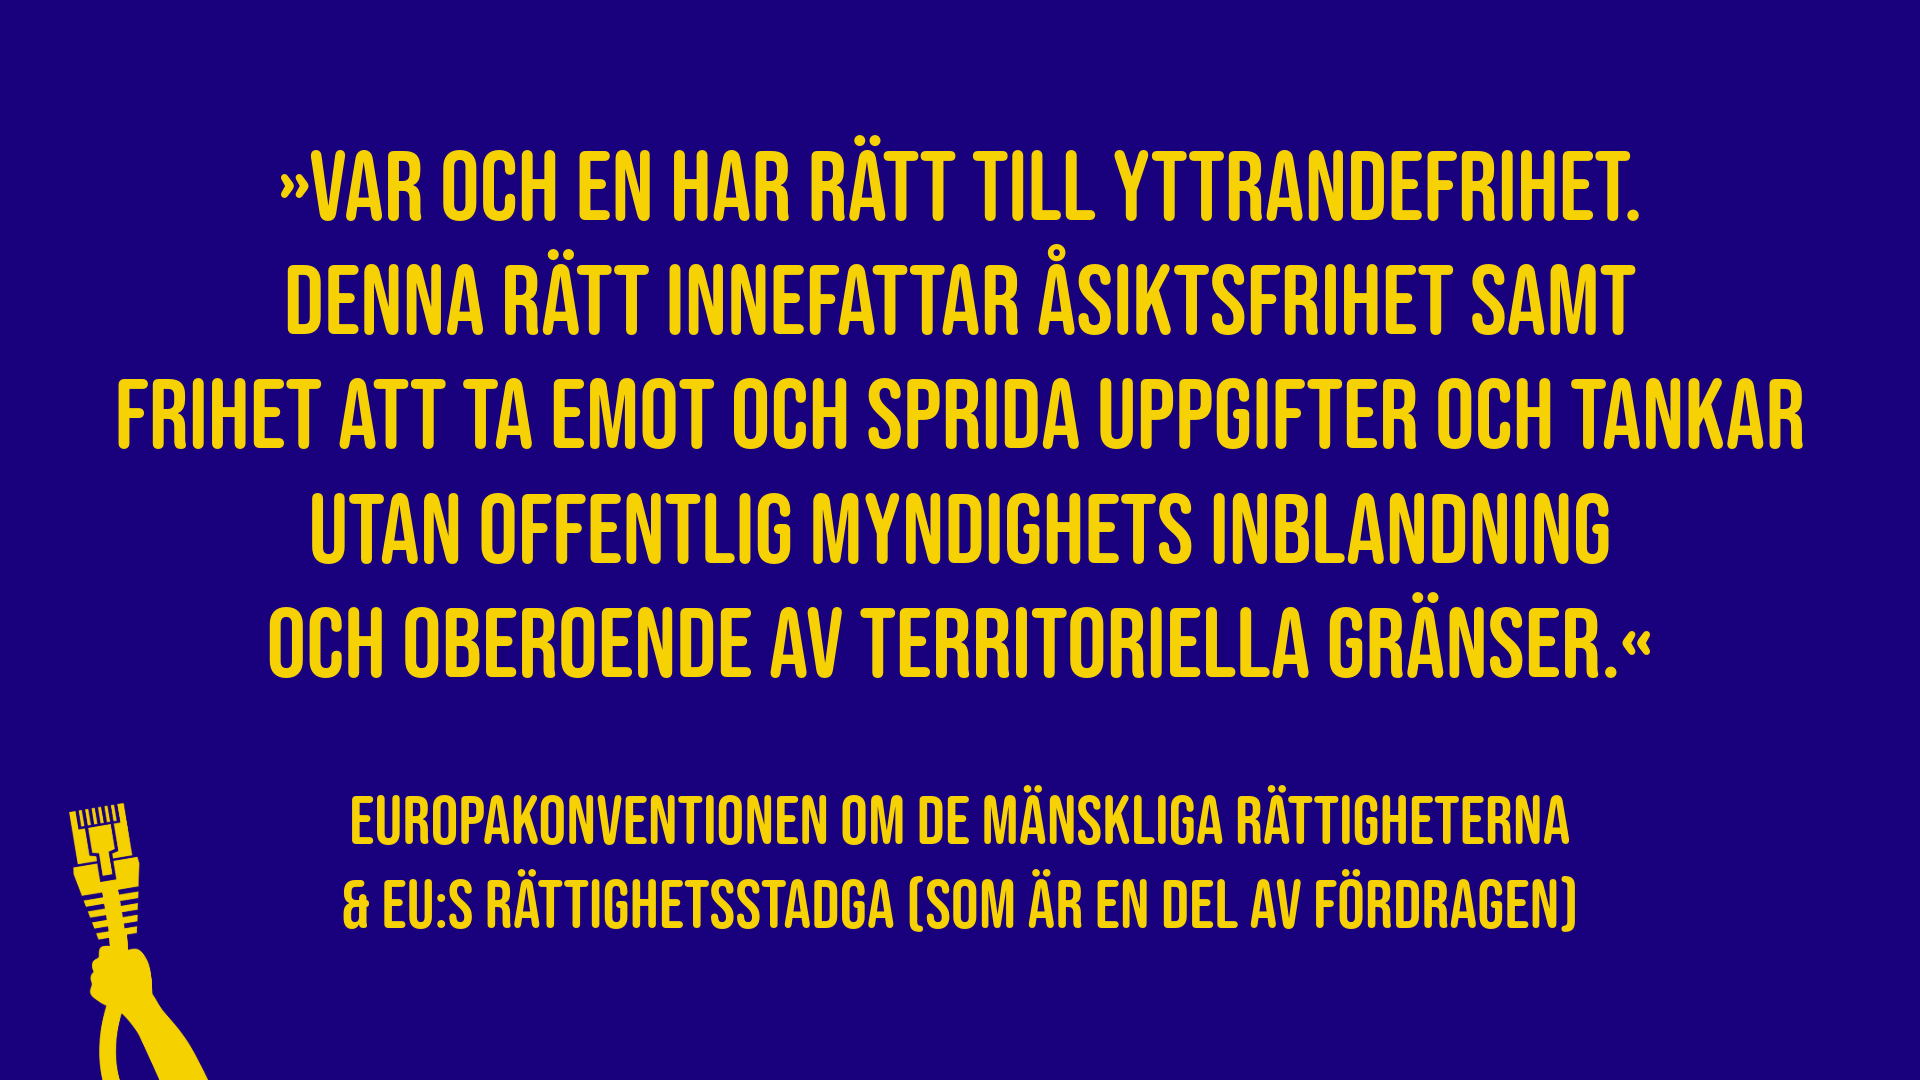
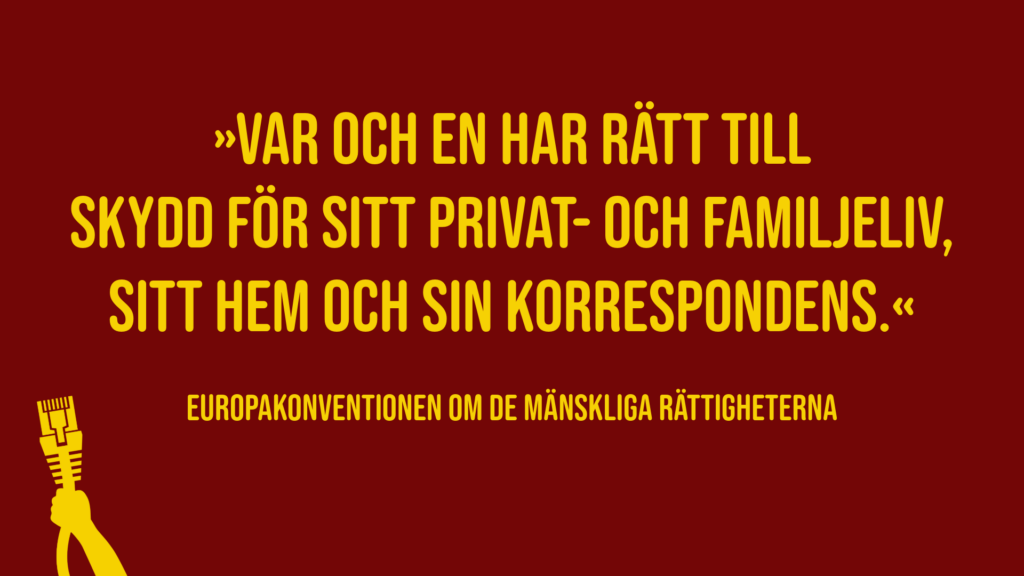
Rätten till privatliv är en grundläggande mänsklig rättighet, vilket bland annat slås fast i Europakonventionen för de mänskliga rättigheterna samt i EU:s stadga. Här publicerar vi nyheter om hur myndigheter, företag och andra aktörer vill skaffa sig tillgång till vår privata information.

EU Kids Act: Alla barns vårdnadshavare måste registreras

24 september 2026 av Henrik Alexandersson

EU Kids Act vill ge barn under 15 år begränsad tillgång till sociala medier och andra digitala tjänster under vårdnadshavares uppsikt. Det kräver en helt ny infrastruktur för att fastställa relationen mellan barnen och deras ansvariga vuxna.

EU Kids Act föreslår en 15-årsgräns för sociala medier. Men man vill även att barn som är 3-12 år gamla skall kunna nå barnvänliga videotjänster/spel via vårdnadshavarens konto/enhet (max 1 timma/dag). Samt att 13- och 14-åringar hänvisas »mini accounts« som upprättas och övervakas av vårdnadshavare. Detta med begränsade funktioner och sociala kontakter (max 1 timma/dag).

Kommissionen föreslår vidare att techbolagen inom sex månader från att lagen börjar tillämpas måste kontrollera om innehavarna av befintliga konton är under 15 år. De som inte uppfyller ålderskraven skall inte längre kunna använda sina konton som tidigare. Detta innebär att även vuxna användare kan behöva genomgå ålderskontroller.

Förslaget väcker en rad nya frågor. De mest uppenbara:

  • Identitet: Hur skall den vuxne och barnet identifieras?
  • Behörighet: Hur skall det styrkas att den vuxne faktiskt är barnets vårdnadshavare?
  • Datadelning: Vilka uppgifter måste lämnas ut, till vem och hur länge skall de lagras?
  • Infrastruktur: Kommer detta att kräva kopplingar till nationella folkbokföringsregister eller andra offentliga register?
  • Anonymitet: Kan barnet och föräldern använda tjänsten utan att deras identiteter avslöjas för plattformen?

Förslaget handlar alltså inte bara om att verifiera användarnas ålder, utan även om att bygga upp en infrastruktur för att verifiera familjerelationer och behörigheter.

Enligt förslaget skall varje medlemsstat bygga minst ett elektroniskt sätt att få och visa upp ett intyg om föräldraansvar. Det skall bygga på »autentiska källor«, vara gratis och bara avslöja att föräldraansvar finns. Det skall också fungera för flyktingfamiljer och för familjer som inte syns i vanliga folkbokföringsuppgifter.

För att ett sådant system skall fungera måste det finnas tillförlitliga uppgifter om vem som har föräldraansvar för ett visst barn. Det kräver tillgång till offentliga register eller andra rättsligt tillförlitliga källor. Dessutom måste systemet kunna hantera att vårdnadsförhållanden förändras, exempelvis genom domstolsbeslut.

EU-länder har olika digitala infrastrukturer. Medan Norden har centraliserade personnummer och mogna e-legitimationer, saknar många andra medlemsstater motsvarande system. Det gör ett kostnadsfritt och universellt verktyg extremt svårt att implementera i praktiken. Föräldraansvar kan följa av lag, domstolsbeslut eller avtal och reglerna skiljer sig mellan länderna. Till exempel saknar Tyskland ett heltäckande nationellt register över samtliga vårdnadsförhållanden.

Även om metoden på pappret skall vara »integritetsbevarande« kan kraven skapa incitament för nya system som kopplar samman uppgifter om barns identitet och vårdnadsförhållanden. Beroende på hur dessa system utformas kan det uppstå nya risker för dataintrång, övervakning och missbruk av personuppgifter.

Alla barn lever inte med sina juridiska vårdnadshavare. Kritiker pekar på att barn med separerade föräldrar, barn i fosterhem, barn med papperslösa föräldrar, ensamkommande eller barn vars föräldrar saknar digital kompetens eller giltigt ID riskerar att helt stängas ute från digitala tjänster och den sociala gemenskapen. Det skapar en digital klyfta baserad på föräldrarnas socioekonomiska eller juridiska status.

Vad händer om föräldrar separerar, om vårdnaden flyttas genom ett domstolsbeslut eller om ett barn placeras i familjehem? Hur snabbt skall ett digitalt intyg om föräldraansvar kunna återkallas eller ändras? Och vem ansvarar för att en vuxen som inte längre har rätt att kontrollera barnets konto faktiskt förlorar denna möjlighet?

Hur skall en tjänst kunna kontrollera att en vuxen fortfarande har rätt att administrera ett barns konto utan att fortlöpande samla in uppgifter om familjens privata förhållanden?

Digitala rättighetsorganisationer lyfter fram en intressekonflikt mellan skydd och frihet. Genom att kräva minikonton som administreras av vårdnadshavare riskerar förslaget att begränsa barnets möjlighet till ett privat digitalt liv. Det kan särskilt drabba unga som behöver söka information eller stöd anonymt, exempelvis kring sexuell hälsa, könsidentitet eller problem i hemmet.

Det finns en utbredd skepsis mot att medlemsstaterna skall lyckas tillhandahålla en fungerande, smidig infrastruktur i tid. Om de statliga verktygen är för krångliga kan techbolagen tvingas stänga av europeiska användare helt, eller skapa egna (potentiellt sämre) lösningar för att undvika de enorma böter som väntar vid överträdelser.

EFF kallar föräldraverifieringen »yet another problematic layer of verification«. EDRi varnar för att smartphones och id-handlingar blir krav för att kunna utöva grundläggande rättigheter.

Kravet gäller mer än sociala medier. För barn under 13 år får spel och AI-chattbottar bara nås via sådana verktyg. I praktiken kan intyget alltså bli en behörighetshandling som används för en rad olika digitala tjänster, långt utanför de sociala medier som står i centrum för debatten.

Det finns även övergripande, principiella invändningar. Som vi redan noterat:

Unga människor är också människor. Och alla människor har grundläggande fri- och rättigheter. Europakonventionen om de mänskliga rättigheterna säger bland annat:

»Var och en har rätt till yttrandefrihet. Denna rätt innefattar åsiktsfrihet samt frihet att ta emot och sprida uppgifter och tankar utan offentlig myndighets inblandning och oberoende av territoriella gränser.«

Här bör man även ta in Barnkonventionen, som är upphöjd till svensk lag. Barn har en självständig rätt till information. Staten får inte godtyckligt begränsa tillgången till information. Artikel 13.1:

»Barnet ska ha rätt till yttrandefrihet. Denna rätt innefattar frihet att oberoende av territoriella gränser söka, ta emot och sprida information och tankar av alla slag, i tal, skrift eller tryck, i konstnärlig form eller genom annat uttrycksmedel som barnet väljer.«

EU Kids Act är ännu ett principiellt tveksamt och ogenomtänkt förslag med potential för oväntade och oönskade konsekvenser.

Källor:
• EU KIDS Act to restrict social media platforms’ access to children in the EU »
• Kommissionens faktablad om EU Kids Act (PDF) »

• EU-kommissionen: Remarks by Executive Vice-President Virkkunen on the EU KIDS Act »
• Netzpolitik: EU Kids Act – EU-Kommission will Netz mit Alterskontrollen zupflastern »
• The EU KIDS Act: New rules for children’s use of social media, gaming and AI services »
• Der geplante EU KIDS Act »
• EU Kids Act proposal introduces a three-tier approach to social media accounts »
• The EU KIDS Act: A New Generation of Rules for Child Online Safety »
• Rushed EU Kids Act May Be A Nightmare To Implement »
• EU Kids Act Won’t Keep the Internet Accountable and Trustworthy »
• The EU wants to protect children online. What about everyone else? »
• EDRi-gram, 23 September 2026 »

Relaterat / tidigare bloggposter:
• EU Kids Act: Full tillgång till sociala medier först vid 18 års ålder »
• Från AI till åldersgränser – von der Leyens plan för EU »
• Frankrike trycker på om åldersgräns för sociala medier i EU »
• Centern kräver åldersgränser online och digital rättvisa »
• Början till slutet för åldersgränser online »
• USA: Ålderskontroll för operativsystem »

• Åldersgränser för sociala medier innebär ID-tvång för alla »
• Tyskland vacklar om åldersgränser för sociala medier »

• Det finns bättre lösningar än åldersgränser för sociala medier »
• Utredning föreslår 15-årsgräns för sociala medier »
• Ålderskontroll – en trojansk häst »
• Sociala medier är barnens sista fria rum »
• Åldersgränser på sociala medier hotar ungas rättigheter »
• Ålderskontroll eller åsiktskontroll? »
• 389 [EDIT: 438] forskare kräver stopp för ålderskontroller online »

CC0

Arkiverad under: Dataskydd, EU, Länktips, Privatliv, Sociala media, Storebror, Yttrandefrihet Taggad som: ålderskontroll, EU Kids Act

Chat Control 2: Ett dåligt kompromissförslag

22 september 2026 av Henrik Alexandersson

EU:s ministerråd diskuterar en kompromiss om Chat Control 2 som kan tillåta fortsatt skanning av allas elektroniska meddelanden, utan misstanke om brott.

I går rapporterade vi om de kommande trilogförhandlingarna om Chat Control 2 nästa vecka (tisdag 29 september). Europaparlamentet vill att skanning av elektroniska meddelanden skall begränsas till personer eller grupper där misstanke föreligger och att detta skall föregås av en rättslig prövning. EU:s ministerråd vill (som ett minimum) ha fortsatt skanning av alla meddelanden, om än frivillig från operatörernas sida.

Nu dök ministerrådets interna förhandlingsunderlag upp (11956/26 LIMITE). Det kan hämtas hem med denna länk. I allt väsentligt bekräftar det vad vi skrev i går. Men det ger även insyn i rådets förhandlingstaktik inför den kommande trilogförhandlingen.

Ministerrådet vill som ett minimum bevara dagens möjlighet till frivillig skanning av användarnas meddelanden (Chat Control 1).

Vad rådet hoppas att Europaparlamentet skall gå med på är att granskning av meddelanden inte skall begränsas till misstanke, utan istället begränsas till en viss tidsperiod. Efter rättslig prövning.

Rådet kan alltså försöka få parlamentet att acceptera ett rättsligt tillståndsförfarande som ersättning för kravet på att skanningen skall vara riktad.

Dock är man mycket vag i sin skrivning. Vilket lämnar viktiga frågor obesvarade.

Om man inte begränsar skanning av innehållet i meddelanden till personer eller grupper som misstänks för brott – då skannar man ju fortfarande innehållet i allas meddelanden.

Dokumentet anger inte några tidsramar eller vilka plattformar det kan gälla.

Ministerrådets kompromissförslag utesluter alltså inte fortsatt granskning av allas elektroniska meddelanden – med skillnaden att tillstånd lämnas till exempel månad för månad.

Detta är något som Europaparlamentets förhandlare måste säga nej till. 2023 fattade parlamentet i stor enighet beslut om sin position: Skanning av elektroniska meddelanden skall begränsas till personer eller grupper där där det finns rimliga skäl att misstänka en koppling till sexuella övergrepp mot barn – och detta skall föregås av en rättslig prövning (av domstol eller oberoende förvaltningsmyndighet).

Det är viktigt att vi uppmuntrar Europaparlamentet att hålla fast vid denna position.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2026) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Länktips, Övervakning, Privatliv, Storebror Taggad som: chat control, ChatControl, EU:s ministerråd, trilog

Chat Control 2 – förhandlingarna återupptas

21 september 2026 av Henrik Alexandersson

• Nästa vecka återupptas EU:s trilogförhandlingar om Chat Control 2.
• Ministerrådet diskuterar sin position denna vecka.
• Europaparlamentet (utom EPP) säger nej till generell skanning av meddelanden utan misstanke.

Tisdag den 29 september återupptar EU-kommissionen, EU:s ministerråd och Europaparlamentet sina trilogförhandlingar om Chat Control 2. Det är sjätte förhandlingsrundan.

Redan nu på onsdag den 23 september sammanträder EU-ländernas ambassadörer i ministerrådets COREPER II för att diskutera rådets position inför förhandlingarna.

Tyvärr verkar det som att underlaget för detta möte ännu inte nått offentlighetens ljus. (Vi vet dock att dokumentet är registrerat med diarienummer 13158/26 LIMITE och lades fram den 17 september.)

Uppdatering: Dokumentet finns nu att ladda ner med denna länk. Det bekräftat i allt väsentligt vad som rapporteras i denna bloggpost.

Ministerrådets förhandlingsposition tycks dock fortfarande vara att operatörerna skall kunna utföra generell skanning av användarnas meddelanden, fast på frivillig basis. Som med Chat Control 1.

Frågan om client-side scanning (spionprogram), där meddelanden granskas på användarens enhet innan de krypteras, uppges fortfarande ha stöd bland vissa medlemsstater.

Nästa möte på ministernivå i EU:s ministerråd för rättsliga och inrikes frågor äger rum 1-2 oktober.

Om en uppgörelse inte nås under det irländska ordförandeskapet tar Litauens roterande ordförandeskap i rådet (januari 2027) över ansvaret för att leda medlemsstaternas förhandlingar.

Inifrån Europaparlamentet meddelas att alla partigrupper utom borgerliga EPP säger nej till frivillig generell meddelandeskanning – och vill i stället att sådan endast skall inriktas mot personer eller grupper där misstanke föreligger. (Viss splittring sägs även finnas i den socialdemokratiska och liberala partigruppen.)

Denna låsta position gäller sedan de senaste tre mötena med parlamentets grupper. Vilket är en smula anmärkningsvärt eftersom så gott som hela parlamentet redan 2023 sa nej till Chat Control i dess centrala delar. Fast det var ju innan EU-valet…

Europaparlamentet vill skydda totalsträckskryptering (E2EE) och motsätter sig därför även att krypteringen kringgås genom att meddelanden granskas på användarens enhet (client-side-scanning).

Med tanke på att Chat Control 1 (frivillig skanning) under försommaren förlängdes under ett uppseendeväckande »skyndsamt förfarande« är uppfattningen hos personer med insyn i processen att det inte är någon brådska.

Några ytterligare trilogförhandlingar är inte inplanerade ännu. Tekniska förhandlingar på tjänstemannanivå fortsätter dock inom och mellan institutionerna

Just nu tycks processen ha gått i långbänk, igen. Vi fortsätter att bevaka och rapportera vad som sker.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2026) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Länktips, Övervakning, Privatliv, Spaning, Storebror Taggad som: chat control, ChatControl, EU:s ministerråd, Europaparlamentet

EU Kids Act: Full tillgång till sociala medier först vid 18 års ålder

17 september 2026 av Henrik Alexandersson

EU Kids Act är ett förslag till EU-lag som inte bara sätter upp åldersgränser för sociala medier – utan medför även detaljreglering som väcker helt nya frågor.

I dag har EU-kommissionen presenterat sin EU Kids Act. Den är ett försök att skapa ett gemensamt regelverk för minderårigas användning av sociala medier, videoplattformar, onlinespel, AI-tjänster, chatbots, app-butiker och operativsystem – med obligatorisk ålderskontroll och särskilda designregler.

Låt oss börja med åldersgränserna:

  • 0–2 år: Inga skärmar. Inga egna enheter.
  • 3–12 år: Inga sociala medier. Barnvänliga videotjänster/spel via vårdnadshavarens konto/enhet. Högst 1 timme/dag.
  • 13–14 år: »Mini accounts« som upprättas och övervakas av vårdnadshavare. Begränsade funktioner och sociala kontakter. Högst 1 timme/dag.
  • 15–17 år: Får skapa egna konton, men tjänsterna måste vara safe by design för minderåriga.
  • 18+: De särskilda Kids Act-reglerna för minderåriga upphör.

Man kan tycka att det borde vara upp till föräldrarna att bestämma över sina barns användning av sociala medier och att barn och unga utvecklas olika snabbt. Men nu blir det alltså istället enhetliga, centralt beslutade regler som är tänkta att gälla i hela EU.

Även om sociala medier får ansvaret för att kontrollera att åldersgränserna följs finns det många olika vägar för de unga som vill kringgå dem. I Australien använder 85 procent av de unga fortfarande sociala medier efter att en åldersgräns på 16 år införts.

För att hindra barn från att använda vissa tjänster måste man kunna skilja barn från vuxna. Därmed flyttas frågan snabbt från barnskydd till identifiering/åldersbevis för internetanvändare generellt.

Frågan är vad som händer med ett internet där rätten att använda olika tjänster börjar förutsätta att användaren kan bevisa vilken ålderskategori han eller hon tillhör. Som vanligt anar vi oförutsedda och oönskade konsekvenser.

Kommissionen säger att ålderskontrollen skall vara exakt, robust, säker, integritetsvänlig, icke-diskriminerande och minimalt ingripande. Kritikerna hävdar att dessa egenskaper delvis står i konflikt med varandra.

En intressant detalj är de föreslagna föräldrakontona. Enligt förslaget måste det gå att styrka att den vuxne faktiskt är barnets vårdnadshavare. Medlemsstaterna skall tillhandahålla ett kostnadsfritt, integritetsbevarande sätt att bevisa parental responsibility. Det börjar alltså se ut som en betydligt större infrastruktur för identitet och behörighet än bara en funktion där man intygar att man fyllt 18.

För de största plattformarna går förslaget ännu längre. Nya tjänster och funktioner skall föregås av en compliance-plan till EU-kommissionen. Den skall bedömas inom 30 dagar och funktioner får inte lanseras innan kommissionen lämnat ett positivt utlåtande.

Det bör vidare noteras att EU-kommissionen kopplar Kids Act till den kommande Digital Fairness Act. Von der Leyen säger uttryckligen att problemet med beroendeframkallande design inte bara gäller barn.

En spontan reaktion är att EU-kommissionen åter håller på att gräva ner sig i detaljreglering, vars fulla konsekvenser är svåra att överblicka.

Så till kritiken. Den europeiska konsumentskyddsorganisationen BEUC säger »Age verification is not a silver bullet and would raise serious privacy and data protection concerns.«

Tyska Netzpolitik är kritiska och pekar på att systemet innebär ålderskontroll även av vuxna användare. De pekar också på den klassiska målkonflikten: Ju mer exakt och robust ålderskontrollen skall vara, desto svårare blir det att samtidigt maximera anonymitet, integritet och tillgänglighet.

Chaos Computer Clubs Elina Eickstädt säger att förslaget bekräftar nästan alla farhågor man haft om ålderskontroll på nätet – och att det innebär slutet för fri och anonym internetanvändning. Hon pekar också på olösta tekniska problem och riskerna med föräldrakontona.

Den europeiska paraplyorganisationen för digitala rättigheter EDRi ifrågasätter själva ålderslogiken. »If design is harmful for 13-year-olds, it does not magically become safe on their 15th or 18th birthday.«

Den tyska tankesmedjan D64 – Zentrum für Digitalen Fortschritt – varnar för att ungdomar kan förlora viktiga sociala rum och att föräldraövervakning inte är oproblematisk, särskilt för barn som inte har en trygg relation till sina vårdnadshavare.

Som synes är förslaget både mer komplicerat och mer problematiskt än »bara« en åldersgräns för sociala medier. Vi gräver vidare och återkommer.

• EU-kommissionen: EU KIDS Act to restrict social media platforms’ access to children in the EU »
• Kommissionens faktablad om EU Kids Act (PDF) »

• EU-kommissionen: Remarks by Executive Vice-President Virkkunen on the EU KIDS Act »

• Netzpolitik: EU Kids Act – EU-Kommission will Netz mit Alterskontrollen zupflastern »

Relaterat / tidigare bloggposter:
• Från AI till åldersgränser – von der Leyens plan för EU »
• Frankrike trycker på om åldersgräns för sociala medier i EU »
• Centern kräver åldersgränser online och digital rättvisa »
• Början till slutet för åldersgränser online »
• USA: Ålderskontroll för operativsystem »

• Åldersgränser för sociala medier innebär ID-tvång för alla »
• Tyskland vacklar om åldersgränser för sociala medier »

• Det finns bättre lösningar än åldersgränser för sociala medier »
• Utredning föreslår 15-årsgräns för sociala medier »
• Ålderskontroll – en trojansk häst »
• Sociala medier är barnens sista fria rum »
• Åldersgränser på sociala medier hotar ungas rättigheter »
• Ålderskontroll eller åsiktskontroll? »
• 389 [EDIT: 438] forskare kräver stopp för ålderskontroller online »

CC0

Arkiverad under: EU, Länktips, Privatliv, Sociala media, Storebror, Yttrandefrihet Taggad som: ålderskontroll, EU Kids Act, EU-kommissionen, Virkkunen

Mer övervakning. Men blir vi säkrare?

13 september 2026 av Henrik Alexandersson

Så har ytterligare en valrörelse passerat utan att någon brytt sig om övervakningsfrågorna.

Det är inte bara politikerna som duckar ämnet. Den ständigt växande övervakningsstaten har brett folkligt stöd – eftersom människor är rädda.

Visst, det är nya tider nu – med en del påtagliga hot mot vår säkerhet. Men vi har inte ens stannat upp för att fundera över om mer övervakning fyller sitt syfte och vilket slags övervakning som i så fall är lämplig.

Alla torde vara överens om att människor som på konkreta grunder misstänks för allvarliga brott skall kunna övervakas. Den som begår brott kränker andras rätt till säkerhet och egendom och bryter mot lagen. Det tillhör statens kärnuppgifter att utreda brott, lagföra gärningsmän och skydda andra från deras framfart. Frågan är dock hur träffsäker denna övervakning är.

Enligt regeringens årliga redovisning hade hemlig avlyssning av elektronisk kommunikation bidragit till åtal i en tredjedel av de redovisade fallen. För hemlig rumsavlyssning var motsvarande siffra 42 procent. Det innebär inte att all övrig avlyssning är fel eller meningslös. Men siffrorna pekar på att man långt ifrån alltid kan utgå från att ens övervakning där man utreder ett konkret brott träffar rätt.

Man kan även fundera över kontrollmekanismerna. Inte en enda begäran om tillstånd för hemlig rumsavlyssning (över 500) har avslagits av domstol sedan 2022. Och då finns ändå allmänna ombud som skall bevaka den enskildes integritetsintresse i processen.

Dagens Juridiks chefredaktör William Eriksson skriver i en krönika…

»Antingen är åklagarnas bedömningar alltid perfekt avvägda. Eller så fungerar inte kontrollmekanismen och de rättssäkerhetsgarantier som vår justitieminister alltid framhåller när han pratar om utökade möjligheter till tvångsmedelsanvändning.«

Ett uppenbart problem med hemliga tvångsmedel är deras indirekta konsekvenser. Ta till exempel hemlig dataavläsning (spionprogram på misstänktas digitala enheter). En metod för att ta sig in i sådana enheter är att utnyttja säkerhetsluckor i mjuk- och hårdvara.

Om myndigheterna känner till en sådan sårbarhet uppstår ett dilemma: Rapporterar man den så att den kan åtgärdas, eller håller man den hemlig för att kunna fortsätta använda den? I det senare fallet kan samma säkerhetslucka även utnyttjas av kriminella, främmande makt eller andra angripare. Vilket i sin tur gör oss alla mindre säkra.

Det bredare problemet är massövervakningen. Det vill säga när man övervakar alla, utan brottsmisstanke. För att informationen kan vara bra att ha.

För att parafrasera EU-domstolen när den upphävde EU:s datalagringsdirektiv: Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

Det är ett hinder EU:s institutioner nu försöker ta sig runt. EU-kommissionen arbetar med att ta fram ett nytt datalagringsdirektiv. Ett skarpt förslag sägs komma innan nästa sommar.

En svensk lagrådsremiss föreslår till och med att datalagring skall utökas från metadata till innehåll – och att detta innehåll skall kunna överlämnas till myndigheterna i läsbar (av-krypterad) form. Efter att tunga remissinstanser som försvarsmakten sågat förslaget har det dock lagts på is för tillfället. I vart fall till efter valet.

Även Chat Control hör hemma i denna diskussion. Förslaget öppnar för granskning av innehåll i privata elektroniska meddelanden hos människor som inte är misstänkta för brott. Ändå vill staten kontrollera din privata elektroniska korrespondens.

Övervakningsstaten sväller ständigt i något slags enkelriktat flöde. Nya befogenheter läggs till gamla, medan diskussionen om den samlade effekten på den personliga integriteten är så gott som obefintlig.

Frågan är hur mycket mer övervakning vårt samhälle tål innan det blir ett demokratiskt och praktiskt problem.

CC0

Arkiverad under: Datalagring, Demokrati, EU, Övervakning, Privatliv, Säkerhet, Spaning, Sverige

Chat Control: Blandade signaler från partierna

6 september 2026 av Henrik Alexandersson

Båda de dominerande regeringsalternativen är splittrade om Chat Control. Bahnhofs valenkät visar att såväl Moderaterna som Socialdemokraterna undviker att ge ett tydligt svar.

Internetoperatören Bahnhof har genomfört en intressant enkät om nätfrågor bland de politiska partierna. En av frågorna rör Chat Control. Men för att sätta in svaren i sitt sammanhang kommer här först lite bakgrundsinformation.

Hösten 2023 enades Europaparlamentet – med mycket bred politisk uppslutning – om en position som i centrala delar säger nej till EU-kommissionens förslag om Chat Control 2.

Från höger till vänster enades man om att övervakning endast skall riktas mot personer eller grupper där det finns rimliga skäl att misstänka att olagligt material förekommer, inte mot samtliga användare. Beslut om övervakning skall fattas av en domstol eller motsvarande. Parlamentet uttalade även stöd för rätten till totalsträckskrypterad kommunikation och rätten att vara anonym.

Detta var innan EU-valet 2024. Det är lätt att misstänka att parlamentets beslut var ett sätt att få bort frågan från EU-valrörelsen. Till exempel stod Socialdemokraterna bakom parlamentets position – trots att de uttalat stöd för Chat Control 2 både före och efter detta beslut.

I EU:s ministerråd har den svenska regeringen (M+KD+L) under processen stött olika kompromisser om Chat Control. Detta trots att M+L kampanjade på ett nej till Chat Control inför EU-valet.

Efter en del organisatoriska finter med formalia blev resultatet i Europaparlamentet i juli i år att Chat Control 1 kunde förlängas (frivillig skanning av innehållet i medborgarnas elektroniska meddelanden). M+KD+S+C röstade för en förlängning. L+V+SD röstade nej till en förlängning. MP avstod.

Nu till Bahnhofs enkät. Man frågar bland annat…

»Om ert parti får regeringsinflytande efter valet, kommer ni att verka för att Sverige i ministerrådet säger nej till Chat control, generell massövervakning och förslag som försvagar eller i praktiken omöjliggör totalsträckskryptering? Varför/varför inte?«

Centern: Vi kan (…) lova att vårt parti säger nej till förslag som inkluderar generell massövervakning och försvagar kryptering i ministerrådet och i EU-förhandlingarna.

Kristdemokraterna: Om frågan aktualiseras på nytt i ministerrådet är utgångspunkten (…) att Sverige ska verka för lösningar som effektivt bekämpar övergrepp mot barn utan att införa generell övervakning eller försvaga grundläggande integritets- och rättssäkerhetsprinciper.

Liberalerna: Under nästa mandatperiod kommer Liberalerna (…) verka för att utformningen av utkastet till CSAM-förordning revideras ytterligare i syfte att stärka den personliga integriteten.

Miljöpartiet: [Det är] vår förhoppning att förhandlingarna kommer att resultera i ett förslag till förordning som Miljöpartiet kan stödja. Det förutsätter att förslaget om Chat Control hålls utanför förordningen.

Moderaterna: Vi vet inte (…) hur den tekniska utvecklingen kommer se ut framöver. Vi kan därför inte ge ett definitivt svar på denna fråga.

Piratpartiet: Piratpartiet kommer att verka för att ministerrådet säger nej till alla av dessa punkter.

Socialdemokraterna: Genom en väl avvägd lagstiftning med inbyggda skyddsmekanismer skulle många brott både kunna förhindras och lagföras. Vi kommer alltid stå på barnens sida.

Sverigedemokraterna: Vi kommer att säga nej i ministerrådet, vi kommer inte godkänna några förslag som innebär att krypteringen försvagas.

Vänsterpartiet: [Vi motsätter oss] förslag om generell övervakning och storskalig skanning av människors privata kommunikation. Vi anser att Sverige även fortsättningsvis ska stå upp för rätten till privata, krypterade samtal och skydd för journalisters viktiga arbete.

Den breda enigheten från Europaparlamentet 2023 har spruckit. Men Bahnhofs enkät visar samtidigt ett betydande motstånd mot generell meddelandeskanning och försvagad kryptering.

Mycket är förutsägbart. Det är dock värt att notera att SD (som vill sitta i regering med M+KD+L) är beredda att säga nej till Chat Control 2 i EU:s ministerråd. Och att KD vacklar. Vilket i så fall betyder att en eventuell ny Tidö-regering är splittrad i frågan.

Även en eventuell rödgrön regering kommer att vara splittrad. Om frågan till slut avgörs i riksdagens EU-nämnd blir det svårt för de respektive regeringsunderlagen att hålla ihop.

Chat Control splittrar alltså båda regeringsalternativen – men framför allt vill Moderaterna och Socialdemokraterna inte säga nej. Och de har tillsammans en majoritet i riksdagens EU-nämnd.

Ministerrådets nuvarande förhandlingsposition innehåller visserligen inte kommissionens ursprungliga förslag om obligatoriska spårningsorder. Men den slutliga förordningen är fortfarande föremål för förhandling mellan EU:s ministerråd och Europaparlamentet – och frågan om skanning av privat kommunikation är inte avgjord.

Motståndet måste fortsätta. Nu väntar vi dels på att EU:s förhandlingar om Chat Control kommer igång igen efter sommaren, dels på besked om vilket slags regering vi kommer att få efter valet.

• Bahnhof: Så tycker partierna om Sveriges digitala framtid »

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Tidigare bloggposter:
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »
• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2026) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Länktips, Övervakning, Privatliv, Spaning, Sverige Taggad som: chat control, ChatControl, riksdagen

Fråga politikerna om övervakningsstaten

5 september 2026 av Henrik Alexandersson

Med risk för att tjata – använd valrörelsen för att fråga politikerna om massövervakningen. Här är en frågeställning som uppmuntrar till eftertanke:

»Övervakningsstaten växer ständigt. Vid vilken punkt anser du att det blir ett problem för vår demokrati och vårt samhälle? Varför och hur?«

För inte skall väl de politiker som rullar ut en aldrig tidigare skådad övervakningsstat kunna göra det i tystnad?

Ta chansen att fråga dem nu när de är ute och möter folk. Innan de återvänder till sin bubbla i fyra år till.

CC0

Arkiverad under: Aktivism, Demokrati, Övervakning, Privatliv, Storebror, Sverige Taggad som: riksdagsval

Med DSA tar EU kontroll över ChatGPT

31 augusti 2026 av Henrik Alexandersson

Open AI:s ChatGPT tvingas in under EU:s Digital Services Act. Kommer vi i Europa att få en urvattnad AI-light på grund av politisk styrning och mer byråkrati?

EU-kommissionen meddelar:

»Today, the Commission has designated ChatGPT as a Very Large Online Search Engine (VLOSE), as well as Reddit and Roblox as Very Large Online Platforms (VLOPs), under the Digital Services Act (DSA). These services declared that they reach at least 45 million average monthly users in the EU and thus meet the threshold for designation.

Following the notification of the designations, these services have four months, i.e. by January 2027, to comply with the additional DSA obligations for VLOPs and VLOSEs, such as assessing and mitigating the systemic risks stemming from their service and algorithmic systems related to the dissemination of illegal content, the negative effects on minors, users’ physical and mental well-being, fundamental rights, electoral processes and public security.«

DSA vs. Reddit kan bli annorlunda och intressant. Men låt mig här fokusera på DSA vs. ChatGPT.

EU-kommissionen tänker alltså reglera ChatGPT med en lag som skrevs innan modellen ens existerade. Dessutom omfattas OpenAI redan av AI Act, som har ett delvis annat regelverk och en annan tillsynsstruktur.

Låt oss börja med att fråga oss hur detta är tänkt att gå till.

DSA föreskriver inte exakt hur ChatGPT skall förändras. Men dess breda och vaga krav på att begränsa systemrisker ger kommissionen och OpenAI starka incitament att välja försiktiga, restriktiva och byråkratiskt försvarbara lösningar.

För att motverka systemrisker, desinformation och olagligt innehåll kommer modellen att behöva tränas grundligt med mänsklig feedback. Så att den vägrar svara på skadliga instruktioner. I sammanhanget måste någon avgöra vad som skall anses vara sant respektive falskt, vilket inte alltid är helt uppenbart. Men det sker väl redan i någon mening.

Ett automatiserat system behöver skanna användarens fråga innan den når AI:n och skanna AI:ns svar innan det visas för användaren. Detta för att blockera till exempel skadligt eller olagligt innehåll och hatretorik.

När ChatGPT söker på webben kommer algoritmerna att behöva prioritera att hämta information från betrodda nyhetsmedier och officiella källor – för att förhindra spridning av rykten, speciellt i samband med val.

Risken är alltså att AI-modellen i högre grad kommer att prioritera regulatorisk riskminimering framför maximal nytta för användaren.

Detta kan även skapa tryck på OpenAI att införa ålderskontroller och särskilda begränsningar för minderåriga. I värsta fall kan sådana kontroller utvecklas till ett allmänt ID-krav för att få tillgång till vissa svar.

Compliance kommer att kräva ett helt nytt lager av byråkrati. Oberoende (men av EU godkända) externa revisorer kommer minst en gång om året att behöva granska OpenAI:s efterlevnad, riskbedömningar och riskbegränsande åtgärder. De skall ges tillgång till relevanta data och lokaler. Kommissionen kan dessutom kräva förklaringar av algoritmsystemens konstruktion, logik, funktion och testning.

Det är ännu oklart hur DSA:s traditionella system för anmälningar, motiveringar och överklaganden skall kunna överföras till en tjänst som genererar nya svar i realtid.

Det finns skäl att tro att detta blir tungrott.

Traditionella plattformar modererar genom att ta bort specifika inlägg eller blockera användare. En LLM genererar unikt innehåll i realtid baserat på sannolikheter.

Kritiker menar att det är tekniskt omöjligt för OpenAI att garantera att modellen aldrig genererar »skadligt innehåll«, eftersom ett unikt genererat svar inte kan modereras på samma sätt som ett redan publicerat foruminlägg.

DSA kan även tvinga OpenAI att lämna ut interna data till myndigheter och forskare. Vilka ChatGPT-data detta kan omfatta är ännu oklart. Eftersom tjänstens rådata kan bestå av privata konversationer väcker reglerna särskilt känsliga frågor om personuppgifter, anonymisering och företagshemligheter.

Man kan i sammanhanget notera att ChatGPT på grund av sin popularitet drabbas av fler regler och mer byråkrati än mindre konkurrenter som inte når DSA:s tröskelvärde.

Nu är frågan om ChatGPT kommer att räta in sig i EU-ledet. I så fall är nästa fråga om man kommer att göra de aktuella förändringarna globalt eller om vi i EU kommer att få något slags urvattnad, modererad och begränsad light-variant.

Ju mer styrning vi får, desto färre tankar, idéer och metoder kan prövas mot varandra. Vilket rimligen påverkar utvecklingen negativt.

Men politikernas kontrollbehov tycks vara oändligt.

»Det är viktigt att politiken tar kontroll över utvecklingen«, som Magdalena Andersson sa om internet.

• EU-kommissionen: Commission designates ChatGPT, Reddit, Roblox under Digital Services Act »

Arkiverad under: AI, Censur, Demokrati, Digital Services Act, EU, Privatliv, Säkerhet, Spaning, Storebror, Yttrandefrihet Taggad som: ChatGPT

USA: Uppror mot kameraövervakning

27 augusti 2026 av Henrik Alexandersson

I USA växer motståndet mot de kameror för registrering av fordon som dyker upp lite varstans. Motståndet tar sig uttryck i allt från juridisk kamp till civilt motstånd med människor som målar över och sågar ner kameror.

I USA har de hundratusentals övervakningskameror som satts upp av företaget Flock Safety mött motstånd. Det handlar om ett privat företag som driver ett mycket omfattande nät av automatiska registreringsskyltläsare, så kallade ALPR-kameror.

Kamerorna fotograferar i princip varje passerande fordon och registrerar bland annat registreringsnummer, tid och plats, bilmärke, modell, färg och karosstyp samt särskilda kännetecken som takräcken, dekaler, repor och saknade navkapslar.

Uppgifterna laddas upp till en sökbar molndatabas. Polisen kan sedan söka efter exempelvis ett visst registreringsnummer eller efter »röd pickup med takräcke«. Systemet kan också skicka automatiska larm när en bil på en bevakningslista passerar.

Detta underlättar naturligtvis polisens arbete. Men systemet väcker också obehag och principiella frågor. Dessutom har det i flera fall missbrukats.

Problemet är arkitekturen. För att hitta den lilla andel fordon som är intressanta registreras alla andra. Flock är inte bara ett nät av trafikkameror. Det är en sökmotor över människors rörelser, där bilen fungerar som identitetsmarkör.

En enstaka skyltläsare vid en brottsplats ger en ögonblicksbild. Hundratusentals sammankopplade kameror kan visa en persons resor, vanor, relationer och besök på exempelvis läkarmottagningar, kyrkor, demonstrationer eller politiska möten.

Det som är offentligt observerbart vid ett enskilt tillfälle är inte nödvändigtvis harmlöst när det automatiseras och görs sökbart över hela landet.

Washington Post har i en granskning identifierat närmare 70 poliser och tjänstemän som anklagats, åtalats eller dömts för att ha missbrukat Flock eller liknande system, till exempel för att spåra tidigare partners.

Många avtal har beslutats lokalt och presenterats som inköp av vanlig polisiär utrustning. Invånarna har inte alltid förstått att deras stad därmed blir en nod i ett större nätverk, vars uppgifter kan göras tillgängliga för myndigheter på andra håll.

Detta är sannolikt en central förklaring till vreden: Folk upplever att infrastrukturen vuxit fram i smyg och att de aldrig tillfrågats.

Medborgarrättsorganisationen ACLU driver kampanjen Get the Flock Out och har publicerat verktyg för att kartlägga avtal, begära ut sökloggar, påverka kommunpolitiker och kräva beslut om datalagring och tillgång. Det öppna projektet DeFlock har byggt en crowdsourcad karta över kamerornas placering.

Kommuner har sagt upp eller vägrat förnya Flock-avtal, täckt över kameror, infört moratorier, krävt domstolsbeslut för sökningar och begränsat delning med federala myndigheter. Hittills under 2026 har minst 56 städer avvisat eller sagt upp Flock enligt DeFlock och nyhetsrapporter visar att över 100 kommuner har stängt av sina kameror efter lokala protester.

Aktivister har spraymålat linser, täckt kameror, klippt kablar och sågat ner stolpar. Polisen har svarat med övervakning av aktivistkonton och även placerat ut attrapper för att gripa vandaler.

Men denna spektakulära del av motståndet är knappast den mest betydelsefulla. Den politiska press som får kommuner att säga upp avtalen är viktigare och svårare att avfärda.

Efter kritiken har Flock presenterat starkare kontrollsystem, automatisk upptäckt av misstänkt användning och en rekommenderad standardlagring på sju dagar istället för tidigare 30.

Men det förändrar inte grundproblemet – att en privatägd infrastruktur registrerar i huvudsak oskyldiga människors rörelser för att uppgifterna möjligen kan bli användbara senare.

CC0

Arkiverad under: AI, Dataskydd, Övervakning, Privatliv, Storebror, USA Taggad som: Flock

ChatGPT vill läsa dina meddelanden efter dekryptering

26 augusti 2026 av Henrik Alexandersson

ChatGPT:s plugin för Apple Messages får även tillgång till vad andra – som inte samtyckt – skrivit till dig. Och annan känslig information.

Att släppa loss AI-agenter på egen hand på sin dator känns som en dålig idé. Vilket användare fått erfara till exempel då autonoma agenter med allt för breda behörigheter raderat hela produktionsdatabaser.

Frågan har aktualiserats då OpenAI/ChatGPT nu erbjuder en »plugin« till sin skrivbordsapp för Apples macOS. Den är speciellt inriktad på Apples meddelandetjänst.

Efter installation och godkända macOS-behörigheter kan ChatGPT Work och Codex läsa och söka i dina iMessage-, SMS- och RCS-konversationer; sammanfatta meddelanden och analysera vem du kommunicerar med samt formulera svar och sända meddelanden i ditt namn genom Apples Messages-app.

På så sätt får ChatGPT tillgång till meddelanden efter att de har dekrypterats på användarens Mac. iMessages totalsträckskryptering bryts alltså inte, men den skyddar inte innehållet mot en AI-agent när användaren har gett åtkomst till den dekrypterade meddelandedatabasen.

Funktionen är visserligen frivillig och måste godkännas. Men om du trycker OK drabbas även andra som du har kommunicerat med i Messages, trots att de inte har godkänt att deras meddelanden skall analyseras av ChatGPT och (beroende på hur tjänsten tekniskt behandlar uppgifterna och användarens datainställningar) möjligen överföras till eller lagras hos OpenAI.

Man kan inte heller utesluta att företaget lämnar ut uppgifter till amerikanska eller europeiska myndigheter.

När du låter ChatGPT analysera en konversation eller gruppchat lämnar du alltså inte bara ut vad du själv har skrivit. Till exempel kan din meddelandehistorik innehålla vänners och kollegors privata data; telefonnummer och andra kontaktuppgifter; medicinsk, juridisk eller ekonomisk information; lösenord, länkar och engångskoder; företagshemligheter eller källskyddat material.

Avsändarna kan rimligen ha trott att de kommunicerade med dig inom Messages krypterade miljö, inte att innehållet skulle behandlas av en extern AI-modell. Här finns därför både en integritetsfråga och möjliga sekretess- och dataskyddsproblem.

För att komma åt Messages-databasen behöver ChatGPT bland annat Full Disk Access i macOS. Men den behörigheten är inte begränsad till Messages utan kan tekniskt ge appen tillgång till andra skyddade lokala data som e-post, webbläsarhistorik och säkerhetskopior. Det betyder inte att ChatGPT automatiskt läser allt detta, men behörigheten ger ett betydligt större angrepps- och förtroendeområde än själva funktionen egentligen kräver.

Särskilt aktivister, journalister, advokater, läkare, politiker och människor som hanterar känsliga källor eller arbetsuppgifter bör låta bli att aktivera funktionen i dess nuvarande form. Om man ändå gör det bör man åtminstone behålla godkännande inför varje sändning och stänga av användning av innehållet för modellträning.

Man skall även vara medveten om den allmänna risken för en indirekt promptinjektion. Det vill säga att instruktioner som någon har placerat i ett meddelande kan få AI-agenten att behandla meddelandets innehåll som kommandon och försöka utföra andra åtgärder bortom din kontroll.

OpenAI betonar att allt kräver uttryckligt användarsamtycke, att det körs lokalt, att man måste be om specifika saker och att sända meddelanden som standard kräver godkännande. De har även dokumenterat riskerna och hur man återkallar behörigheter.

Not: Detta är inte samma sak som Apples inbyggda ChatGPT-integration i Apple Intelligence. Apples integration har särskilda dataskyddsregler, bland annat för användning utan ChatGPT-konto. ChatGPTs Messages-plugin är i stället en funktion i OpenAI-appens Work- och Codex-läge, som använder macOS-behörigheter för att arbeta med Messages. Namnet »Apple Messages plugin« betyder alltså inte att det är utvecklat, granskat eller godkänt av Apple.

CC0

Arkiverad under: AI, Dataskydd, Privatliv, Säkerhet

  • Sida 1
  • Sida 2
  • Sida 3
  • Interimistiska sidor utelämnas …
  • Sida 88
  • Go to Nästa sida »

Primärt sidofält

Varning för Chat Control!


EUs nya massövervakning är nu farligt nära att bli verklighet. Vi har samlat allt du behöver veta på vår specialsida om Chat Control!

Nyhet: Merch!

Visa ditt stöd för ett fritt internet genom att bära våra kläder – här hittar du vår shop!

Prenumerera på inlägg


Loading

Senaste inlägg

  • EU Kids Act: Alla barns vårdnadshavare måste registreras24 september 2026
  • Krav på EU-licens för sociala medier?23 september 2026
  • Chat Control 2: Ett dåligt kompromissförslag22 september 2026
  • Chat Control 2 – förhandlingarna återupptas21 september 2026
  • EU Kids Act: Full tillgång till sociala medier först vid 18 års ålder17 september 2026
  • X: Femtejuli
  • Youtube
  • RSS-flöde

CC BY 4.0 · Logga in

  • Youtube
  • Twitter
  • RSS