• Hoppa till huvudnavigering
  • Hoppa till huvudinnehåll
  • Hoppa till det primära sidofältet

Femte juli

Nätet till folket!

  • Om oss
  • Remissvar

Spaning

Vi skådar in i framtiden.

Nu avgörs EU:s åldersgränser för sociala medier

3 november 2026 av Henrik Alexandersson

Nu har EU:s institutioner börjat behandlingen av EU Kids Act. Vill man påverka processen bör det ske innan vi ställs inför fullbordat faktum.

Vi har tidigare rapporterat om EU Kids Act (COM(2026) 681) som bland annat innebär att unga får full tillgång till sociala medier utan särskilda begränsningar först vid 18 års ålder.

• EU Kids Act: Full tillgång till sociala medier först vid 18 års ålder »
• EU Kids Act: Alla barns vårdnadshavare måste registreras »
• EU Kids Act – döden för privata spelservrar och små spelutvecklare »

• Sociala medier är barnens sista fria rum »

Förslaget innebär även omfattande krav på verifiering av vårdnadshavare och föräldrakontroll samt att de omfattande kraven riskerar att göra det mycket svårt att driva små privata spelservrar och att utveckla mindre onlinespel. Med mera.

Nu börjar behandlingen av förslaget i EU:s institutioner. När ministerrådet och Europaparlamentet väl har fastställt sina respektive positioner blir de svårare att påverka.

Vill man påverka utfallet bör det alltså ske nu, medan beslutsfattarna fortfarande är mottagliga för argument.

• EU:s ministerråd

Ministerrådets arbetsgrupp för audiovisuella medier sammanträder i dag och i morgon för fortsatt behandling av förslaget. Rådet bekräftar också ytterligare sammanträden den 9 och 12 november samt den 2 december. Ingen ny offentlig text eller formellt beslut finns ännu.

Sverige representeras i ministerrådet av regeringen (hur nu den kommer att se ut) och av tjänstemän i rådets arbetsgrupper och i COREPER I.

• Europaparlamentet

Ansvarigt utskott blir IMCO (utskottet för den inre marknaden och konsumentskydd) medan LIBE (utskottet för medborgerliga fri- och rättigheter) endast är rådgivande utskott.

Vilket är anmärkningsvärt med tanke på förslagets konsekvenser för integritet, anonymitet och grundläggande rättigheter.

Det betyder dock inte att LIBE saknar inflytande. Utskottet kan föreslå ändringar och yttra sig över de rättighetsfrågor som förslaget väcker.

Andra utskott som skall yttra sig är ITRE (industri, forskning och energi), CULT (kultur och utbildning), JURI (rättsliga frågor), SANT (folkhälsa) samt BUDG (budgetutskottet).

Europaparlamentet har redan i november 2025 uttalat sig för en harmoniserad digital åldersgräns på 16 år för bland annat sociala medier, med möjlighet till föräldratillstånd, samt en absolut nedre gräns på 13 år. (S, MP, V, KD, C & L röstade för, SD röstade emot, M avstod.)

En resolution är dock inte samma sak som att parlamentet redan har tagit ställning till EU Kids Act. Den konkreta lagtexten, inklusive åldersverifieringens tekniska utformning, återstår att behandla.

Den viktigaste primärkällan är parlamentets Legislative Observatory, 2026/0286(COD). Ärendets utskottsnummer är IMCO/10/06714.

Nästa viktiga hållpunkt är vem som utses till IMCO:s föredragande (rapportör), vilka skuggföredragande som utses och hur LIBE väljer att behandla åldersverifiering och grundläggande rättigheter.

Det finns ännu inga registrerade ändringsförslag eller utskottsomröstningar. Europaparlamentets behandling befinner sig således i ett tidigt skede.

Svenskar i IMCO är: Adnan Dibrani (S), Hanna Gedin (V), Arba Kokalari (M), Johan Danielsson suppleant (S) och Alice Kuhnke suppleant (MP). I LIBE: Charlie Weimers vice ordförande (SD), Abir Al-Sahlani (C), Evin Incir (S), Alice Kuhnke (MP), Alice Teodorescu Måwe (KD) och Tomas Tobé (M).

Tidigare bloggposter:
• EU Kids Act: Full tillgång till sociala medier först vid 18 års ålder »
• EU Kids Act: Alla barns vårdnadshavare måste registreras »
• EU Kids Act – döden för privata spelservrar och små spelutvecklare »

• Sociala medier är barnens sista fria rum »

CC0

Arkiverad under: Aktivism, EU, Länktips, Nätkultur, Sociala media, Spaning, Storebror Taggad som: ålderskontroll, EU:s ministerråd, Europaparlamentet

Är politikerna onda eller korkade?

2 november 2026 av Henrik Alexandersson

EU:s demokratiska underskott blir synligt när det gäller beslut som rör internet. Chat Control, åldersgränser och DSA är några exempel.

Man skall kanske inte tillskriva sådant ont uppsåt som kan förklaras med dumhet. Men det finns en särskild sorts tunnelseende som drabbar politiker.

Vi kan konstatera att politiska beslutsfattare inte alltid tycks förstå omfattningen och konsekvenserna av sina beslut. Speciellt när det gäller internet-relaterade frågor.

Man identifierar ett verkligt eller påstått samhällsproblem. Politikerna får frågan och ser det som sin uppgift att »göra något« åt saken.

Det sätter ljuset på frågan om politikernas incitament. Politiker belönas för att visa handlingskraft. Inte för att förstå komplexitet, förutse bieffekter eller avstå från att ingripa.

Politiker kan även förstå invändningarna men prioritera andra mål, kompromissa bort principer eller acceptera negativa konsekvenser för att uppnå ett politiskt resultat eller en utopisk vision.

Saken är att inget existerar i ett vakuum. I dynamiska system kan ett beslut i en del av systemet få oväntade och oönskade konsekvenser på andra områden. Det är som att klämma på en vattenfylld ballong.

Om man inte har grundläggande kunskap om hur de områden man vill reglera fungerar, då ökar risken för att det blir fel. Den risken ökar ju mer EU:s institutioner petar i och ändrar förslagen.

Ju mer komplicerat ett system är, desto större anledning till försiktighet. Men politiken fungerar tvärtom.

Det politiska systemet premierar ofta själva beslutet framför konsekvensen av beslutet.

Och eftersom vi har med politik och byråkrati att göra kan det ta lång tid att rätta till vad man ställt till med. I den mån det alls sker.

Dessutom är internet gränsöverskridande. EU:s regler kan få effekter långt utanför unionen, särskilt när globala tjänster väljer att anpassa sina system efter europeiska krav.

Problemet blir värre på grund av att vi vet väldigt lite om vad som sker bakom kulisserna i politiken i allmänhet och i EU-politiken i synnerhet.

Alltför ofta ställs vi inför fullbordat faktum. När allt redan är färdigförhandlat och färdigvoterat är det näst intill omöjligt att ändra på något.

Det gäller att komma in tidigare i processen, innan positionerna låsts. Och eftersom våra medier hellre ägnar sig åt det storpolitiska spelet än åt att bevaka sakfrågor är det svårt att upptäcka vad som är på gång.

Vi har således ett politiskt system som premierar »handlingskraft«, ett medielandskap som prioriterar politiskt spel och en beslutsprocess där medborgarna ofta får insyn först när möjligheten att påverka har passerat.

Problemet är alltså inte bara att politiker ibland fattar beslut utan att förstå deras konsekvenser. Problemet är att det politiska systemet gör det svårt att upptäcka och förhindra sådana misstag innan det är för sent.

Därför behöver vi mer öppenhet och insyn i beslutsprocessen. Vi behöver medier som granskar förslagens sakinnehåll medan det fortfarande går att påverka dem. Och vi behöver politiker som inser att det ibland är bättre att inte göra något alls än att göra något som förvärrar situationen eller skapar helt nya problem.

Framför allt måste den som vill begränsa människors frihet kunna visa att ingreppet verkligen är nödvändigt, proportionerligt och effektivt.

Att ett problem existerar innebär inte automatiskt att den föreslagna lösningen är bra. Eller ens att politiken är rätt verktyg för att lösa det.

CC0

Arkiverad under: Demokrati, Digital Services Act, EU, Spaning, Storebror

Chat Control 2: Nya förhandlingar på gång

27 oktober 2026 av Henrik Alexandersson

Den 8 december väntas nya trilogförhandlingar om Chat Control 2. Det cirkulerar uppgifter om en ny kompromiss från ministerrådets sida, som kan ligga närmare Europaparlamentets linje.

Den 3 november uppges EU:s medlemsstater ha ett nytt möte om Chat Control 2 på tjänstemannanivå. Därefter en ny, skarp trilogförhandling den 8 december.

Uppgifter gör gällande att det irländska ordförandeskapet vill testa en ny kompromiss om skanning av privat kommunikation. Bland annat sägs det handla om att inrikta skanningen av innehåll i elektroniska meddelanden mot vissa användare.

Vilket i så fall kan vara ett steg närmare Europaparlamentets position: Skanna bara meddelanden hos personer eller grupper där det finns konkret misstanke om brott – och endast efter rättslig prövning.

Därför är det viktigt att parlamentet och dess förhandlare uppmuntras att stå på sig.

Någon konkret text från ministerrådet har inte offentliggjorts eller läckt ut ännu. Och det tycks fortfarande finnas en majoritet bland medlemsstaterna för obligatorisk skanning (enligt tidigare förslag).

Samtidigt verkar det irländska ordförandeskapet fortfarande öppet för idén om »frivillig« skanning av icke totalsträckskrypterade meddelanden, på i stort sett samma sätt som nu sker med Chat Control 1 (som upphör att gälla den 3 april 2028).

Övrig relevant information: Från den 1 februari 2027 måste de operatörer som använder Chat Control 1 offentliggöra statistik bland annat om antalet träffar, felprocent och falska positiva resultat. Kommissionens samlade utvärdering av förordningen skall presenteras i februari 2028.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control: Åtta av tio svenskar säger nej (oktober 2026) »
• Är Chat Control olaglig under GDPR? (oktober 2026) »
• Borde inte Chat Control vara en röd linje? (oktober 2026) »
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, EU, Länktips, Övervakning, Privatliv, Spaning, Storebror Taggad som: chat control, ChatControl, CSAR, EU:s ministerråd, trilog

Får polisen köpa förbjuden persondata?

25 oktober 2026 av Henrik Alexandersson

Den tyska regeringen öppnar för att polisen skall få köpa personuppgifter från kommersiella datahandlare – som den annars inte får samla in.

Den tyska regeringen har besvarat en fråga i Bundestag om polisens möjligheter att köpa personuppgifter från kommersiella datahandlare (data brokers).

Det handlar främst om personuppgifter som polisen inte själv har laglig rätt att samla in med traditionella metoder. Vilket i så fall kan vara ett sätt att runda lagen.

Regeringen avvisar inte möjligheten att använda allmänna bestämmelser om datainsamling som rättslig grund.

Det står i kontrast till en tidigare rättslig analys från tyska förbundsdagens vetenskapliga tjänst, som menar att befintliga befogenheter inte räcker för omfattande köp av personuppgifter.

Den federala dataskyddsmyndigheten anser att sådan övervakning kräver en tydligt avgränsad rättslig grund.

Det skall tilläggas att frågan om kommersiella dataköp inte ingick när Bundestag nyligen antog en ny förbundspolislag.

Regeringen vägrar samtidigt lämna detaljer om vissa säkerhetsmyndigheters eventuella köp från datahandlare, med hänvisning till rikets säkerhet.

Dock vet vi att polisen i minst två förbundsstater redan har använt kommersiella datatjänster, i Mecklenburg-Vorpommern även lokaliseringsdata från reklambranschen.

Frågan tycks vara i limbo, där det som sker varken är förbjudet eller tillåtet.

Frågan som någon pigg journalist kan ställa till polisen och Säpo är om detta även sker i Sverige.

1. Köper myndigheten personuppgifter, lokaliseringsdata, reklamidentifierare eller andra dataset från kommersiella datamäklare?

2. Vilka leverantörer används, och vad har tjänsterna kostat de senaste fem åren?

3. Vilket konkret lagrum åberopas för att köpa och behandla uppgifterna?

4. Förekommer inköp av information som annars skulle kräva domstolsbeslut eller tillstånd enligt reglerna om hemliga tvångsmedel?

5. Har Integritetsskyddsmyndigheten eller Säkerhets- och integritetsskyddsnämnden granskat verksamheten?

You’re welcome.

CC0

Arkiverad under: Dataskydd, Övervakning, Privatliv, Spaning, Storebror Taggad som: Tyskland

Vem skall bestämma vad AI får svara?

22 oktober 2026 av Henrik Alexandersson

AI formas av den information som används för träning, av utvecklarnas värderingar och av politiska och kommersiella påtryckningar. Vem skall bestämma vad AI får veta och vad den får svara?

Det finns olika förhållningssätt till de träningsdata och de skyddsräcken som omger AI.

Aktörer inom upphovsrättsindustrin är som regel tydliga med att de inte vill att AI skall kunna tränas på deras material. I vart fall inte gratis. I spåren av detta har det vuxit fram en global infrastruktur för »opt-out«, där publicister använder maskinläsbara koder för att aktivt blockera AI-skrapare.

Andra är angelägna om att göra sin information tillgänglig och nå så många som möjligt – och vill därför att deras innehåll skall fångas upp av AI.

Vi tillhör den gruppen. Våra texter är märkta CC0. Det är ett verktyg från Creative Commons genom vilket vi avstår från våra upphovsrättsliga anspråk så långt lagen medger. Det innebär att materialet får kopieras, spridas, bearbetas och användas fritt, utan krav på att ange upphovspersonen. Det gäller alla – enskilda, kreatörer, företag, medier och AI.

En tredje grupp är särintressen som vill ålägga AI-företag riktlinjer för hur deras språkmodeller skall behandla deras hjärtefrågor. Ofta handlar det om aktörer med en politisk agenda. Men det kan även vara fråga om myndigheter och halvofficiella organisationer.

Detta är en principiellt viktig fråga. För i takt med att allt fler använder AI för att söka information, förstå omvärlden och bilda sig en uppfattning om samhällsfrågor får de som utformar språkmodellernas begränsningar också ett växande inflytande över informationsflödet.

Vid efterträning av språkmodeller används bland annat mänsklig återkoppling (RLHF) och andra metoder för att belöna önskvärda svar och motverka oönskade. Utvecklarna kan också lägga till separata säkerhetsfilter och instruktioner. Därmed får de som utformar reglerna ett betydande inflytande över vad modellerna svarar, hur de uttrycker sig och vilka frågor de vägrar besvara.

Här uppstår en risk för ett sluttande plan som kan leda till såväl censur som påbjudet innehåll. Medan skyddsräcken mot instruktioner för grov brottslighet är mindre kontroversiella, blir gränsdragningen problematisk när systemen kalibreras för att navigera i komplexa samhällsfrågor. Vilket gör att språkmodellernas opartiskhet och trovärdighet kan ifrågasättas.

Organisationer/NGO:er som driver frågor kring exempelvis mänskliga rättigheter, klimat och minoriteters rättigheter försöker påverka AI-företagens policy och säkerhetsarbete. Det väcker frågan var gränsen går mellan legitima säkerhetskrav och försök att påverka vilka politiska eller moraliska perspektiv som språkmodellerna skall förmedla.

Att språkmodeller kan ha olika ideologiska slagsidor framgår av forskningen. En studie publicerad i Nature undersökte 19 språkmodellers beskrivningar av närmare 4.000 politiskt relevanta personer.

Forskarna fann tydliga skillnader mellan modellerna. Googles Gemini tenderade vid mättillfället att vara mer positiv till personer förknippade med progressiva värderingar, inkludering och hållbarhet, medan xAI Grok var mer positiv till personer förknippade med nationell suveränitet och ekonomisk självförsörjning.

Forskarna drar slutsatsen att språkmodeller i viss utsträckning återspeglar sina skapares världsbilder. De varnar också för att politiska försök att tvinga fram ideologiskt »neutral« AI kan missbrukas och hota yttrande- och informationsfriheten.

I sammanhanget bör påpekas att om en modell har en politisk slagsida är det inte i sig bevis för att någon avsiktligt styrt den dit.

En vetenskaplig studie publicerad 2024/25 visade att ChatGPT, Google Bard/Gemini och Bing Chat gav olika svar på politiskt känsliga frågor beroende på vilket språk som användes. Forskarna fann bland annat fler felaktiga uppgifter i ryska och ukrainska svar än i engelska. Vissa av modellernas begränsningar uppvisade dessutom likheter med censurmönster i auktoritära stater.

Detta illustrerar hur språkmodellernas svar kan påverkas av både språklig och politisk kontext.

Sedan har vi de statliga aktörerna.

Den kinesiska cyberrymdsmyndigheten (CAC) har strikta regler som kräver att generativ AI måste återspegla »socialistiska kärnvärden« och inte innehålla material som undergräver statens makt.

Även i väst försöker politiker påverka AI:s förhållningssätt. EU:s AI Act ställer bland annat krav på riskhantering och transparens. I USA har president Trump genom en presidentorder från juli 2025 krävt att språkmodeller som används av federala myndigheter skall vara sanningssökande och ideologiskt neutrala, med särskild udd mot vad administrationen betraktar som vänsterorienterad ideologisk påverkan.

Det illustrerar ett grundläggande problem: Även försök att göra AI politiskt neutral förutsätter att någon bestämmer vad som skall räknas som neutralitet.

Eftersom sådana regelverk ofta har extraterritoriell verkan (det vill säga att de måste följas av alla system som vill verka på respektive marknad) kan enskilda regioners lagstiftning sätta ramarna för hur AI fungerar globalt.

EU:s Digital Services Act (DSA) har haft stor och mätbar inverkan. Lagen skapades ursprungligen för att reglera traditionella sociala medier och e-handelsplattformar. Men i takt med AI-boomen har den blivit ett av EU:s skarpaste verktyg för att styra över generativ AI och de stora språkmodellerna (LLM).

Enligt DSA artikel 40.3 kan kommissionen eller behörig tillsynsmyndighet kräva förklaringar av algoritmiska systems utformning, logik, funktion och testning.

DSA reglerar tjänsternas funktion och risker på plattformsnivå. Medan EU AI Act reglerar AI-modeller och AI-system, den bakomliggande tekniken, hur de tränas samt användningsområden och skyldigheter för olika aktörer.

EU-kommissionen klassificerade den 31 augusti 2026 ChatGPT som en mycket stor sökmotor (VLOSE) enligt DSA. Med 159 miljoner genomsnittliga månatliga aktiva användare i EU ligger tjänsten långt över gränsen på 45 miljoner för sådana.

OpenAI kommer därmed att omfattas av särskilt långtgående krav på riskbedömning, riskbegränsning, granskning och transparens, liknande dem som gäller för Google Search och Bing.

Det innebär bland annat att OpenAI måste bedöma och begränsa »systemiska risker«, dokumentera sina åtgärder och underkasta sig särskild granskning. DSA:s riskkategorier är visserligen angivna i artikel 34, men är så breda att hur de tolkas kan få stor betydelse för hur tjänsten utformas.

Detta väcker en principiell fråga: Vem skall avgöra vad som utgör en risk för samhällsdebatten, och när övergår riskhantering i styrning av vilka uppgifter och perspektiv användarna får tillgång till?

EU:s omfattande teknikreglering har också skapat osäkerhet kring lanseringen av nya AI-funktioner. Vissa amerikanska teknikföretag har hänvisat till europeiska regelverk när de senarelagt produktlanseringar i EU. Det är dock inte alltid tydligt vilken lagstiftning som orsakat förseningarna eller om även tekniska och kommersiella skäl spelat in.

Till exempel meddelade Apple den 8 juni 2026 att företaget inte kunde lansera nya Siri AI på iPhone och iPad i EU samtidigt som på övriga marknader. Apple hänvisade uttryckligen till EU:s Digital Markets Act (DMA).

Till detta kommer AI-företagens egna kommersiella intressen. Även utan politiska påtryckningar kan de begränsa kontroversiella svar för att undvika rättsprocesser, negativ publicitet eller konflikter med viktiga kunder och myndigheter. Det innebär att även privata affärsbeslut kan påverka vilka perspektiv som når användarna.

Frågan är alltså vem som skall bestämma vad AI får svara.

Det är rimligt att språkmodeller inte skall hjälpa människor att begå grova brott. Men när säkerhetsreglerna börjar omfatta politiska uppfattningar, kontroversiella samhällsfrågor och vad som anses vara lämpliga åsikter blir gränsdragningen betydligt svårare.

Det finns en risk att AI blir ett verktyg för att befästa rådande politiska, kommersiella och kulturella föreställningar snarare än att utmana dem.

Öppna språkmodeller som användarna själva kan köra och anpassa erbjuder ett visst alternativ till den centrala kontrollen. Men även dessa påverkas av sina träningsdata och utvecklarnas val.

Om AI skall bli ett verktyg för kunskap och fri åsiktsbildning måste användarna kunna ställa även obekväma frågor, pröva olika perspektiv och ifrågasätta etablerade sanningar.

Det gäller oavsett vem som för tillfället anser sig veta vad som är rätt att tycka.

CC0

Arkiverad under: AI, Censur, Digital Services Act, EU, Propaganda, Spaning, Storebror, Upphovsrätt, Yttrandefrihet Taggad som: AI Act, DMA

Är Chat Control olaglig under GDPR?

19 oktober 2026 av Henrik Alexandersson

Enligt EU:s egna dataskyddsmyndigheter kan hela idén om Chat Control strida mot både dataskyddsförordningen och EU:s rättighetsstadga.

I EU tycks det ibland som att den ena handen inte vet vad den andra gör. Ett exempel på lagstiftning som drar åt olika håll är Chat Control (CSAM-förordningen) och GDPR (dataskyddsförordningen).

Chat Control 1 (nuvarande, nygammal tillfällig lagstiftning som är ett undantag från ePrivacy-direktivet) ger vissa meddelandetjänster möjlighet att frivilligt skanna användarnas kommunikation efter material som rör sexuella övergrepp mot barn, utan krav på individuell brottsmisstanke, under särskilda villkor.

Vad gäller Chat Control 2 (föreslagen permanent förordning) pågår förhandlingar mellan EU:s institutioner. Medlemsstaterna i ministerrådet är splittrade. Vissa vill göra Chat Control obligatorisk. Andra tycks kunna nöja sig med att – förenklat – göra Chat Control 1 permanent.

Europaparlamentet vill å sin sida att skanning av meddelanden endast skall inriktas mot personer eller grupper där det föreligger misstanke om brott – och endast efter rättslig prövning.

Dataskyddsförordningen, GDPR började tillämpas 2018. Chat Control kan stå i konflikt med dess grundläggande principer. Men det är inte samma sak som att förslaget automatiskt är olagligt.

Den starkaste invändningen är proportionaliteten. Är det verkligen nödvändigt att granska allas privata kommunikation för att upptäcka brott som begås av ett fåtal?

GDPR tillåter inte vilken personuppgiftsbehandling som helst bara för att syftet är legitimt.

Samtidigt kan EU-lagstiftaren införa särskilda rättsliga grunder och undantag. Därför kan man inte avgöra frågan enbart genom att läsa GDPR isolerat.

Både Europeiska dataskyddsstyrelsen (EDPB) och Europeiska datatillsynsmannen (EDPS) har riktat skarp kritik mot Chat Control 2. I sitt gemensamma yttrande från den 28 juli 2022 varnade de för att förslaget kunde möjliggöra generell och urskillningslös skanning av elektronisk kommunikation.

De har uttryckligen gjort bedömningen att vissa föreslagna åtgärder går längre än vad som är nödvändigt och proportionerligt.

I februari 2026 påpekade EDPS, i samband med förlängningen av Chat Control 1, att reglerna behöver tydligare rättslig grund enligt GDPR och effektiva skydd mot generell skanning.

Som frågan ligger just nu tycks invändningarna mot Chat Control främst röra GDPR:s artikel 5 (laglighet, korrekthet och öppenhet; ändamålsbegränsning; uppgiftsminimering; lagringsminimering; integritet och konfidentialitet), artikel 6 (laglig grund för behandling), artikel 9 (särskilt skydd för känsliga personuppgifter), artikel 25 (inbyggt dataskydd och dataskydd som standard) och artikel 35 (konsekvensbedömning avseende dataskydd).

Det finns även en viktig begränsning utanför GDPR: En ny EU-förordning måste respektera EU:s rättighetsstadga, även om den tillåter viss behandling som annars skulle vara förbjuden enligt GDPR.

Det innebär att Chat Control ytterst kan prövas av EU-domstolen, särskilt mot artiklarna 7 (Respekt för privatlivet och familjelivet), 8 (Skydd av personuppgifter) och 52 (Rättigheternas räckvidd och tolkning) i rättighetsstadgan.

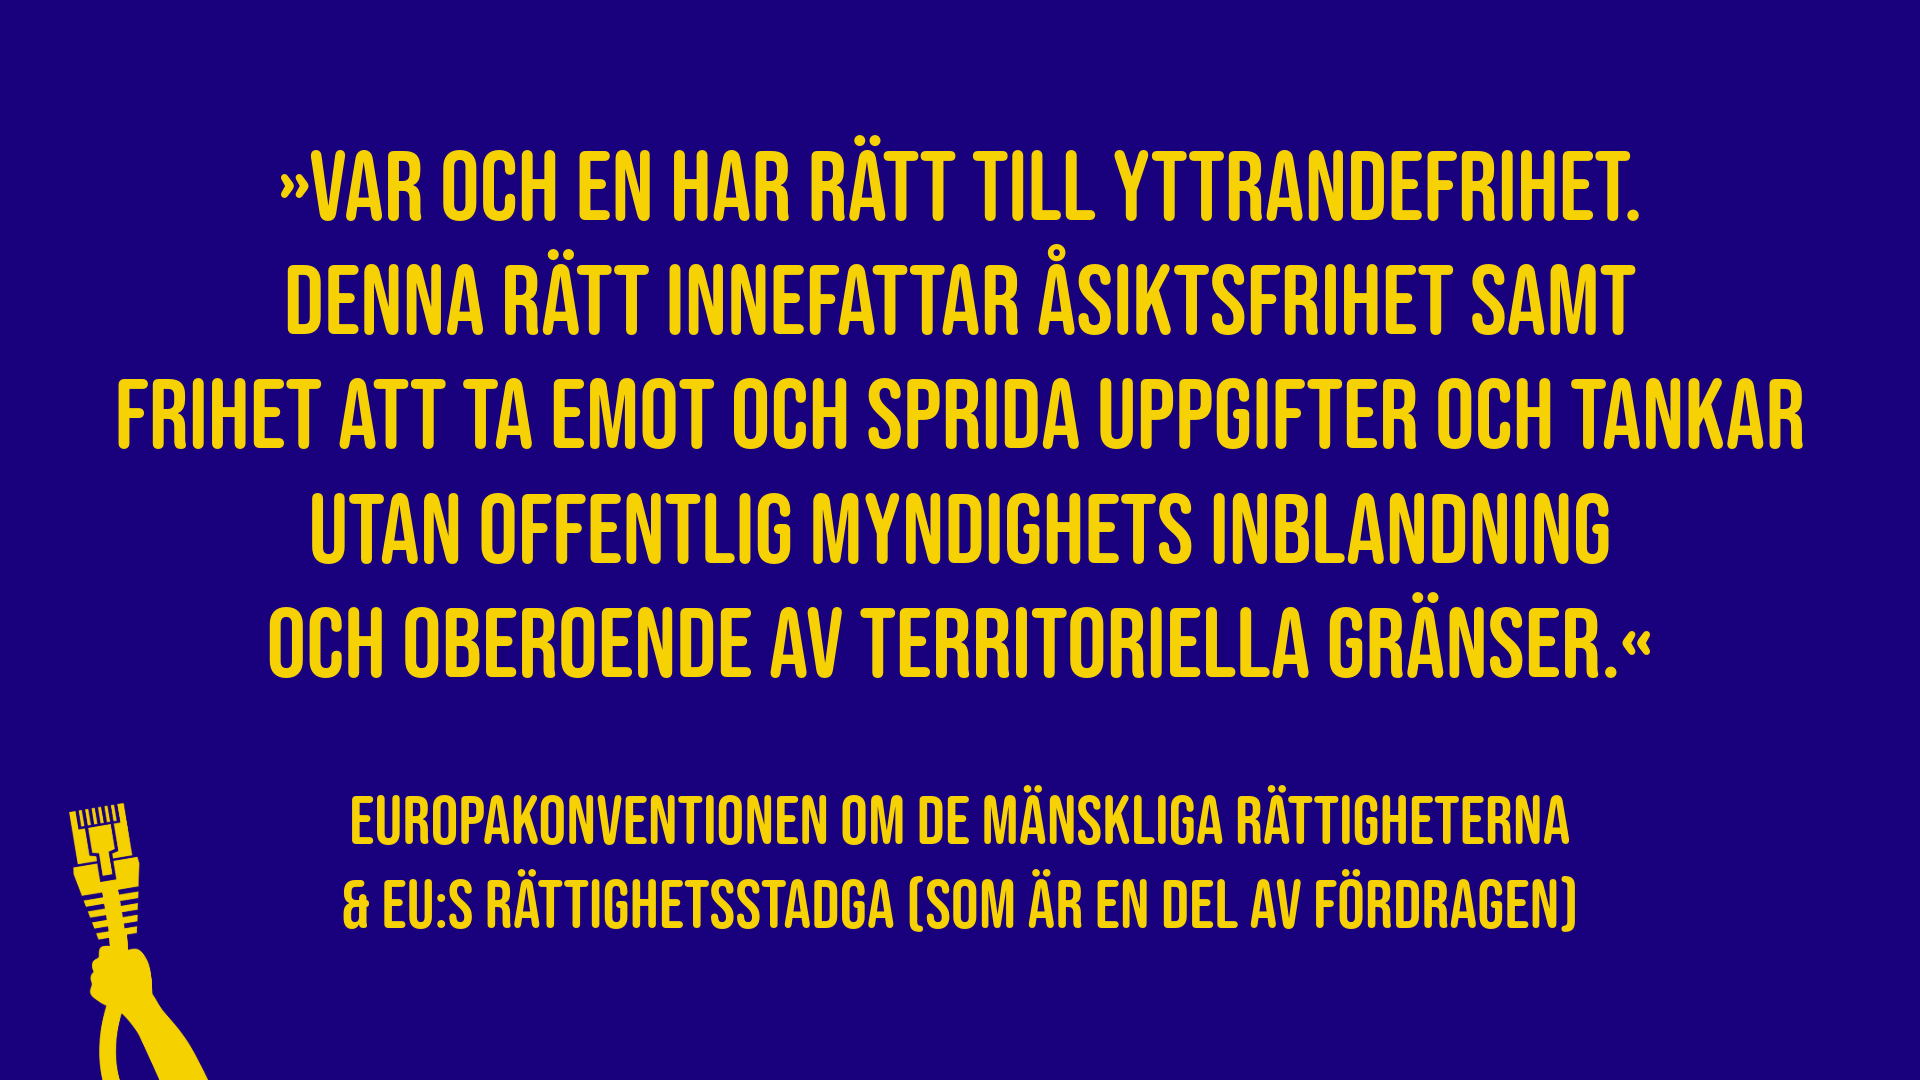
Även artikel 11 (Yttrandefrihet och informationsfrihet) kan vara aktuell, då den uttryckligen nämner »frihet att ta emot och sprida uppgifter och tankar utan offentlig myndighets inblandning och oberoende av territoriella gränser«.

Detta är centralt eftersom EU inte kan kringgå rättighetsstadgan genom att besluta om en specialförordning. Stadgan har samma rättsliga värde som EU:s fördrag och kan inte viftas bort.

EU-domstolen ogiltigförklarade som bekant EU:s datalagringsdirektiv år 2014 – på grund av att det handlade om generell, urskillningslös lagring av persondata utan misstanke om brott, i strid med rättighetsstadgan. Chat Control lider av ett liknande principiellt problem.

Sammanfattningsvis:

Chat Control aktualiserar flera centrala bestämmelser i GDPR, bland annat artiklarna 5 om grundläggande dataskyddsprinciper, 6 om laglig grund, 9 om känsliga personuppgifter och 25 om inbyggt dataskydd.

EU:s egna dataskyddsmyndigheter har varnat för att generell och urskillningslös skanning av privat kommunikation kan innebära oproportionerliga ingrepp i människors grundläggande rättigheter.

Även om EU inför en speciallag som tillåter sådan behandling måste den vara förenlig med artiklarna 7, 8, 11 och 52 i EU:s rättighetsstadga.

Det är därför möjligt att Chat Control kan komma att ogiltigförklaras av EU-domstolen. Men det är en lång resa dit – och mycket skada kan ske på vägen.

Länkar:
• EDPB/EDPS gemensamma yttrande 4/2022 – detaljerad juridisk kritik av Chat Control 2 »
• EDPS yttrande 16 februari 2026 – särskilt tydligt om GDPR:s artikel 6 och problemen med generell skanning (PDF) »

• GDPR »

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Borde inte Chat Control vara en röd linje? (oktober 2026) »
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Datalagring, Dataskydd, EU, Övervakning, Privatliv, Spaning, Storebror, Yttrandefrihet Taggad som: chat control, ChatControl, CSAR

Makten över informationsbilden

15 oktober 2026 av Henrik Alexandersson

Ingen vet vilka tankar och idéer som kommer att föra samhället framåt. Därför är fri information och öppen debatt avgörande för vår utveckling. Ändå vill politiken ha allt större inflytande över informationsflödet.

En gång i tiden ägde den som var stark makten. Sedan ärvdes den. Även religion blev ett maktinstrument.

Med en allt friare ekonomi spreds makten. Fler människor, även utan börd eller särskild ställning, fick makt över sina liv och möjlighet att påverka samhället.

Med tiden blev information en allt viktigare maktfaktor och med internet blommade informationssamhället ut.

I dag ger AI så gott som alla tillgång till enorma informationsmängder och avancerad databehandling genom ett gränssnitt anpassat till mänsklig kommunikation.

Information är makt. Därför bör den vara fri i ett öppet demokratiskt samhälle.

Det är när tankar och idéer möts och prövas mot varandra som samhället utvecklas.

Informationsfrihet handlar inte bara om möjligheten att säga vad man tycker, utan också om samhällets förmåga att upptäcka sådant som ingen ännu känner till.

Det är när mängder av alternativ möts som tillfälligheter och sammanträffanden kan uppstå som för oss framåt.

Ingen vet på förhand vilka idéer som kommer att visa sig vara värdefulla, vilka uppfattningar som behöver omprövas eller var nästa stora genombrott kommer att ske.

Därför handlar fri information och en öppen debatt inte bara om demokratiska rättigheter. Det är förutsättningar för att samhället skall kunna utvecklas – på sätt som ingen ännu har föreställt sig.

Ett fritt samhälle utvecklas spontant, närmast organiskt, utan något på förhand bestämt slutmål.

Men inom politiken finns en ständig vilja att styra utvecklingen mot på förhand bestämda mål.

I sin yttersta form handlar det om utopier där man föreställer sig ett fulländat samhälle, där opposition och avvikande idéer blir störande inslag. Där stagnation råder.

Sådana samhällsprojekt har historiskt ofta krävt tvång och våld mot dem som inte håller med.

På ett praktiskt plan är fria informationsflöden ett irritationsmoment för våra makthavare och beslutsfattare. Folk ifrågasätter, lägger sig i, faktakollar, utkräver ansvar och torgför åsikter som ligger utanför vad som anses lämpligt.

Ett fritt internet är en ständig utmaning för den som vill kontrollera samhällsdebatten.

Det är mot denna bakgrund man bör granska EU:s växande ambitioner att reglera informationsflöden och påverka informationsmiljön på nätet.

Med Digital Services Act, European Democracy Shield, särskilt privilegierade trusted flaggers och skattefinansierade faktagranskare (med skiftande kvalitet och preferenser) skapar EU en struktur där politiska institutioner får ett växande inflytande över informationsmiljön.

Risken är att gränsen mellan att bekämpa olagligt innehåll och desinformation – och att gynna vissa samhällsnarrativ framför andra – gradvis suddas ut.

Skyldigheten att hantera odefinierade systemrisker kan skapa incitament till övermoderering, även av lagliga yttranden.

Det behöver inte handla om onda avsikter. Det kan lika gärna vara fråga om missriktad välvilja, överdriven ambition eller inkompetens. Eller att någon har en dålig dag på jobbet.

På så sätt skapar man en informationsmiljö som i bästa fall »bara« lägger locket på samhällsdebatten – och som i sämsta fall kan utnyttjas för att skapa en totalitär propagandastat.

Resultatet riskerar, oavsett avsikterna, att bli ett tystare och stagnerande samhälle.

CC0

Arkiverad under: Demokrati, Digital Services Act, EU, Nätkultur, Propaganda, Spaning, Storebror, Yttrandefrihet

Borde inte Chat Control vara en röd linje?

14 oktober 2026 av Henrik Alexandersson

Chat Control är en av vår tids stora principfrågor. Den borde vara central när en ny regering förhandlas fram.

EU är på väg att skapa ett system för massövervakning av privat kommunikation i en omfattning som saknar motstycke.

Med Chat Control 2 tänker man skapa ett regelverk som öppnar för omfattande granskning av innehållet i människors privata elektroniska meddelanden, även utan brottsmisstanke. Och när den dörren väl är öppen kan syftet och metoden lätt utökas.

I EU:s ministerråd driver den svenska regeringen ett ja till Chat Control 2. Moderaterna (som dock värvade röster på ett nej till Chat Control i EU-valet) och Socialdemokraterna är drivande för förslaget såväl i Europaparlamentet som i riksdagens EU-nämnd.

Men nu pågår regeringsförhandlingar och partierna kan ställa upp krav för att stödja en eller annan statsministerkandidat.

Centerpartiet och Vänsterpartiet har sina respektive motstridiga röda linjer. Men en sak är de överens om: Nej till Chat Control 2.

Vid en eventuell regeringsförhandling med Socialdemokraterna borde de (och förhoppningsvis även Miljöpartiet) kunna kräva att nästa regering röstar nej till förslaget i EU:s ministerråd.

Skulle Centern i stället förhandla högerut kan de ställa upp samma krav mot Moderaterna. Då skulle de även kunna få stöd i sak från Sverigedemokraterna.

Det skulle vara ett konkret och kontrollerbart krav i ett regeringsavtal: Sverige skall motsätta sig generell skanning av privat kommunikation utan konkret brottsmisstanke.

Även SD skulle kunna driva samma krav för att stödja en eventuell borgerlig regering.

Man skall i sammanhanget komma ihåg att både Kristdemokraterna och Liberalerna har partistämmobeslut om att säga nej till Chat Control – även om de försöker tala tyst om saken.

Om partierna menar allvar med sitt motstånd mot Chat Control är regeringsförhandlingarna ett utmärkt tillfälle att visa det.

Här finns en politisk möjlighet. Det är »bara« en fråga om att få in frågan i debatten. För det är den allmänna samhällsdebatten som styr vad som kommer upp på den politiska agendan.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Länktips, Övervakning, Privatliv, Spaning, Storebror, Sverige Taggad som: chat control, ChatControl, regeringen, riksdagsval

Är hybridkriget här nu?

13 oktober 2026 av Henrik Alexandersson

De senaste dagarna har Frankrike, Nederländerna, Danmark och Tyskland drabbats av spektakulära cyberangrepp. Fallen visar på allt från usel digital hygien till misstankar om hybridangrepp från främmande makt.

• I Frankrike har livsmedelskedjorna Intermarché, Carrefour och Coopérative U drabbats av spektakulära cyberangrepp mot frysar som ställts om till avfrostning med temperaturer på upp till +50 grader C.

Angreppet riktar uppmärksamhet mot en del besvärande omständigheter. Många butiker använde till exempel föråldrade styrsystem med kända säkerhetsbrister, trots att tillverkaren hade tillhandahållit uppdateringar.

Eftersom hundratals livsmedelsbutiker hade kopplat dessa styrsystem direkt mot det öppna internet (för att kyltekniker lätt skulle kunna fjärrstyra dem) kunde vem som helst hitta dem via sökmotorer för sakernas internet (Internet of Things, IoT).

Systemen har en dold funktion för tekniker där en administratörskod genereras automatiskt. Denna kod baseras på aktuellt datum och är därmed enkel att lista ut.

När hackarna väl var inne behövde de inte göra något avancerat sabotage. De använde bara systemets egna inbyggda funktioner för att tvinga in kylarna i avfrostningsläge.

Säkerhetsforskare hade redan i augusti dokumenterat allvarliga svagheter i systemet.

Detta är med andra ord ett skolexempel på bristande digital hygien snarare än ett tekniskt genialt angrepp.

• I Nederländerna utsattes landets största livsmedelskedja Albert Heijn och moderbolaget Ahold Delhaize i helgen för ett centralt intrång mot sina nätverk.

It-experter och interna rapporter pekar på att nätverket förmodligen drabbades av ransomware som försökte kryptera centrala databaser. För att hindra att attacken spred sig tvingades man stänga sina system proaktivt under söndagen.

Denna nedstängning lamslog kommunikationen och driften vid flera av kedjans distributionscentraler. När it-systemen stängdes ned gick det inte längre att koordinera leveranser eller packa varor till de fysiska butikerna.

Det dröjde bara någon dag innan det blev tomt på hyllorna för frukt, grönsaker och andra färskvaror i städer som Amsterdam och Utrecht. Eftersom färskvaror har kort hållbarhet och kräver dagliga leveranser märks ett logistikstopp omedelbart.

Kedjans appar, hemsidor och systemet för hemleveranser slocknade helt. Även butikernas digitala prisskyltar och lojalitetsprogram påverkades.

Under tisdagen har man lyckats spåra att angreppet studsats via servrar i bland annat i USA, Polen och Turkiet – och ett intensivt arbete pågår för att rulla ut extra leveranser för att fylla på hyllorna igen.

• I Danmark och Tyskland skedde en cyberattack mot bygget av Fehmarnbält-tunneln mellan de två länderna i början av veckan. Ett angrepp mot byggkonsortiet FLC har orsakat allvarliga störningar i arbetet. Hur angriparna tog sig in i systemen är ännu inte klarlagt.

Enligt medieuppgifter har både passerkortssystem och specialutrustning på byggarbetsplatsen slutat fungera. Fartyg, kranar och plattformar uppges ha blivit stående och arbetet har delvis eller helt avstannat.

All personal fick strikta order om att omedelbart hålla sig borta från sina datorer och inte ansluta till byggplatsens trådlösa nätverk, för att hindra att skadlig kod sprider sig. Vissa nödvändiga rutiner fick skötas manuellt med papper och penna.

Henning Mortensen, ordförande för danska Rådet för Digital Säkerhet, utesluter inte att angreppet kan vara en del av hybridkrigföringen mot Europa. Danska säkerhetstjänsten höjde nyligen hotnivån för cyberattacker till »hög« efter explicita varningar om ökad rysk cyberaktivitet riktad mot kritisk europeisk infrastruktur.

• Att allt detta sker samtidigt kan naturligtvis vara ett sammanträffande. Ännu finns inga belägg för att angreppen är samordnade eller att de har koppling till främmande makt.

Men händelserna visar hur sårbart vårt digitaliserade samhälle har blivit. Och hur mycket skada någon kan ställa till med utan att avfyra ett enda skott.

Bli inte förvånad om folk snart börjar hamstra toalettpapper igen. Men viktigare är att ha konserver och kontanter hemma.

CC0

Arkiverad under: Dataskydd, Europa, Säkerhet, Spaning Taggad som: hybridkrigföring

I väntan på… vadå?

7 oktober 2026 av Henrik Alexandersson

Vad kan vi vänta oss av nästa regering när det gäller nätfrågorna?

Än så länge är det oklart hur nästa regering kommer att vara sammansatt och när den kommer att tillträda. Hur dess internetpolitik kommer att se ut är därför oklart, men det finns ledtrådar såväl i inrikespolitiken som hur partierna röstat i EU.

Om de rödgröna bildar regering:

Socialdemokraternas partiledare vill se en 15-årsgräns för sociala medier och mer reglering av internet. Hon har krävt att det upprättas en »nätpolis« och har uttryckt åsikten att politiken måste ta kontroll över utvecklingen på nätet. S är tydligast för Chat Control bland de svenska partierna.

Centerpartiet vill också se en 15-årsgräns för sociala medier, men med möjlighet till tillgång från 13 år med förälders medgivande. Partiet är samtidigt kritiskt till Chat Control.

Vänsterpartiet vill också ha en åldersgräns och röstar på EU-nivå nej till Chat Control.

Ser man till Miljöpartiet är de öppna för åldersgränser för sociala medier, men vill först analysera konsekvenser, nivå och praktisk utformning. I sitt nya politiska handlingsprogram säger partiet nej till Chat Control och massövervakning på nätet, även om man inte varit konsekventa i frågan. Historiskt har partiet tonat ner sin profil i nätfrågorna när det funnits en chans att sitta i regering med S.

Alla fyra partiernas EU-parlamentariker har röstat för EU:s kontroversiella »Demokratisköld« och resolutionen om att göra hat och hot till »EU-brott«. Det talar för att en rödgrön regering också skulle stödja dessa initiativ i EU:s ministerråd.

Teoretiskt sett skulle C+V+MP kunna ställa krav på att stoppa Chat Control i förhandlingar med S. Men frågan tycks inte vara på bordet. Och S är som sagt bestämt för förslaget.

De tidigare Tidöpartierna:

Moderaterna är för åldersgränser på sociala medier. De har varit pådrivande för förlängningen av Chat Control 1 och driver linjen om obligatorisk skanning av medborgarnas meddelanden i Chat Control 2 i EU:s ministerråd. De är även drivande bakom idén om en europeisk demokratisköld i Europaparlamentet.

Kristdemokraterna vill se åldersgränser för sociala medier och delar i stort sett Moderaternas linje om Chat Control och demokratiskölden i Europaparlamentet.

Liberalerna vill också se åldersgränser för sociala medier och har en internetpolitik som närmast kan beskrivas som skärmfobi. Som regeringsparti stöder de Chat Control, men är inte konsekventa i frågan. De stöder även den så kallade demokratiskölden.

L och KD har visserligen partistämmobeslut på att säga nej till Chat Control, men än så länge har det inte gett avtryck i partiernas inrikespolitik.

M+KD+L har också röstat för att göra hat och hot till »EU-brott« i Europaparlamentet.

Sverigedemokraterna sticker ut bland de tidigare Tidöpartierna. Partiet vill se en rekommenderad 15-årsgräns för sociala medier, men säger nej till krav på att plattformarna skall verifiera användarnas ålder. Både vad gäller Chat Control och demokratiskölden har partiets EU-parlamentariker röstat nej. SD är även kritiska till att göra hat och hot till »EU-brott«.

Sammantaget ser det alltså rätt mörkt ut, oavsett vilken regering vi får. C+V+MP+SD har tillsammans 139 mandat och kan alltså inte på egen hand bestämma Sveriges linje om Chat Control. Och viljan till samarbete mellan dessa fyra partier lär vara begränsad.

Avslutningsvis kan man spekulera i hur partierna kommer att positionera sig inför nästa ordinarie val – EU-valet 2029.

Moderaterna har redan bytt åsikt fram och tillbaka om Chat Control i Europaparlamentet. De riskerar dessutom ett internt bakslag för att vara drivande för EU:s »demokratisköld«. Men några taktiska positionsförflyttningar inför EU-valet kommer knappast att ske innan 2028, om alls.

Socialdemokraterna kommer knappast att ändra åsikt. Men när det gäller Chat Control kan småpartierna se en chans att profilera sig med ett nej – om frågan fortfarande är aktuell då.

Slutsatsen är att det yttre trycket för ett fritt och öppet internet måste öka. De politiska partierna kommer inte att ändra ståndpunkt om de inte tror sig kunna vinna röster på det. Än så länge är det främst SD som sett den möjligheten.

CC0

Arkiverad under: Chat Control, Demokrati, Övervakning, Privatliv, Sociala media, Spaning, Sverige, Yttrandefrihet Taggad som: ålderskontroll, chat control, ChatControl, EU-val, European democracy shield, riksdagsval

  • Sida 1
  • Sida 2
  • Sida 3
  • Interimistiska sidor utelämnas …
  • Sida 35
  • Go to Nästa sida »

Primärt sidofält

Varning för Chat Control!


EUs nya massövervakning är nu farligt nära att bli verklighet. Vi har samlat allt du behöver veta på vår specialsida om Chat Control!

Nyhet: Merch!

Visa ditt stöd för ett fritt internet genom att bära våra kläder – här hittar du vår shop!

Prenumerera på inlägg


Loading

Senaste inlägg

  • Skall staten bestämma vad som visas i sociala medier?5 november 2026
  • Nu avgörs EU:s åldersgränser för sociala medier3 november 2026
  • Är politikerna onda eller korkade?2 november 2026
  • Nätcensur i Polen29 oktober 2026
  • Chat Control 2: Ministerrådet trampar vatten28 oktober 2026
  • X: Femtejuli
  • Youtube
  • RSS-flöde

CC BY 4.0 · Logga in

  • Youtube
  • Twitter
  • RSS