• Hoppa till huvudnavigering
  • Hoppa till huvudinnehåll
  • Hoppa till det primära sidofältet

Femte juli

Nätet till folket!

  • Om oss
  • Remissvar

Vem skall bestämma vad AI får svara?

22 oktober 2026 av Henrik Alexandersson

AI formas av den information som används för träning, av utvecklarnas värderingar och av politiska och kommersiella påtryckningar. Vem skall bestämma vad AI får veta och vad den får svara?

Det finns olika förhållningssätt till de träningsdata och de skyddsräcken som omger AI.

Aktörer inom upphovsrättsindustrin är som regel tydliga med att de inte vill att AI skall kunna tränas på deras material. I vart fall inte gratis. I spåren av detta har det vuxit fram en global infrastruktur för »opt-out«, där publicister använder maskinläsbara koder för att aktivt blockera AI-skrapare.

Andra är angelägna om att göra sin information tillgänglig och nå så många som möjligt – och vill därför att deras innehåll skall fångas upp av AI.

Vi tillhör den gruppen. Våra texter är märkta CC0. Det är ett verktyg från Creative Commons genom vilket vi avstår från våra upphovsrättsliga anspråk så långt lagen medger. Det innebär att materialet får kopieras, spridas, bearbetas och användas fritt, utan krav på att ange upphovspersonen. Det gäller alla – enskilda, kreatörer, företag, medier och AI.

En tredje grupp är särintressen som vill ålägga AI-företag riktlinjer för hur deras språkmodeller skall behandla deras hjärtefrågor. Ofta handlar det om aktörer med en politisk agenda. Men det kan även vara fråga om myndigheter och halvofficiella organisationer.

Detta är en principiellt viktig fråga. För i takt med att allt fler använder AI för att söka information, förstå omvärlden och bilda sig en uppfattning om samhällsfrågor får de som utformar språkmodellernas begränsningar också ett växande inflytande över informationsflödet.

Vid efterträning av språkmodeller används bland annat mänsklig återkoppling (RLHF) och andra metoder för att belöna önskvärda svar och motverka oönskade. Utvecklarna kan också lägga till separata säkerhetsfilter och instruktioner. Därmed får de som utformar reglerna ett betydande inflytande över vad modellerna svarar, hur de uttrycker sig och vilka frågor de vägrar besvara.

Här uppstår en risk för ett sluttande plan som kan leda till såväl censur som påbjudet innehåll. Medan skyddsräcken mot instruktioner för grov brottslighet är mindre kontroversiella, blir gränsdragningen problematisk när systemen kalibreras för att navigera i komplexa samhällsfrågor. Vilket gör att språkmodellernas opartiskhet och trovärdighet kan ifrågasättas.

Organisationer/NGO:er som driver frågor kring exempelvis mänskliga rättigheter, klimat och minoriteters rättigheter försöker påverka AI-företagens policy och säkerhetsarbete. Det väcker frågan var gränsen går mellan legitima säkerhetskrav och försök att påverka vilka politiska eller moraliska perspektiv som språkmodellerna skall förmedla.

Att språkmodeller kan ha olika ideologiska slagsidor framgår av forskningen. En studie publicerad i Nature undersökte 19 språkmodellers beskrivningar av närmare 4.000 politiskt relevanta personer.

Forskarna fann tydliga skillnader mellan modellerna. Googles Gemini tenderade vid mättillfället att vara mer positiv till personer förknippade med progressiva värderingar, inkludering och hållbarhet, medan xAI Grok var mer positiv till personer förknippade med nationell suveränitet och ekonomisk självförsörjning.

Forskarna drar slutsatsen att språkmodeller i viss utsträckning återspeglar sina skapares världsbilder. De varnar också för att politiska försök att tvinga fram ideologiskt »neutral« AI kan missbrukas och hota yttrande- och informationsfriheten.

I sammanhanget bör påpekas att om en modell har en politisk slagsida är det inte i sig bevis för att någon avsiktligt styrt den dit.

En vetenskaplig studie publicerad 2024/25 visade att ChatGPT, Google Bard/Gemini och Bing Chat gav olika svar på politiskt känsliga frågor beroende på vilket språk som användes. Forskarna fann bland annat fler felaktiga uppgifter i ryska och ukrainska svar än i engelska. Vissa av modellernas begränsningar uppvisade dessutom likheter med censurmönster i auktoritära stater.

Detta illustrerar hur språkmodellernas svar kan påverkas av både språklig och politisk kontext.

Sedan har vi de statliga aktörerna.

Den kinesiska cyberrymdsmyndigheten (CAC) har strikta regler som kräver att generativ AI måste återspegla »socialistiska kärnvärden« och inte innehålla material som undergräver statens makt.

Även i väst försöker politiker påverka AI:s förhållningssätt. EU:s AI Act ställer bland annat krav på riskhantering och transparens. I USA har president Trump genom en presidentorder från juli 2025 krävt att språkmodeller som används av federala myndigheter skall vara sanningssökande och ideologiskt neutrala, med särskild udd mot vad administrationen betraktar som vänsterorienterad ideologisk påverkan.

Det illustrerar ett grundläggande problem: Även försök att göra AI politiskt neutral förutsätter att någon bestämmer vad som skall räknas som neutralitet.

Eftersom sådana regelverk ofta har extraterritoriell verkan (det vill säga att de måste följas av alla system som vill verka på respektive marknad) kan enskilda regioners lagstiftning sätta ramarna för hur AI fungerar globalt.

EU:s Digital Services Act (DSA) har haft stor och mätbar inverkan. Lagen skapades ursprungligen för att reglera traditionella sociala medier och e-handelsplattformar. Men i takt med AI-boomen har den blivit ett av EU:s skarpaste verktyg för att styra över generativ AI och de stora språkmodellerna (LLM).

Enligt DSA artikel 40.3 kan kommissionen eller behörig tillsynsmyndighet kräva förklaringar av algoritmiska systems utformning, logik, funktion och testning.

DSA reglerar tjänsternas funktion och risker på plattformsnivå. Medan EU AI Act reglerar AI-modeller och AI-system, den bakomliggande tekniken, hur de tränas samt användningsområden och skyldigheter för olika aktörer.

EU-kommissionen klassificerade den 31 augusti 2026 ChatGPT som en mycket stor sökmotor (VLOSE) enligt DSA. Med 159 miljoner genomsnittliga månatliga aktiva användare i EU ligger tjänsten långt över gränsen på 45 miljoner för sådana.

OpenAI kommer därmed att omfattas av särskilt långtgående krav på riskbedömning, riskbegränsning, granskning och transparens, liknande dem som gäller för Google Search och Bing.

Det innebär bland annat att OpenAI måste bedöma och begränsa »systemiska risker«, dokumentera sina åtgärder och underkasta sig särskild granskning. DSA:s riskkategorier är visserligen angivna i artikel 34, men är så breda att hur de tolkas kan få stor betydelse för hur tjänsten utformas.

Detta väcker en principiell fråga: Vem skall avgöra vad som utgör en risk för samhällsdebatten, och när övergår riskhantering i styrning av vilka uppgifter och perspektiv användarna får tillgång till?

EU:s omfattande teknikreglering har också skapat osäkerhet kring lanseringen av nya AI-funktioner. Vissa amerikanska teknikföretag har hänvisat till europeiska regelverk när de senarelagt produktlanseringar i EU. Det är dock inte alltid tydligt vilken lagstiftning som orsakat förseningarna eller om även tekniska och kommersiella skäl spelat in.

Till exempel meddelade Apple den 8 juni 2026 att företaget inte kunde lansera nya Siri AI på iPhone och iPad i EU samtidigt som på övriga marknader. Apple hänvisade uttryckligen till EU:s Digital Markets Act (DMA).

Till detta kommer AI-företagens egna kommersiella intressen. Även utan politiska påtryckningar kan de begränsa kontroversiella svar för att undvika rättsprocesser, negativ publicitet eller konflikter med viktiga kunder och myndigheter. Det innebär att även privata affärsbeslut kan påverka vilka perspektiv som når användarna.

Frågan är alltså vem som skall bestämma vad AI får svara.

Det är rimligt att språkmodeller inte skall hjälpa människor att begå grova brott. Men när säkerhetsreglerna börjar omfatta politiska uppfattningar, kontroversiella samhällsfrågor och vad som anses vara lämpliga åsikter blir gränsdragningen betydligt svårare.

Det finns en risk att AI blir ett verktyg för att befästa rådande politiska, kommersiella och kulturella föreställningar snarare än att utmana dem.

Öppna språkmodeller som användarna själva kan köra och anpassa erbjuder ett visst alternativ till den centrala kontrollen. Men även dessa påverkas av sina träningsdata och utvecklarnas val.

Om AI skall bli ett verktyg för kunskap och fri åsiktsbildning måste användarna kunna ställa även obekväma frågor, pröva olika perspektiv och ifrågasätta etablerade sanningar.

Det gäller oavsett vem som för tillfället anser sig veta vad som är rätt att tycka.

CC0

Arkiverad under: AI, Censur, Digital Services Act, EU, Propaganda, Spaning, Storebror, Upphovsrätt, Yttrandefrihet Taggad som: AI Act, DMA

Chat Control: Åtta av tio svenskar säger nej

21 oktober 2026 av Henrik Alexandersson

Åtta av tio svenskar säger nej till granskning av meddelanden utan domstolsbeslut. Det vill säga ett indirekt nej till Chat Control.

Organisationen för digitala rättigheter Center for Democracy & Technology (CDT) har låtit Public First undersöka inställningen till krypterad kommunikation bland 1.044 vuxna svenskar under perioden 20-27 april 2026.

• 88 % av de tillfrågade anser att de har rätt att föra privata samtal på nätet.

• 81 % menar att ingen skall kunna få åtkomst till deras privata meddelanden med mindre än ett domstolsbeslut.

• Vilket i praktiken är ett nej till Chat Control i EU:s ministerråds tappning. Och ett stöd för Europaparlamentets linje i frågan.

61 % oroar sig för att myndigheters tillgång till krypterade meddelanden kan skapa säkerhetsluckor som även hackare och brottslingar kan utnyttja.

55 % är oroliga för att om brottsbekämpande myndigheter får tillgång till deras krypterade meddelanden, då kommer det även att göra det lättare för andra att få tillgång till dem. 16 % har motsatt åsikt.

53 % är oroliga för att det kan leda till felaktig tolkning av meddelanden, 52 % är oroliga för att det kan leda till missbruk av makt från brottsbekämpande myndigheters sida, och 52 % är oroliga för att det kan leda till felaktig åtkomst till meddelanden, till exempel när brottsbekämpande myndigheter övervakar fel person.

52 % oroar sig för negativa konsekvenser för yttrandefriheten.

30 % uppger att de sannolikt kommer att ägna sig åt självcensur eller avstå från att kritisera offentliga institutioner eller tjänstemän.

27 % säger att det är osannolikt att de kommer att diskutera politiska frågor över internet.

På en fråga om avvägningen mellan brottsbekämpning och säkerhet anser 40 % att säkerhetsriskerna överväger fördelarna. 34 % har motsatt uppfattning.

46 % vill bekämpa allvarlig brottslighet utan kontinuerlig övervakning av allmänhetens krypterade meddelanden, medan 36 % föredrar sådan.

Detta är bara några av de siffror som redovisas i CDT:s opinionsmätning – som även ger en bredare bild om tilltro till de styrande i denna kontext och om psykologiska konsekvenser av övervakning.

Låt oss hoppas att våra politiker tar intryck av svenska folkets (indirekta) nej till Chat Control.

Läs mer här:
• The Swedish Public Has Significant Concerns About Allowing Law Enforcement to Access Encrypted Messages »
• Den svenska allmänheten har stora farhågor kring att låta brottsbekämpande myndigheter få åtkomst till krypterade meddelanden »

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Är Chat Control olaglig under GDPR? (oktober 2026) »
• Borde inte Chat Control vara en röd linje? (oktober 2026) »
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Chat Control, Dataskydd, EU, Kryptering, Länktips, Övervakning, Privatliv, Säkerhet, Sverige, Yttrandefrihet Taggad som: chat control, ChatControl, opinion

Efter Chat Control kommer Bank Control

20 oktober 2026 av Henrik Alexandersson

Med EU:s nya penningtvättsregler uppmanas bankerna att använda AI för att granska alla dina transaktioner.

Redan i dag hörs upprörda röster från bankkunder som korsförhörs när de vill sätta in eller ta ut sina egna pengar hos banken.

Enligt EU:s befintliga penningtvättsregler måste banker övervaka sina kunders ekonomiska aktiviteter för att upptäcka penningtvätt och finansiering av terrorism.

Transaktioner vars källa eller syfte inte kan verifieras med erforderlig dokumentation kan helt enkelt stoppas och anmälas till finanspolisen.

Den som blir föremål för utökad kontroll riskerar att behöva förklara sina fullt lagliga ekonomiska förehavanden. Samtidigt får bankerna inte röja vissa uppgifter om rapporterade misstankar, vilket kan försvåra för kunden att förstå vad som händer och att försvara sig.

I en undersökning från Capgemini uppgav bankpersonal som arbetar med att registrera nya kunder att endast 9 procent av deras arbetstid gick till kundkontakt. Resten ägnades åt administration, regelefterlevnad och riskbedömningar.

I Nederländerna har man försökt utvärdera verksamheten och funnit enorma kontrollkostnader (1,6 miljarder euro år 2024), risk för diskriminering och svårigheter att visa konkreta resultat.

Nu tillkommer ett nytt, utökat gemensamt EU-regelverk.

2024 antogs EU:s nya penningtvättsförordning, (EU) 2024/1624, även kallad AMLR. Den skall börja tillämpas den 10 juli 2027.

EU:s nya penningtvättsmyndighet, AMLA, har fått i uppdrag att utfärda riktlinjer för hur övervakningen skall genomföras.

AMLA rekommenderar bankerna att använda algoritmer, maskininlärning och AI för att identifiera misstänkta ekonomiska beteenden. Detta inom ramen för en generell övervakning av transaktioner som även omfattar människor som inte misstänks för brott.

Här kan man ana ett mönster. Precis som när det gäller Chat Control vill man övervaka allt alla gör, hela tiden.

Vilket väcker frågor om förenlighet med skyddet för privatlivet i Europakonventionen och EU:s rättighetsstadga, inte minst kravet på proportionalitet.

Det kan också vara en fråga om äganderätt. Stadgan säger att var och en har rätt att besitta, nyttja och förfoga över lagligen förvärvad egendom. Vilket rimligen bör kunna ske utan omvänd bevisbörda.

I ett vidare perspektiv är vi på väg in i ett kontantlöst övervakningssamhälle där medborgarnas elektroniska kommunikationer och banktransaktioner granskas av AI – även när det inte föreligger någon misstanke om något brottsligt.

Med allt vad det medför i form av risk för felaktiga flaggningar, maktmissbruk, bristande rättssäkerhet och Kafka-artade situationer för den enskilde.

• New automated bank screening could create ‘surveillance state’ across EU »

CC0

Arkiverad under: EU, Länktips, Övervakning, Privatliv, Rättssäkerhet, Storebror Taggad som: AMLA, AMLR, penningtvätt

Är Chat Control olaglig under GDPR?

19 oktober 2026 av Henrik Alexandersson

Enligt EU:s egna dataskyddsmyndigheter kan hela idén om Chat Control strida mot både dataskyddsförordningen och EU:s rättighetsstadga.

I EU tycks det ibland som att den ena handen inte vet vad den andra gör. Ett exempel på lagstiftning som drar åt olika håll är Chat Control (CSAM-förordningen) och GDPR (dataskyddsförordningen).

Chat Control 1 (nuvarande, nygammal tillfällig lagstiftning som är ett undantag från ePrivacy-direktivet) ger vissa meddelandetjänster möjlighet att frivilligt skanna användarnas kommunikation efter material som rör sexuella övergrepp mot barn, utan krav på individuell brottsmisstanke, under särskilda villkor.

Vad gäller Chat Control 2 (föreslagen permanent förordning) pågår förhandlingar mellan EU:s institutioner. Medlemsstaterna i ministerrådet är splittrade. Vissa vill göra Chat Control obligatorisk. Andra tycks kunna nöja sig med att – förenklat – göra Chat Control 1 permanent.

Europaparlamentet vill å sin sida att skanning av meddelanden endast skall inriktas mot personer eller grupper där det föreligger misstanke om brott – och endast efter rättslig prövning.

Dataskyddsförordningen, GDPR började tillämpas 2018. Chat Control kan stå i konflikt med dess grundläggande principer. Men det är inte samma sak som att förslaget automatiskt är olagligt.

Den starkaste invändningen är proportionaliteten. Är det verkligen nödvändigt att granska allas privata kommunikation för att upptäcka brott som begås av ett fåtal?

GDPR tillåter inte vilken personuppgiftsbehandling som helst bara för att syftet är legitimt.

Samtidigt kan EU-lagstiftaren införa särskilda rättsliga grunder och undantag. Därför kan man inte avgöra frågan enbart genom att läsa GDPR isolerat.

Både Europeiska dataskyddsstyrelsen (EDPB) och Europeiska datatillsynsmannen (EDPS) har riktat skarp kritik mot Chat Control 2. I sitt gemensamma yttrande från den 28 juli 2022 varnade de för att förslaget kunde möjliggöra generell och urskillningslös skanning av elektronisk kommunikation.

De har uttryckligen gjort bedömningen att vissa föreslagna åtgärder går längre än vad som är nödvändigt och proportionerligt.

I februari 2026 påpekade EDPS, i samband med förlängningen av Chat Control 1, att reglerna behöver tydligare rättslig grund enligt GDPR och effektiva skydd mot generell skanning.

Som frågan ligger just nu tycks invändningarna mot Chat Control främst röra GDPR:s artikel 5 (laglighet, korrekthet och öppenhet; ändamålsbegränsning; uppgiftsminimering; lagringsminimering; integritet och konfidentialitet), artikel 6 (laglig grund för behandling), artikel 9 (särskilt skydd för känsliga personuppgifter), artikel 25 (inbyggt dataskydd och dataskydd som standard) och artikel 35 (konsekvensbedömning avseende dataskydd).

Det finns även en viktig begränsning utanför GDPR: En ny EU-förordning måste respektera EU:s rättighetsstadga, även om den tillåter viss behandling som annars skulle vara förbjuden enligt GDPR.

Det innebär att Chat Control ytterst kan prövas av EU-domstolen, särskilt mot artiklarna 7 (Respekt för privatlivet och familjelivet), 8 (Skydd av personuppgifter) och 52 (Rättigheternas räckvidd och tolkning) i rättighetsstadgan.

Även artikel 11 (Yttrandefrihet och informationsfrihet) kan vara aktuell, då den uttryckligen nämner »frihet att ta emot och sprida uppgifter och tankar utan offentlig myndighets inblandning och oberoende av territoriella gränser«.

Detta är centralt eftersom EU inte kan kringgå rättighetsstadgan genom att besluta om en specialförordning. Stadgan har samma rättsliga värde som EU:s fördrag och kan inte viftas bort.

EU-domstolen ogiltigförklarade som bekant EU:s datalagringsdirektiv år 2014 – på grund av att det handlade om generell, urskillningslös lagring av persondata utan misstanke om brott, i strid med rättighetsstadgan. Chat Control lider av ett liknande principiellt problem.

Sammanfattningsvis:

Chat Control aktualiserar flera centrala bestämmelser i GDPR, bland annat artiklarna 5 om grundläggande dataskyddsprinciper, 6 om laglig grund, 9 om känsliga personuppgifter och 25 om inbyggt dataskydd.

EU:s egna dataskyddsmyndigheter har varnat för att generell och urskillningslös skanning av privat kommunikation kan innebära oproportionerliga ingrepp i människors grundläggande rättigheter.

Även om EU inför en speciallag som tillåter sådan behandling måste den vara förenlig med artiklarna 7, 8, 11 och 52 i EU:s rättighetsstadga.

Det är därför möjligt att Chat Control kan komma att ogiltigförklaras av EU-domstolen. Men det är en lång resa dit – och mycket skada kan ske på vägen.

Länkar:
• EDPB/EDPS gemensamma yttrande 4/2022 – detaljerad juridisk kritik av Chat Control 2 »
• EDPS yttrande 16 februari 2026 – särskilt tydligt om GDPR:s artikel 6 och problemen med generell skanning (PDF) »

• GDPR »

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Borde inte Chat Control vara en röd linje? (oktober 2026) »
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Datalagring, Dataskydd, EU, Övervakning, Privatliv, Spaning, Storebror, Yttrandefrihet Taggad som: chat control, ChatControl, CSAR

UK: Betala tv-licens för att titta på Netflix och YouTube

18 oktober 2026 av Henrik Alexandersson

I Storbritannien diskuterar man att belägga alla som tittar på till exempel Netflix och YouTube med TV-licens, även om de aldrig ser på BBC.

Vi har tidigare rapporterat hur Storbritannien (och även EU) vill prioritera innehåll från public service på YouTube. Det gäller även andra plattformar där användare laddar upp egna videoklipp, som TikTok, Instagram, Twitch, Kick, Rumble, Dailymotion och X.

Vilket i så fall riskerar att ske på bekostnad av andra kreatörers synlighet och räckvidd.

Nu överväger den brittiska regeringen ytterligare ett steg: Att utvidga TV-licensen till människor som tittar på strömningstjänster som till exempel YouTube, Netflix, Amazon Prime Video och Disney+. Även om de aldrig tittar på BBC.

Så den som redan betalar för till exempel Netflix skall tvingas betala en gång till – till statliga BBC – för att få lov att titta på fristående, kommersiellt innehåll.

The Independent rapporterar:

»It is understood any new cash raised under the plan will need to be spent on reviving local journalism and tackling misinformation…« (…) »It is estimated that an extra 3 to 4 million households will have to pay the licence fee if it is extended to streaming services.«

Den 13 juli 2026 frågade det brittiska parlamentets kulturutskott kulturminister Lisa Nandy om regeringen övervägde att låta TV-licensen omfatta strömningstjänster och videoplattformar. Hon svarade »That is one of the options under consideration.« (Se parlamentsförhöret, frågorna Q619–Q622.)

Det blir väldigt konstigt om staten skall kunna tvinga folk att betala för att få ta del av information som varken staten eller public service har något med att göra.

• BBC licence fee to be extended with ‘YouTube tax’ to force more to pay »
• UK “YouTube Tax” Would Force You to Fund the BBC’s War on ”Misinformation” »

Relaterat:
• EU vill ha mer SVT på YouTube »

CC0

Arkiverad under: Länktips, Nätneutralitet, Propaganda, Storebror, Yttrandefrihet Taggad som: Storbritannien, tv-licens, UK

Makten över informationsbilden

15 oktober 2026 av Henrik Alexandersson

Ingen vet vilka tankar och idéer som kommer att föra samhället framåt. Därför är fri information och öppen debatt avgörande för vår utveckling. Ändå vill politiken ha allt större inflytande över informationsflödet.

En gång i tiden ägde den som var stark makten. Sedan ärvdes den. Även religion blev ett maktinstrument.

Med en allt friare ekonomi spreds makten. Fler människor, även utan börd eller särskild ställning, fick makt över sina liv och möjlighet att påverka samhället.

Med tiden blev information en allt viktigare maktfaktor och med internet blommade informationssamhället ut.

I dag ger AI så gott som alla tillgång till enorma informationsmängder och avancerad databehandling genom ett gränssnitt anpassat till mänsklig kommunikation.

Information är makt. Därför bör den vara fri i ett öppet demokratiskt samhälle.

Det är när tankar och idéer möts och prövas mot varandra som samhället utvecklas.

Informationsfrihet handlar inte bara om möjligheten att säga vad man tycker, utan också om samhällets förmåga att upptäcka sådant som ingen ännu känner till.

Det är när mängder av alternativ möts som tillfälligheter och sammanträffanden kan uppstå som för oss framåt.

Ingen vet på förhand vilka idéer som kommer att visa sig vara värdefulla, vilka uppfattningar som behöver omprövas eller var nästa stora genombrott kommer att ske.

Därför handlar fri information och en öppen debatt inte bara om demokratiska rättigheter. Det är förutsättningar för att samhället skall kunna utvecklas – på sätt som ingen ännu har föreställt sig.

Ett fritt samhälle utvecklas spontant, närmast organiskt, utan något på förhand bestämt slutmål.

Men inom politiken finns en ständig vilja att styra utvecklingen mot på förhand bestämda mål.

I sin yttersta form handlar det om utopier där man föreställer sig ett fulländat samhälle, där opposition och avvikande idéer blir störande inslag. Där stagnation råder.

Sådana samhällsprojekt har historiskt ofta krävt tvång och våld mot dem som inte håller med.

På ett praktiskt plan är fria informationsflöden ett irritationsmoment för våra makthavare och beslutsfattare. Folk ifrågasätter, lägger sig i, faktakollar, utkräver ansvar och torgför åsikter som ligger utanför vad som anses lämpligt.

Ett fritt internet är en ständig utmaning för den som vill kontrollera samhällsdebatten.

Det är mot denna bakgrund man bör granska EU:s växande ambitioner att reglera informationsflöden och påverka informationsmiljön på nätet.

Med Digital Services Act, European Democracy Shield, särskilt privilegierade trusted flaggers och skattefinansierade faktagranskare (med skiftande kvalitet och preferenser) skapar EU en struktur där politiska institutioner får ett växande inflytande över informationsmiljön.

Risken är att gränsen mellan att bekämpa olagligt innehåll och desinformation – och att gynna vissa samhällsnarrativ framför andra – gradvis suddas ut.

Skyldigheten att hantera odefinierade systemrisker kan skapa incitament till övermoderering, även av lagliga yttranden.

Det behöver inte handla om onda avsikter. Det kan lika gärna vara fråga om missriktad välvilja, överdriven ambition eller inkompetens. Eller att någon har en dålig dag på jobbet.

På så sätt skapar man en informationsmiljö som i bästa fall »bara« lägger locket på samhällsdebatten – och som i sämsta fall kan utnyttjas för att skapa en totalitär propagandastat.

Resultatet riskerar, oavsett avsikterna, att bli ett tystare och stagnerande samhälle.

CC0

Arkiverad under: Demokrati, Digital Services Act, EU, Nätkultur, Propaganda, Spaning, Storebror, Yttrandefrihet

Borde inte Chat Control vara en röd linje?

14 oktober 2026 av Henrik Alexandersson

Chat Control är en av vår tids stora principfrågor. Den borde vara central när en ny regering förhandlas fram.

EU är på väg att skapa ett system för massövervakning av privat kommunikation i en omfattning som saknar motstycke.

Med Chat Control 2 tänker man skapa ett regelverk som öppnar för omfattande granskning av innehållet i människors privata elektroniska meddelanden, även utan brottsmisstanke. Och när den dörren väl är öppen kan syftet och metoden lätt utökas.

I EU:s ministerråd driver den svenska regeringen ett ja till Chat Control 2. Moderaterna (som dock värvade röster på ett nej till Chat Control i EU-valet) och Socialdemokraterna är drivande för förslaget såväl i Europaparlamentet som i riksdagens EU-nämnd.

Men nu pågår regeringsförhandlingar och partierna kan ställa upp krav för att stödja en eller annan statsministerkandidat.

Centerpartiet och Vänsterpartiet har sina respektive motstridiga röda linjer. Men en sak är de överens om: Nej till Chat Control 2.

Vid en eventuell regeringsförhandling med Socialdemokraterna borde de (och förhoppningsvis även Miljöpartiet) kunna kräva att nästa regering röstar nej till förslaget i EU:s ministerråd.

Skulle Centern i stället förhandla högerut kan de ställa upp samma krav mot Moderaterna. Då skulle de även kunna få stöd i sak från Sverigedemokraterna.

Det skulle vara ett konkret och kontrollerbart krav i ett regeringsavtal: Sverige skall motsätta sig generell skanning av privat kommunikation utan konkret brottsmisstanke.

Även SD skulle kunna driva samma krav för att stödja en eventuell borgerlig regering.

Man skall i sammanhanget komma ihåg att både Kristdemokraterna och Liberalerna har partistämmobeslut om att säga nej till Chat Control – även om de försöker tala tyst om saken.

Om partierna menar allvar med sitt motstånd mot Chat Control är regeringsförhandlingarna ett utmärkt tillfälle att visa det.

Här finns en politisk möjlighet. Det är »bara« en fråga om att få in frågan i debatten. För det är den allmänna samhällsdebatten som styr vad som kommer upp på den politiska agendan.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Senaste bloggposter om Chat Control:
• Chat Control – håll motståndet levande (oktober 2026) »
• Chat Control 2: Förhandlingsläget fortfarande låst (september 2026) »
• Chat Control – principfrågan (september 2026) »
• Chat Control – för er, inte för oss (september 2026) »
• Chat Control: Nya förhandlingar på tisdag (september 2026) »
• Chat Control 2: Ett dåligt kompromissförslag (september 2026) »
• Chat Control 2 – förhandlingarna återupptas (september 2026) »
• Chat Control: Blandade signaler från partierna (september 2026) »
• Stoppa Chat Control 2 – skriv en rad (augusti 2026) »

• Chat Control: Motståndet fortsätter (juli 2026) »
• Chat Control 1: Grönt ljus i EU:s ministerråd (juli 2026) »
• Lurade Moderaterna väljarna om Chat Control? (juli 2026) »
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Länktips, Övervakning, Privatliv, Spaning, Storebror, Sverige Taggad som: chat control, ChatControl, regeringen, riksdagsval

Är hybridkriget här nu?

13 oktober 2026 av Henrik Alexandersson

De senaste dagarna har Frankrike, Nederländerna, Danmark och Tyskland drabbats av spektakulära cyberangrepp. Fallen visar på allt från usel digital hygien till misstankar om hybridangrepp från främmande makt.

• I Frankrike har livsmedelskedjorna Intermarché, Carrefour och Coopérative U drabbats av spektakulära cyberangrepp mot frysar som ställts om till avfrostning med temperaturer på upp till +50 grader C.

Angreppet riktar uppmärksamhet mot en del besvärande omständigheter. Många butiker använde till exempel föråldrade styrsystem med kända säkerhetsbrister, trots att tillverkaren hade tillhandahållit uppdateringar.

Eftersom hundratals livsmedelsbutiker hade kopplat dessa styrsystem direkt mot det öppna internet (för att kyltekniker lätt skulle kunna fjärrstyra dem) kunde vem som helst hitta dem via sökmotorer för sakernas internet (Internet of Things, IoT).

Systemen har en dold funktion för tekniker där en administratörskod genereras automatiskt. Denna kod baseras på aktuellt datum och är därmed enkel att lista ut.

När hackarna väl var inne behövde de inte göra något avancerat sabotage. De använde bara systemets egna inbyggda funktioner för att tvinga in kylarna i avfrostningsläge.

Säkerhetsforskare hade redan i augusti dokumenterat allvarliga svagheter i systemet.

Detta är med andra ord ett skolexempel på bristande digital hygien snarare än ett tekniskt genialt angrepp.

• I Nederländerna utsattes landets största livsmedelskedja Albert Heijn och moderbolaget Ahold Delhaize i helgen för ett centralt intrång mot sina nätverk.

It-experter och interna rapporter pekar på att nätverket förmodligen drabbades av ransomware som försökte kryptera centrala databaser. För att hindra att attacken spred sig tvingades man stänga sina system proaktivt under söndagen.

Denna nedstängning lamslog kommunikationen och driften vid flera av kedjans distributionscentraler. När it-systemen stängdes ned gick det inte längre att koordinera leveranser eller packa varor till de fysiska butikerna.

Det dröjde bara någon dag innan det blev tomt på hyllorna för frukt, grönsaker och andra färskvaror i städer som Amsterdam och Utrecht. Eftersom färskvaror har kort hållbarhet och kräver dagliga leveranser märks ett logistikstopp omedelbart.

Kedjans appar, hemsidor och systemet för hemleveranser slocknade helt. Även butikernas digitala prisskyltar och lojalitetsprogram påverkades.

Under tisdagen har man lyckats spåra att angreppet studsats via servrar i bland annat i USA, Polen och Turkiet – och ett intensivt arbete pågår för att rulla ut extra leveranser för att fylla på hyllorna igen.

• I Danmark och Tyskland skedde en cyberattack mot bygget av Fehmarnbält-tunneln mellan de två länderna i början av veckan. Ett angrepp mot byggkonsortiet FLC har orsakat allvarliga störningar i arbetet. Hur angriparna tog sig in i systemen är ännu inte klarlagt.

Enligt medieuppgifter har både passerkortssystem och specialutrustning på byggarbetsplatsen slutat fungera. Fartyg, kranar och plattformar uppges ha blivit stående och arbetet har delvis eller helt avstannat.

All personal fick strikta order om att omedelbart hålla sig borta från sina datorer och inte ansluta till byggplatsens trådlösa nätverk, för att hindra att skadlig kod sprider sig. Vissa nödvändiga rutiner fick skötas manuellt med papper och penna.

Henning Mortensen, ordförande för danska Rådet för Digital Säkerhet, utesluter inte att angreppet kan vara en del av hybridkrigföringen mot Europa. Danska säkerhetstjänsten höjde nyligen hotnivån för cyberattacker till »hög« efter explicita varningar om ökad rysk cyberaktivitet riktad mot kritisk europeisk infrastruktur.

• Att allt detta sker samtidigt kan naturligtvis vara ett sammanträffande. Ännu finns inga belägg för att angreppen är samordnade eller att de har koppling till främmande makt.

Men händelserna visar hur sårbart vårt digitaliserade samhälle har blivit. Och hur mycket skada någon kan ställa till med utan att avfyra ett enda skott.

Bli inte förvånad om folk snart börjar hamstra toalettpapper igen. Men viktigare är att ha konserver och kontanter hemma.

CC0

Arkiverad under: Dataskydd, Europa, Säkerhet, Spaning Taggad som: hybridkrigföring

SVT vill veta vad du tittar på

12 oktober 2026 av Henrik Alexandersson

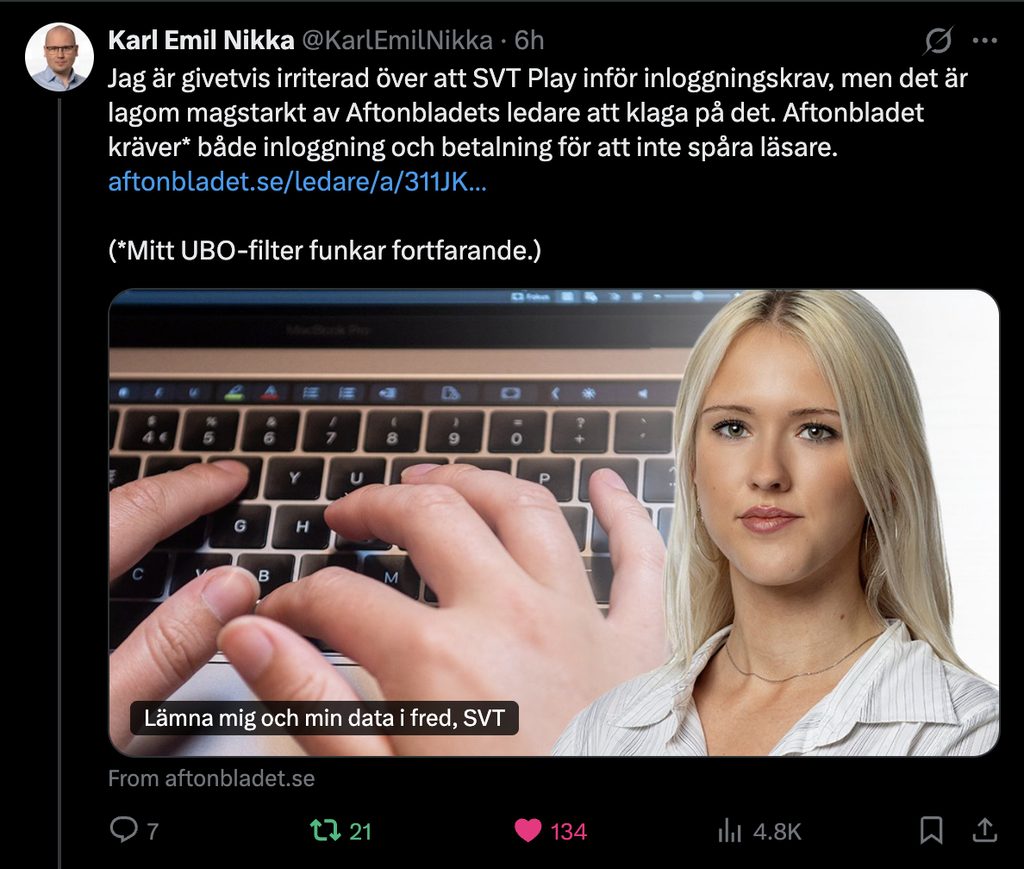
Skall skattefinansierade SVT kunna kräva att människor registrerar sig för att få tillgång till program som de redan betalar för över skattsedeln?

Sveriges Television har meddelat att man kommer att kräva inloggning för att titta på SVT Play via appar i mobil, surfplatta och smart-tv. (Den som tittar via webbläsare behöver däremot inte logga in.)

Eftersom SVT är skattefinansierat finns inget behov av att kontrollera att användaren betalt för att titta.

Och eftersom SVT inte har någon reklam behöver man inte heller samla in personuppgifter för att optimera exponering av annonser.

Själva uppger SVT att kravet på inloggning skall göra det möjligt att personalisera programutbudet, synkronisera tittandet mellan olika enheter och spara användarens inställningar.

Den principiella frågan är om ett skattefinansierat public service-bolag skall kunna kräva att människor registrerar sig för att få tillgång till program som de redan betalar för.

Frågan är varför inloggning skall vara ett tvång. Nästan alla de funktioner som SVT lyfter fram kan erbjudas genom frivillig inloggning, vilket har varit möjligt sedan 2023. Den som vill ha personalisering får det. Den som bara vill titta på Rapport kan göra det utan att registrera sig. SVT har inte tydligt visat varför själva tvånget är nödvändigt.

Ur ett integritetsperspektiv finns en principiellt intressant förskjutning: Från att public service erbjuder program utan kontoregistrering till att tittande kan kopplas till en användarprofil. Det är inte samma sak som statlig identitetskontroll eller massövervakning. Men det minskar möjligheterna till anonym konsumtion av medier i de berörda apparna.

Tittarhistorik är dessutom inte vilka personuppgifter som helst. Vilka nyhetsprogram, dokumentärer och samhällsprogram vi väljer att se kan avslöja mycket om våra politiska åsikter, intressen och övertygelser.

Statsvetarprofessorn Marie Demker har kritiserat beslutet och hävdar att obligatorisk registrering strider mot public service-uppdragets principer. Resonemanget är att en skattefinansierad tjänst bör kunna användas utan att människor behöver lämna personuppgifter eller acceptera nya användarvillkor.

Pensionärsorganisationen SPF Seniorernas förbundsordförande Maria Larsson menar att inloggningskravet riskerar att utestänga äldre som saknar e-postadress eller har svårt att hantera digital teknik. Det kan bli extra besvärligt på smart-tv, där inloggningen kräver tillgång till e-post och en webbläsare på en annan enhet.

SVT uppger redan att man behandlar uppgifter om vilka program användarna tittar på. Men frågor kvarstår: Hur detaljerad tittarhistorik kommer att knytas till de obligatoriska användarkontona, hur länge sparas den och kan användaren välja bort denna registrering?

• Därför ber SVT dig logga in »
• Kritik mot SVT:s krav på inlogg »

• Krav på inlogg till SVT Play möter kritik: ”Blir inte för alla” »
• Lämna mig och min data i fred, SVT »
• SVT-krav på inloggning väcker ilska »

CC0

Arkiverad under: Dataskydd, Länktips, Privatliv, Storebror, Sverige Taggad som: public service, SVT

EU vill ge Europol ännu mer makt över våra personuppgifter

8 oktober 2026 av Henrik Alexandersson

EU-kommissionen vill ge Europol utökad tillgång till medlemsstaternas polisregister, mer automatisk informationsöverföring och kraftfullare AI-verktyg. Detta trots tidigare konflikter om myndighetens behandling av personuppgifter om människor som inte misstänks för brott.

Den europeiska polismyndigheten Europols mandat utökas ständigt. Tidigare har det till och med skett efter att Europol avslöjats med att gå utanför sina lagliga befogenheter. Då har man löst det genom att ändra lagen i efterhand.

Nu vill EU-kommissionen ge Europol ytterligare befogenheter. Det är en förskjutning från att samla in uppgifter om personer med känd koppling till brott till att även analysera stora mängder uppgifter för att upptäcka sådana kopplingar.

Det väcker principiella frågor:
• Hur mycket information om människor utan brottsmisstanke skall polisen få bearbeta?
• Vilken faktisk möjlighet skall en oberoende dataskyddsmyndighet ha att stoppa otillåten behandling?

Kommissionens argument är att moderna, gränsöverskridande brottsutredningar kräver snabbare datadelning och mer avancerad analys.

Kritiken mot förslaget gäller framför allt proportionalitet, oskyldiga personers integritet och möjligheterna att granska automatiserade beslut.

Förslaget i korthet:

• Uppgifter om personer utan brottsmisstanke. Europol skall få större möjligheter att bearbeta uppgifter även innan det fastställts att personerna har anknytning till brottslighet.

• Automatisk överföring av polisdata. Medlemsstaternas polismyndigheter skall i större utsträckning kunna överföra relevant information till Europol, med automatiska tekniska lösningar.

• Gemensamt europeiskt datautrymme för polisen. En molnbaserad infrastruktur, Police Shared Data Space, skall göra det möjligt att arbeta med uppgifter över nations- och myndighetsgränser.

• Tillgång till biometriska databaser. Europol skall kunna anslutas till Prüm II, som bland annat omfattar DNA-profiler, fingeravtryck och ansiktsbilder.

• Mer AI i polisverksamheten. Europol skall få större möjligheter att analysera stora datamängder med maskininlärning och samarbeta med privata teknikföretag.

• Förändrade dataskyddskrav. Vissa befintliga kontroller och begränsningar skall ändras eller förenklas. Kommissionen beskriver detta som ett sätt att minska administrativa bördor.

Statewatch kritiserar förslaget. Deras huvudkritik är att EU-kommissionen vill göra det lättare för Europol att samla in och analysera enorma mängder personuppgifter, samtidigt som rättssäkerhetsgarantier och integritetsskydd försvagas.

Man varnar för att Europol håller på att utvecklas från en myndighet som bistår polisen i konkreta brottsutredningar till en europeisk datacentral som med hjälp av AI kan söka efter brottsmisstankar i stora mängder information om människor som inte misstänks för något brott.

Statewatchs nyligen publicerade analys i sammanfattning:

• Från misstanke till datainsamling på spekulation. Europol skall kunna samla in och analysera information om människor som inte har någon känd koppling till brott, för att i efterhand avgöra om uppgifterna är relevanta.

• Rättssäkerhet betraktas som byråkrati. EU-kommissionen beskriver vissa krav på proportionalitet, kategorisering och begränsning av personuppgifter som administrativa bördor. Statewatch invänder att dessa regler är grundläggande skydd mot missbruk.

• Massiv och automatiserad datainsamling. Nationella polismyndigheter skall i större utsträckning automatiskt överföra information till Europol. Dessutom planeras ett gemensamt europeiskt datautrymme för polisen.

• AI utan tillräcklig insyn. Europol använder redan automatiserade analysverktyg. Enligt dokument som Statewatch granskat kan vissa ändringar som görs av dessa system förbli ologgade. Det försvårar granskning, ansvarsutkrävande och möjligheten att upptäcka fel.

• Risk för diskriminering och felaktiga misstankar. Storskalig AI-analys av polisdata kan enligt Statewatch leda till felaktig profilering, diskriminering och rättsövergrepp. Särskilt utsatta grupper riskerar att drabbas.

• Privata teknikföretag får större inflytande. Europol skall kunna samarbeta närmare med företag som utvecklar AI, automatiserad profilering och teknik för att kringgå kryptering. Statewatch varnar för både kommersiella intressen och beroende av svårgranskade system.

• Tidigare överträdelser har inte lett till hårdare kontroll. Statewatch hänvisar bland annat till olaglig dataöverföring från Frontex till Europol och uppgifter om parallella IT-system som kringgår befintliga dataskyddskrav. Organisationen menar att nya befogenheter riskerar att förvärra problemen.

Förslaget behandlas nu av Europaparlamentets utskott (LIBE) och ministerrådet.

• Statewatch: New Europol proposal pushes for deregulation and more AI in policing »

EU-dokument:
• Proposal for a Regulation of the European Parliament and of the Council on the European Union Agency for Law Enforcement Cooperation (Europol) »
• Förslaget på svenska (och andra språk) »
• EUR-Lex: Förslaget i beslutsprocessen »
• Europaparlamentets ärendesida »

Relaterade bloggposter:
• EU vill centralisera polisdata till Europol (juni 2026) »
• Europol bryter mot lagen – igen (maj 2026) »
• Europol vill tråla metadata (juli 2025) »

CC0

Arkiverad under: EU, Länktips, Övervakning, Privatliv, Storebror Taggad som: Europol

  • Sida 1
  • Sida 2
  • Sida 3
  • Interimistiska sidor utelämnas …
  • Sida 191
  • Go to Nästa sida »

Primärt sidofält

Varning för Chat Control!


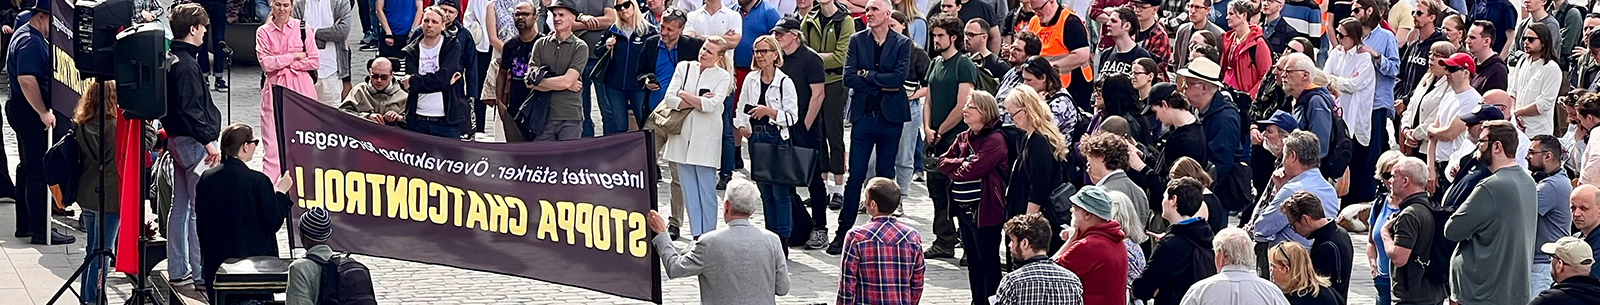
EUs nya massövervakning är nu farligt nära att bli verklighet. Vi har samlat allt du behöver veta på vår specialsida om Chat Control!

Nyhet: Merch!

Visa ditt stöd för ett fritt internet genom att bära våra kläder – här hittar du vår shop!

Prenumerera på inlägg


Loading

Senaste inlägg

  • Vem skall bestämma vad AI får svara?22 oktober 2026
  • Chat Control: Åtta av tio svenskar säger nej21 oktober 2026
  • Efter Chat Control kommer Bank Control20 oktober 2026
  • Är Chat Control olaglig under GDPR?19 oktober 2026
  • UK: Betala tv-licens för att titta på Netflix och YouTube18 oktober 2026
  • X: Femtejuli
  • Youtube
  • RSS-flöde

CC BY 4.0 · Logga in

  • Youtube
  • Twitter
  • RSS