• Hoppa till huvudnavigering
  • Hoppa till huvudinnehåll
  • Hoppa till det primära sidofältet

Femte juli

Nätet till folket!

  • Om oss
  • Remissvar

Rättssäkerhet

Rätten till en opartisk och rättvis rättslig prövning samt principen om att människor skall betraktas som oskyldiga till dess motsatsen bevisats är centrala principer för en demokratisk rättsstat. Ändå urholkas dessa ständigt, i namn av än det ena, än det andra. I nätsammanhang kan det ofta handla om principen att ingen skall straffas eller censureras utan förgående rättslig prövning.

De många små stegens samlade förtryck

20 juli 2026 av Henrik Alexandersson

När EU reglerar uppstår oväntade och oönskade konsekvenser när olika regler förstärker varandra.

Det finns gott om politiska förslag i EU och Sverige om yttrandefrihet, övervakning, internets frihet med mera, som är oroväckande i sig. Men en än större fara ligger i hur dessa förslag kan komma att förstärka varandra. Några exempel…

Förra veckan skrev vi om en ny utredning som skall titta på att begränsa människors fri- och rättigheter utan att de dömts för brott – och i vissa fall även vad gäller brott de inte ens känner till. I namn av att bekämpa brottslighet.

Om du är släkt med eller direkt eller indirekt bekant med någon som misstänks för att ingå i en kriminell sammanslutning kan du rödflaggas och få kontakt- och rörelsebegränsningar, begränsningar av dina möjligheter att bedriva företag, förbud mot att inneha vissa typer av anställningar och förtroendeuppdrag samt att genomföra finansiella transaktioner.

Vilket är anmärkningsvärt nog i sig. Kombinera sedan detta med EU:s nya digitala plånbok / e-legitimation som börjar rullas ut i slutet av året. Om den digitala plånboken med tiden blir den normala nyckeln till offentliga och privata tjänster skapas också en teknisk infrastruktur genom vilken olika begränsningar kan verkställas omedelbart i stora delar av samhället.

Detta sker samtidigt som antalet övervakningskameror ökar, tillståndskravet för myndigheters kamerabevakning har avskaffats och polisen får använda automatisk ansiktsigenkänning i realtid i vissa situationer. Lägg därtill växande register och en allt mer omfattande samkörning av data mellan myndigheter.

Ta ett steg tillbaka och betrakta helheten. Det är inte ett kinesiskt socialt kreditsystem. Ännu. Men några centrala beståndsdelar börjar kunna urskiljas: omfattande datainsamling, myndighetsgemensam riskklassificering, skuld genom association och automatiserad verkställighet.

Eller ta EU:s förslag om Chat Control. Har man väl börjat granska innehållet i människors elektroniska meddelanden i jakt på vissa saker kan syftet lätt utökas.

Erfarenheten visar att övervakningssystem som införts för ett snävt och behjärtansvärt ändamål ofta drabbas av politiska krav på utvidgning. När tekniken väl finns blir tröskeln lägre för att använda den även mot andra brott.

Kombinera det med att EU är på väg att göra »hat« till ett EU-brott med gemensam definition och gemensamma minimiregler om påföljder. Hur lång tid kommer det att ta innan sådant kommer att omfattas av vad Chat Control förväntas söka efter i våra personliga meddelanden?

När infrastrukturen för automatisk granskning av privata meddelanden väl finns på plats blir det tekniskt enklare – och sannolikt politiskt mer lockande – att genom senare lagstiftning utvidga vilka brott och vilket innehåll den skall söka efter.

Resultatet kan bli att yttranden som i dag endast kan bestraffas när de sprids offentligt även upptäcks, registreras och blir föremål för myndighetsåtgärder när de förekommer i privata konversationer.

Ett annat exempel är åldersgränser för sociala medier. Alla kommer då – i något led – att bli tvingade att identifiera sig.

Några långsiktiga garantier för att detta inte kommer att kopplas till vem som uttrycker vissa åsikter eller gör vissa yttranden finns inte. När systemet väl finns på plats kan reglerna ändras i en handvändning.

Tillsammans med konton, IP-adresser, enhetsidentifierare och loggar kan ålderskontroller ytterligare försvaga möjligheten att uppträda anonymt eller under pseudonym.

Hur långt detta kan gå ser vi i Tyskland och Storbritannien – där människor har fått polisen bultande på dörren i gryningen, gripits eller åtalats för yttranden på nätet. Ibland för uttalanden som möjligen varit grova eller osmakliga, men utan att något konkret hot eller någon uppmaning till våld uttalats.

EU:s Trusted Flaggers (organisationer som certifierats av nationella myndigheter och vars anmälningar om påstått olagligt innehåll skall behandlas med förtur av plattformarna) och EU:s finansiering och institutionalisering av olika nätverk för faktagranskning hamnar i ett delvis nytt ljus – om man betänker EU:s planer på att innehåll från public service skall lyftas fram på bekostnad av annat innehåll på plattformar som Youtube.

Sammantaget blir det ett avsteg från yttrandefrihetens pricnip om att alla skall ha rätt att dela och ta emot tankar, åsikter och information utan offentlig myndighets inblandning.

Varje system har sitt eget behjärtansvärda syfte och sina formella skyddsräcken. Men när systemen kopplas samman kan resultatet bli ett samhälle där staten vet vem du är, vad du säger, var du befinner dig, vilka du träffar – och med ett knapptryck kan begränsa vad du får göra. Helheten blir då mer problematisk och hotfull än summan av delarna.

CC0

Arkiverad under: Demokrati, EU, Övervakning, Privatliv, Rättssäkerhet, Sociala media, Spaning, Storebror, Sverige, Yttrandefrihet Taggad som: ålderskontroll, EU-brott, hat och hot, rättigheter, Trusted Flaggers

Lurade Moderaterna väljarna om Chat Control?

16 juli 2026 av Henrik Alexandersson

Var Europaparlamentets nej till Chat Control 2 år 2023 bara ett knep för att få bort frågan ur EU-valrörelsen 2024? Och hur kommer det sig att M, KD, S och C röstar annorlunda nu än då?

Den svenske ledamoten av Europaparlamentet Tomas Tobé (M) var drivande för förlängningen av Chat Control 1 härom veckan. Förslaget baxades igenom trots att en majoritet av de närvarande ledamöterna röstade emot en förlängning.

Sedan dess har Tobé fått mycket skäll, speciellt i sociala medier. Han försvarar sig med att detta inte är Chat Control, utan bara en förlängning av en redan tidigare existerande lag. Vilket är att vilseleda utan att ljuga.

• 2021 beslutade EU:s institutioner om ett undantag från ePrivacy-direktivet. Detta undantag – Chat Control 1 – gav tjänsteoperatörer möjlighet men inte skyldighet att skanna innehållet i sina användares meddelanden.

Då detta var kontroversiellt och känsligt ur ett integritetsperspektiv tidsbegränsades lagen och har sedan förlängts ett par gånger.

• Hösten 2023 antog Europaparlamentet i ovanligt stor enighet en position om EU-kommissionens förslag till en ny lag – Chat Control 2 – som är tänkt att permanent ersätta Chat Control 1. Man beslutade då, enkelt uttryckt, följande:

– Ingen skanning av innehållet i totalsträckskrypterad (E2EE) kommunikation.

– Övervakning skall inriktas mot personer och grupper där det misstänks förekomma olagligt innehåll – inte vara generell.

– Beslut om övervakning skall fattas av en domstol.

– Ingen skanning efter (skriftligt) olagligt innehåll i elektroniska konversationer.

Vilket i allt väsentligt är ett nej till Chat Control i de olika varianter som lagts fram.

Tomas Tobé och hans kollegor i Moderaterna och den borgerliga EPP-gruppen röstade då alltså NEJ till Chat Control tillsammans med resten av parlamentet.

Vilket Moderaterna sedan använde för att värva röster på ett NEJ till Chat Control i EU-valet, försommaren 2024. (Trots att M+KD+L-regeringen samtidigt drev ett JA i EU:s ministerråd.)

• Nu, 2026, har Tobé och EPP gjort allt för att en förlängning av Chat Control 1 inte skall villkoras med något eller några av de krav parlamentet ställde upp 2023. Krav som de då själva röstade för.

Vid den senaste omröstningen drev Tobé och EPP (m.fl.) igenom en tvåårig förlängning (eller snarare en nyintroduktion) av Chat Control 1, trots att en majoritet av parlamentets närvarande ledamöter röstade nej till en sådan.

Dock med skillnaden att EPP tvingades acceptera en absolut parlamentsmajoritets undantag för totalsträckskrypterade meddelanden, för att få igenom sin förlängning.

• Således tycks Tobé och EPP inte längre stå bakom de principer de röstade för 2023.

Det stämmer visserligen att det då handlade om Chat Control 2. Men om parlamentets krav från 2023 var nödvändiga för att skydda medborgerliga rättigheter och rättssäkerheten då – varför är samma krav plötsligt oacceptabla när det gäller en förlängning av Chat Control 1 nu?

Detta får mig att undra om beslutet 2023 bara var ett knep för att vilseleda väljarna i EU-valet 2024 om vad man egentligen tycker om Chat Control.

Det minsta man kan kräva är ett svar på frågan om Tobé, Moderaterna och EPP fortfarande står bakom parlamentets i stort sett enhälliga position om Chat Control 2 från 2023.

Det vore också intressant att få veta varför de intensivt motarbetat exakt samma krav vad gäller en förlängning av Chat Control 1.

Samma frågor kan för övrigt ställas till en stor del av den socialdemokratiska partigruppen, speciellt dess svenska ledamöter. De har klarat sig allt för lätt undan genom att hålla en låg profil, trots att de helt uppenbart är anhängare av Chat Control i dess olika former.

Även KD (EPP) och Centern (Renew) sänder dubbla signaler.

Resurser:
• Chatcontrol.se »
• Chatcontrol.eu »

Tidigare bloggposter:
• Chat Control 1 och EU:s demokratiska underskott (juli 2026) »
• Chat Control 1: När ett nej ändå blir ett ja (juli 2026) »
• Chat Control 1 – vad är det man bråkar om? (juli 2026) »
• Chat Control 1: Ett demokratiskt haveri (juli 2026) »
• Chat Control 1: Fulspel i Europaparlamentet (juli 2026) »
• Chat Control 1: EU:s maktspelare accepterar inte Europaparlamentets nej (juli 2026) »
• Trilogförhandling om Chat Control – vad hände? (juni 2026) »
• Chat Control 2: Ny förhandlingsrunda på måndag (juni 2026) »
• Chat Control: Europaparlamentets talman sviker parlamentet (juni 2026) »
• Chat Control 2: Ålderskontroll i app-stores (april 2026) »
• Chat Control 2: Nya förhandlingar (april 2026) »
• Chat Control 1 föll – men fortsätter ändå (april 2026) »
• Därför föll Chat Control 1 (april 2026) »
• Stoppa Chat Control 2 – skriv en rad (mars 2026) »
• Chat Control 1 föll – så röstade svenskarna (mars 2026) »
• Chat Control 1 har fallit (mars 2026) »
• Det blir en ny votering om Chat Control 1 (mars 2026) »
• Ny omröstning om Chat Control 1 – alla dokument (mars 2026) »
• Chat Control 1: När ett nej inte är ett nej (mars 2026) »
• Chat Control – vad händer nu? (mars 2026) »
• Ingen förlängning av Chat Control 1 (mars 2026) »
• Chat Control 1 kanske ändå faller (mars 2026) »
• Chat Control 1 förlängd till augusti 2027 (mars 2026) »
• I morgon röstar Europaparlamentet om Chat Control 1 (mars 2026) »
• Chat Control 1 förlängs. Förmodligen. (mars 2026) »
• Parlamentsutskott säger nej till… Chat Control 1 (mars 2026) »
• Chat Control 2: Nu börjar förhandlingarna (februari 2026) »
• Chat Control – en uppdatering (februari2026) »
• Tillrättalagt om Chat Control med EU-ministern (januari 2026) »

CC0

Arkiverad under: Aktivism, Chat Control, Demokrati, EU, Kryptering, Länktips, Övervakning, Privatliv, Rättssäkerhet, Spaning, Storebror Taggad som: chat control, ChatControl, EU-val, Moderaterna, Tomas Tobé

Rödflaggning – ett straff utan rättslig prövning

15 juli 2026 av Henrik Alexandersson

En utredning skall undersöka om myndigheterna kan begränsa människors fri- och rättigheter utan att de dömts för brott – och i vissa fall även vad gäller brott de inte ens känner till.

Regeringen har tillsatt en utredning om »rödflaggning« av personer, företag och andra aktörer som har koppling till kriminella sammanslutningar.

Man vill försvåra för personer som deltar i eller har samröre med en kriminell sammanslutning, oavsett om personerna i fråga är dömda för något brott eller inte.

Rödflaggning kan innebära befogenhet för myndigheter att begränsa vilka personer den flaggade får ha kontakt med, vilka områden personen får röra sig inom, dennes möjlighet att bedriva näringsverksamhet, inneha vissa typer av anställningar och förtroendeuppdrag samt att genomföra finansiella transaktioner.

Den som rödflaggas kan även få sina deklarationer särskilt noggrant granskade och begränsad tillgång till ekonomiska förmåner.

Detta gäller inte bara personer som deltar i – eller har samröre med – kriminella sammanslutningar.

Det gäller både fysiska och juridiska personer (företag, organisationer m.m.) samt »anhöriga och andra personer som har koppling till personer som deltar i eller har samröre med kriminella sammanslutningar«.

Rödflaggning kan därför komma att drabba personer (och företag) – som själva aldrig gjort eller känner till något fel. De kan till exempel få problem med F-skatt eller bli av med sitt bankkonto.

Det är lätt att se vad man vill åstadkomma med detta. Det handlar om att bekämpa välfärdsbrottslighet, släktbaserade kriminella nätverk, korruption, infiltration och gängbrottslighet. Det är förvisso vällovliga syften. Men rödflaggning slår bredare.

Med kriminella sammanslutningar tycks man mena all kriminell verksamhet med mer än en inblandad. Vilket är väldigt mycket mer än den brottslighet som är kopplad till en förändrad demografi. Rödflaggning kan komma att användas brett.

Man bör också hålla i minnet att vad som för tillfället är »kriminellt« ytterst bara är en fråga om politiskt mode. Åsiktsbrott tycks för tillfället trenda. EU vill göra hat till ett »EU-brott« och den svenska hetslagstiftningen är redan problematisk ur ett principiellt perspektiv. Det är inte som att det saknas politiska krafter som vill klämma åt dem som tycker fel.

Om man tänker efter uppstår flera nya problem och principiella frågor.

I Dagens Juridik sätter organisationen Företagarnas policychef Patrick Krassén fingret på den ömma punkten…

»Rödflaggningen ska kunna leda till att personernas grundläggande rättigheter begränsas, utan att faktisk brottslighet konstaterats eller lagakraftvunnen dom föreligger.«

Det är den första invändningen. Ingen skall få sina grundläggande fri- och rättigheter begränsade utan att först ha fått saken rättsligt prövad. Människor som inte misstänks för brott skall lämnas ifred.

Vidare har vi varken arvssynd eller kollektiv bestraffning i vår demokratiska rättsstat. Krassén:

»Direktiven nämner också att anhöriga till personer som har samröre med kriminella sammanslutningar – och kriminella personer – kan komma i fråga för rödflaggning. Utredningen ska undersöka om det kan ske även om sådana anhöriga inte är medvetna om att man bidrar till att möjliggöra någon annans brottslighet.« (…)

»En grundläggande princip i en rättsstat är att sanktioner ska riktas mot personer utifrån vad de gör, inte vilka de råkar känna eller vara anhöriga till.«

Notera att den som rödflaggas inte ens behöver känna till den i sammanhanget misstänkta eller förekommande brottsligheten.

Nu är detta än så länge »bara« ett utredningsdirektiv. Det intressanta är vad man kommer att lämna för skarpa förslag. Det skall också bli intressant att se i vilken mån utredaren kommer att värna rättsstatens principer och grundläggande fri- och rättigheter.

I vanlig ordning vill vi även påpeka att detta är ett fantastiskt verktyg för mindre finkänsliga framtida makthavare som vill klämma åt oliktänkande och oppositionella.

• Regeringen: Regeringen tillsätter en utredning om en särlagstiftning för gängkriminella och ett mer effektivt kronvittnessystem »

• Regeringen: Riktade insatser mot kriminella organisationer – en särlagstiftning för gängkriminella Dir. 2026:67 »

• Dagens Juridik: Rödflaggning riskerar leda till godtycke och rättsosäkerhet »

CC0

Arkiverad under: Länktips, Rättssäkerhet, Spaning, Sverige Taggad som: brottslighet, regeringen, rödflaggning, utredning

Utredning: Staten skall få bryta sig in i och påverka datasystem i förebyggande syfte

1 juli 2026 av Henrik Alexandersson

En utredning vill låta myndigheterna utföra dataintrång för att få tillgång till uppgifter i och ta kontroll över informationssystem, blockera och radera information online, installera spionprogram och utnyttja tekniska sårbarheter – i förebyggande syfte.

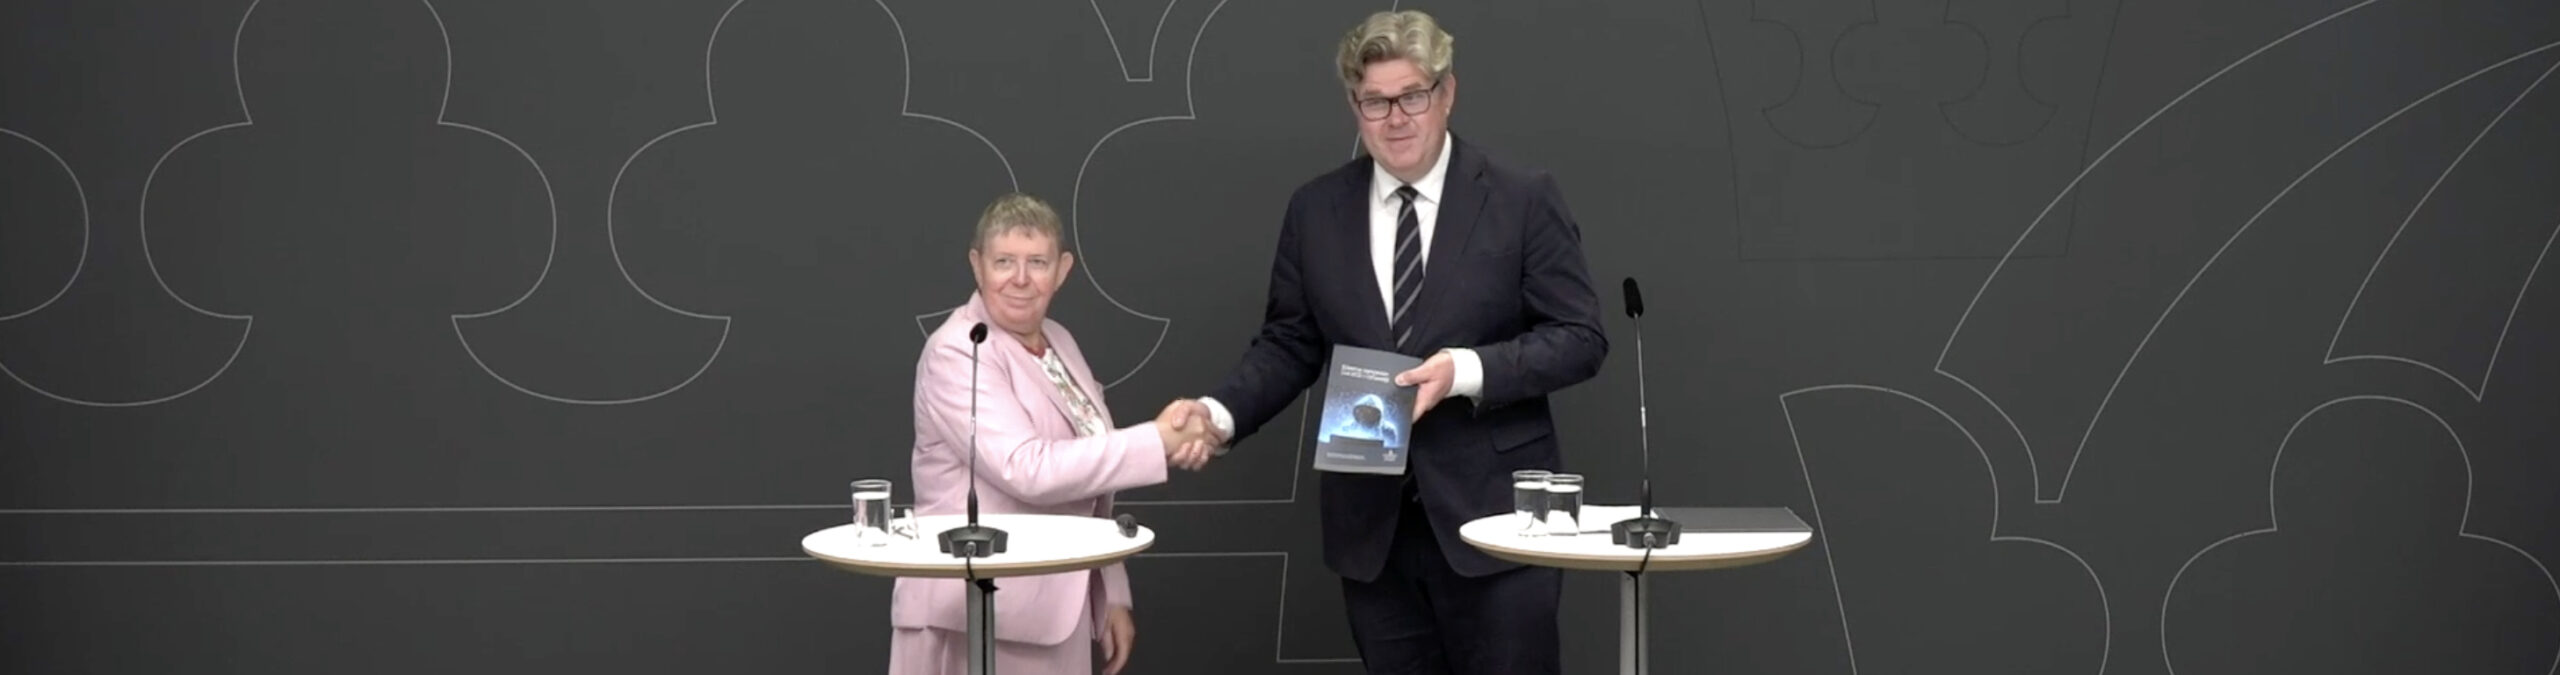
Justitieminister Strömmer tog i veckan emot en utredning om polisiära ingripanden i cybermiljö (SOU 2026:45). Den är i delar anmärkningsvärd och väcker många frågor. Men låt oss börja med vad som officiellt presenterats.

Utredningen menar att cyberbrottslighet kräver ny reglering. Därför föreslås en ny lag om polisiära ingripanden i cybermiljö som skall kunna användas av Polismyndigheten,
Säkerhetspolisen och Tullverket.

Förslaget gäller brott med ett års fängelse i straffskalan och ger myndigheterna rätt att vidta åtgärder som annars är kriminaliserade som dataintrång. Det skall finnas en tydlig svensk anknytning.

Ingripanden skall få ske om det är av särskild vikt för att förhindra brott, avbryta brott, störa och avbryta brottslig verksamhet samt för att kartlägga kommunikation till eller från ett informationssystem.

Notera att detta delvis handlar om preventiva insatser innan ett eventuellt brott begåtts. Vad gäller att utreda redan begångna (och pågående) brott har myndigheterna redan ett brett mandat.

Med den nya lagen skall myndigheter kunna bereda sig tillgång till uppgifter i informationssystem, byta lösenord och göra andra ändringar, blockera tillgång till uppgifter eller en webbplats och tillfälligt ta kontroll över informationssystem. Man skall även kunna radera information online, men det har strängare krav (åklagarbeslut) än för andra ingripanden.

Vad som inte nämndes på presskonferensen är att tre av utredningens tyngta experter som representerar Integritetsskyddsmyndigheten, Sveriges Advokatsamfund och Säkerhets- och integritetsskyddsnämnden menar att den föreslagna lagen är för dåligt avgränsad och saknar tillräckliga rättssäkerhetsgarantier.

De pekar på att ingripandena liknar hemlig dataavläsning, att de kan innebära stora integritetsintrång och att det saknas tydlig begränsning av vilken information myndigheterna får ta del av och hur den får användas.

Man kan säga att hemlig dataavläsning (spionprogram) med detta utökas från ett passivt verktyg för att samla information om brott till ett offensivt dito för sabotage och ingrepp i datasystem redan innan något brott föreligger. Vilket är en betydande principiell skillnad.

De tre experterna kritiserar även att domstol varken beslutar om ingripandena eller har generell efterhandsprövning, att det saknas generell underrättelseskyldighet samt att det saknas tydlig möjlighet för enskilda att överpröva beslut eller få en blockering hävd.

Utredningen ger inte heller svar på frågan »Hur?«. Den föreslagna lagtexten säger dock att tekniska hjälpmedel får användas, systemskydd får brytas eller kringgås och att tekniska sårbarheter får utnyttjas. Vilket kan betyda nästan vad som helst.

Skada får inte orsakas utöver vad som är »absolut nödvändigt«, påverkan på andra delar av systemet och andra användare skall begränsas, och installerade hjälpmedel skall tas bort eller göras obrukbara efteråt.

Dessutom framgår det att man i hemlighet får bereda sig tillträde till en skyddad plats (som en bostad eller arbetsplats) och installera tekniska hjälpmedel (spionprogram), om det är nödvändigt. För bostad krävs »synnerlig anledning« att anta att systemet finns där.

Det finns dock proportionalitetskrav: skälen måste väga tyngre än intrånget. Hur man nu objektivt mäter det. Vissa skyddade miljöer undantas, bland annat journalistisk verksamhet, bikt/själavård och vissa andra sammanhang som omfattas av vittnesförbud. Om myndigheten upptäcker sådant skall ingripandet avbrytas och information förstöras.

Problemet är dock att myndigheten måste se informationen först för att kunna avgöra om den omfattas av skyddet. Här aktualiseras även frågan om hur överskottsinformation får användas.

Utredningen väcker fler frågor än den besvarar. Det lär bero på att den är medvetet vag, för att kunna vara »teknikneutral«. Vilket utredaren själv medgav under presskonferensen.

Lagen föreslås vara tidsbegränsad till 1 juli 2027–30 juni 2032. Därefter skall den utvärderas. Vilket vanligtvis brukar landa i att den aktuella lagen permanentas.

• Pressträff i samband med överlämnande av delbetänkande om ingripanden i cybermiljö (med video från presskonferensen) »
• Presentationsbilder från pressträffen (PDF) »
• Kort sammanfattning av SOU 2026:45 Effektiva ingripanden mot brott i cybermiljö »
• SOU 2026:45 i sin helhet (PDF) »

CC0

Arkiverad under: Dataskydd, Hemlig dataavläsning, Länktips, Övervakning, Privatliv, Rättssäkerhet, Sverige Taggad som: dataintrång, polisen, Säpo, tullen

EU vill centralisera polisdata till Europol

29 juni 2026 av Henrik Alexandersson

Europol skall få samla in och bearbeta mer data, även om icke misstänkta. Vilket kommer med uppenbara risker vad gäller integritet och rättssäkerhet.

Europol föreslås för tredje gången på sex år få utökat mandat och större budget.

Nationella polismyndigheter skall nu i större utsträckning automatiskt dela information med Europol. Tanken är att Europol skall bli ett centralt nav för brottsdata i EU.

Man skall även få en ny analysplattform som gör det möjligt för medlemsstater att arbeta tillsammans i utredningar, dela material, använda analysverktyg och kommunicera i samma miljö.

Detta innebär att Europol får möjlighet att behandla betydligt mer persondata, även om personer som inte är misstänkta för brott.

Vilket bör ses i sammanhanget att myndigheten redan tidigare kritiserats för att lagra stora mängder persondata i strid mot lagen.

Allt tyder på en förskjutning mot mer centraliserad databehandling och ett större beroende av automatiserad analys. Vilket kommer med uppenbara risker vad gäller integritet och rättssäkerhet.

Det skall påpekas att Europol vid en tidigare utökning av dess mandat gavs rätt att även inhämta information ur privata aktörers datasystem. Alla kablar leder till Haag.

Organisationer som arbetar med digitala rättigheter varnar för kombinationen av ökad datainsamling, försvagade dataskyddsgarantier och att Europeiska datatillsynsmannens kontroll över Europols behandling av personuppgifter nu försvagas.

• PnS: Proposed reform dangerously erodes privacy, automates surveillance, and sidelines oversight »

Relaterat:
• Europol bryter mot lagen – igen (maj 2026) »

• ‘They protect the law while breaking it’: Inside Europol’s shadow IT system (maj 2026) »

CC0

Arkiverad under: Dataskydd, EU, Länktips, Övervakning, Rättssäkerhet, Storebror Taggad som: Europol

EU:s Demokratisköld – skydd eller åsiktskontroll?

23 juni 2026 av Henrik Alexandersson

Nu har ett specialutskott i Europaparlamentet givit grönt ljus för EU:s så kallade demokratisköld – trots varningar om att den kan komma att inskränka det fria ordet.

Under ledning av den svenske moderaten Tomas Tobé har Europaparlamentets specialutskott för en Europeisk Demokratisköld (EUDS) idag presenterat sin rapport om »utländsk informationsmanipulering och otillbörlig påverkan (FIMI), kritisk infrastruktur, digital resiliens och mediekompetens, civilt försvar och beredskap samt andra frågor«.

Rapporten bygger på premissen att Europas demokratier utsätts för desinformation, utländsk påverkan, cyberattacker, hybridkrigföring samt manipulation av val och samhällsdebatt.

Bland annat vill man se hårdare tillämpning av EU:s Digital Services Act (DSA), större insyn i sociala mediers algoritmer och bättre möjligheter för myndigheter och forskare att analysera informationsflöden.

Utskottet vill även inrätta ett »European Centre for Democratic Resilience«. Detta skall samordna forskning, underrättelser, analys samt motåtgärder mot desinformation och utländsk påverkan. Vill man vara raljant ligger ordet »sanningsministerium« nära till hands.

Rapporten antogs i utskottet med 20 röster för, 9 emot och 2 nedlagda. Nästa steg är behandling i parlamentets plenum senare i år. Därefter följer trilogförhandlingar med EU:s ministerråd och EU-kommissionen.

Visst, det finns illvilliga krafter som vill skada oss, destabilisera vårt samhälle och påverka samhällsdebatten. Inte minst gäller det länder som Ryssland, Belarus, Kina och Iran. Men samtidigt höjs röster som varnar för att EUDS kan komma att drabba helt legitim opinionsbildning som inte faller EU i smaken.

Balansgången mellan att skydda demokratin och att begränsa yttrandefriheten är kärnan i denna kritik. En central fråga är vem som avgör när legitim opinionsbildning övergår i »påverkan« och utifrån vilken måttstock.

Amerikanska Heritage Foundation varnar för att EU-institutioner kan komma att använda regelverket för att isolera sig från legitim politisk kritik. Risken är att obekväma åsikter, politisk opposition eller kritik mot EU:s politik stämplas som »utländsk desinformation« eller »informationsmanipulation«, vilket i förlängningen kan tysta legitima inhemska röster.

Organisationer som Future of Free Speech betonar att när teknikjättar hotas av enorma böter om de inte agerar snabbt, väljer de ofta att »övermoderera«. Det innebär att även helt lagligt och legitimt innehåll plockas bort för säkerhets skull.

Franska Jacques Delors Centre med flera pekar på att initiativet lägger ett oproportionerligt stort fokus på just externa hot och desinformation. Detta riskerar att dölja det faktum att mycket av den politiska polariseringen i Europa har inhemska, strukturella orsaker. Genom att reducera systemkritik till att handla om att medborgare blivit »vilseledda« av yttre makter riskerar man att alienera väljargrupper och öka polariseringen, snarare än att skydda demokratin.

Medan Europaparlamentets specialutskott betonar att skölden skall skydda mediefriheten och rätten att fritt forma åsikter, är juridiska experter oroliga för att verktygen – kontroll av algoritmer, faktagranskningsnätverk och påtryckningar mot plattformar – i praktiken lätt kan slå över och begränsa det fria ordet om de inte omgärdas av extremt starka garantier för rättssäkerhet och yttrandefrihet.

Ett problem i sammanhanget är att begrepp som desinformation, misinformation, informationsmanipulation, FIMI, skadliga narrativ och demokratiska risker saknar skarpa juridiska gränser.

Mycket av det som diskuteras inom Democracy Shield handlar inte om lögner utan snarare om vilka berättelser som sprids, vilka frågor som lyfts, vilka ämnen som förstärks och vilka samhällsproblem som diskuteras. Där blir gränsen mellan påverkan och opinionsbildning oklar. Det kan till exempel gälla kritik mot migrationspolitik, klimatpolitik, vaccinationspolitik, säkerhetspolitik eller EU-kritik.

I sammanhanget kan nämnas att historien visar att staten ibland har fel. Under COVID stämplades länge teorin om ett labb-läckage som desinformation. Diskussioner om vaccinens begränsningar och lockdown modererades hårt. Senare visade sig flera av dessa frågor vara legitima att diskutera. Samma sak gäller till exempel Irakkriget, NSA-avslöjandena och många korruptionsskandaler.

Ett återkommande tema i EU:s dokument om FIMI är fokus på narrativ. Det innebär att man inte bara tittar på enskilda falska påståenden utan även på bredare berättelser. Där uppstår en risk. Om staten börjar identifiera och motverka vissa narrativ hamnar man snabbt nära att bedöma vilka politiska uppfattningar som är önskvärda. Det är känsligt. En liberal demokrati brukar utgå från att staten inte skall avgöra vilka politiska berättelser som är rätt.

Till detta skall läggas risken för ändamålsglidning.

Kärnan i den liberala kritiken är egentligen ganska enkel. Demokratin skyddas inte främst genom att filtrera bort felaktiga idéer. Istället skyddas den genom att människor även får ta del av kontroversiella idéer och själva bedöma dem.

Ur det perspektivet är frågan inte om EU:s Democracy Shield har goda intentioner. Frågan är snarare om de verktyg som byggs för att bekämpa informationspåverkan samtidigt ger institutioner och makthavare makt att påverka eller begränsa den legitima politiska debatten.

Länkar:
• Europaparlamentets pressmeddelande: Special committee adopts proposals to improve the European Democracy Shield »
• Case files 2025/2069(INI) Findings and recommendations of the Special Committee on the European Democracy Shield »
• Ändringsförslag i utskottet »
• EPP: Europe’s democracies must fight back »

Tidigare: 
• EU-Kommissionen: European Democracy Shield and EU Strategy for Civil Society pave the way for stronger and more resilient democracies »

Relaterad kritik:
• European Democracy Shield: A Threat to Free Speech and Democratic Accountability »
• Feedback to the European Commission on the “European Democracy Shield” »
• Democracy shield: Defense or distraction? »

Relaterade bloggposter:
• EU:s nya demokratisköld tycks mest bestå av byråkrati (december 2024) »
• EU: Försvara demokratin med byråkrati (juni 2025) »
• EU:s demokratisköld – demokratins bröstvärn eller sanningsministerium? »

CC0

Arkiverad under: Censur, Demokrati, Digital Services Act, EU, Länktips, Nätkultur, Rättssäkerhet, Sociala media, Storebror, Yttrandefrihet Taggad som: desinformation, Europaparlamentet, European democracy shield, Tomas Tobé

Utredning ökar osäkerheten om vad som får sägas online

21 juni 2026 av Henrik Alexandersson

En utredning om nätbrott och våld i nära relationer föreslår åtgärder mot innehåll på internet – utan att tydligt avgränsa vad som faktiskt är brottsligt. Resultatet riskerar att bli svåröverskådligt med negativa konsekvenser för yttrandefriheten.

Utredningen »Nya nätbrott och andra åtgärder för genomförandet av direktivet om bekämpning av våld mot kvinnor och våld i nära relationer« SOU 2026:34 är en röra.

Dels handlar den om genomförandet av EU:s direktiv om bekämpning av våld mot kvinnor och våld i nära relationer (direktiv 2024/1385).

Dels bygger den vidare på den struktur som redan finns i EU:s Digital Services Act (DSA) genom att skapa ett nytt nationellt system för att avlägsna visst nätinnehåll.

Dels inför den helt nya begränsningar av yttrandefriheten online.

Vissa saker är rätt okontroversiella, som förbud mot spridning av intima bilder utan samtycke (revenge porn), renodlad nätstalking, olaga identitetsexponering och otillbörlig övervakning (till exempel kopplad till hederskultur). Annat är mer uppseendeväckande och/eller problematiskt.

Till att börja med vill utredningen se en ny lag om avlägsnande av nätbrottsinnehåll. Detta är möjligen en anpassning till DSA:s krav på att olagligt innehåll ska avlägsnas.

En anmärkningsvärd detalj är att systemet inte bygger på att innehållet först konstateras vara olagligt i domstol. Det räcker med att en myndighet bedömer att det »skäligen kan antas« vara brottsligt.

Innehållet skall då plockas bort inom en timme. Om så inte sker kan böter utfärdas på 5.000 till 5 miljoner kronor – eller, vid systematisk/fortgående vägran, upp till fyra procent av den globala årsomsättningen.

Utredningen föreslår att en myndighet ska vara behörig att utfärda förelägganden om att avlägsna olagligt innehåll. Dock säger man inget om huruvida detta skall vara en ny eller existerande myndighet och i så fall vilken.

Sedan har vi ett förbud mot nättrakasserier. Direktivet kräver kriminalisering av vissa former av upprepade digitala trakasserier. Här uppstår intressanta yttrandefrihetsfrågor, eftersom gränsen mellan trakasserier och offensiv opinionsbildning inte alltid är tydlig.

Om definitionerna blir alltför vida kan de träffa fullt legitima kampanjer mot politiker, journalistisk granskning, aktivism och organiserade opinionsyttringar. Här måste gränsen mot politisk kritik och fri opinionsbildning respekteras.

Är #AvgåMinistern en nättrakasseri-kampanj? Är en uppmaning att kontakta en politiker i en sakfråga nättrakasserier? Är tusentals hånfulla memes om en makthavares klavertramp nättrakasserier? Är organiserad aktivism mot en journalist som driver en kontroversiell linje nättrakasserier?

Om brottet även definieras utifrån hur mottagaren upplever kommunikationen kan rättsläget bli än mer osäkert. Då uppstår frågor som: Hur många meddelanden krävs? När blir kritik trakasserier? Spelar avsändarens syfte någon roll? Spelar mottagarens ställning som offentlig person någon roll?

Sedan lanserar utredningen det nya brottet könsbaserat näthat. Den som i ett uttalande eller annat meddelande som sprids med tekniskt hjälpmedel uppmanar till våld mot, hotar eller uttrycker missaktning för en grupp eller en enskild med anspelning på kön ska kunna dömas för könsbaserat näthat.

Begreppet missaktning hämtas från regleringen om hets mot folkgrupp och omfattar enligt utredningen bland annat smädelser, kränkande omdömen och förlöjliganden – även i form av indirekta uttryck.

Samtidigt säger man att saklig kritik skall falla utanför och att regeln ska tolkas restriktivt. Här öppnas ändå för ett stort mått av subjektiv bedömning och gränsdragningsproblem.

Utredningen föreslår dock inte att de nya brotten skall vara tryckfrihets- eller yttrandefrihetsbrott. De gäller alltså inte webbplatser med utgivningsbevis, som skyddas av Tryckfrihetsförordningen och Yttrandefrihetsgrundlagen.

En publicering på en site med utgivningsbevis kan alltså vara skyddad, medan samma yttrande på X, Facebook, Instagram, TikTok, Reddit eller i en chatt kan falla under den nya brottsrubriceringen.

Avslutningsvis känns det märkligt att ha särskild lagstiftning för vissa brott som begås online i stället för i den fysiska världen. Sägs det inte hela tiden att samma regler skall gälla på nätet som i övriga samhället?

Varför skilja på om ett hot framförts via Facebook eller öga mot öga? Varför skilja på trakasserier som sker digitalt respektive direkt?

Om samma handling bedöms olika beroende på kanal, riskerar rättssystemet att bli både inkonsekvent och svårförutsägbart.

• Regeringen: Nya nätbrott och andra åtgärder för genomförandet av direktivet om bekämpning av våld mot kvinnor och våld i nära relationer »

• SvD/Mårten Schultz: Ett brott att kalla alla män pedofiler? »

CC0

Arkiverad under: Censur, Digital Services Act, EU, Länktips, Nätkultur, Rättssäkerhet, Storebror, Sverige, Yttrandefrihet

Problemen med Trusted Flaggers (DSA)

17 juni 2026 av Henrik Alexandersson

EU-kommissionen utformar nu riktlinjer för sina nya statligt godkända nätcensorer, Trusted Flaggers.

Fram till den 26 juni håller EU-kommissionen en konsultation där man vill ha in synpunkter på hur systemet med Trusted Flaggers skall fungera.

Trusted Flaggers är en funktion under EU:s Digital Services Act (DSA), där organisationer, särintressen och till och med myndigheter kan få en direktlinje till sociala medier för att rekommendera vilket innehåll som bör tas bort.

Plattformarna är inte skyldiga att följa en Trusted Flaggers rekommendationer, men deras anmälningar skall behandlas med prioritet och utan onödigt dröjsmål.

Detta skall enligt DSA egentligen bara gälla olagligt innehåll, men en ändamålsglidning tycks vara på väg. Eller rent av inbyggd i ett system som ständigt ger dem nya uppgifter.

Ett grundläggande problem är att det inte sker någon föregående juridisk prövning av om innehållet i fråga verkligen är olagligt.

Eftersom Trusted Flaggers är statligt godkända aktörer blir det märkligt att de kan rekommendera censur utan någon sådan juridisk prövning. (Speciellt om en myndighet är Trusted Flagger.)

För att staten eller dess ombud skall kunna censurera något måste man ju först slå fast huruvida innehållet verkligen är olagligt. Det borde vara grundläggande i en rättsstat.

I Brussels Signal riktar debattören och advokaten Jerzy Kwaśniewski kritik mot systemet som sådant och menar att konsultationen bara är kosmetisk.

Han skriver att de verkliga problemen med Trusted Flaggers inte tas upp. Mycket av det han kritiserar är sådant som vi tidigare har uppmärksammat här på bloggen.

Till exempel är DSA:s skrivningar om att sociala medier måste bekämpa »systemiska risker« så svävande att plattformarna tvingas övermoderera för att inte riskera extremt höga böter.

Plattformarna måste alltså gissa sig fram till vad de förväntas censurera – medan EU-kommissionen fungerar som tillsynsmyndighet, utredare och sanktionsorgan i ett.

DSA i kombination med EU:s Code of Conduct on Disinformation (frivillig, men de sociala medier som ansluter sig måste följa den) skapar en situation där plattformarna även förväntas använda extern faktakontroll.

Många av de faktagranskande organisationer som anlitas är helt eller delvis finansierade av EU, medlemsstater eller andra offentliga organ. Det väcker frågor om hur oberoende de egentligen är.

Kwaśniewski menar också att den kommande European Democracy Shield – i kombination med allt det ovanstående – visar att EU vill styra informationsmiljön och gynna »officiella narrativ«.

Fram till den 26 juni kan du lämna synpunkter till EU-kommissionen. Om du anser att Trusted Flaggers riskerar att hota yttrandefriheten är detta ett tillfälle att göra din röst hörd.

• EU: Targeted consultation: draft guidelines on trusted flaggers under the Digital Services Act (DSA) »

• EU: Draft Commission guidelines on trusted flaggers »

• Brussels Signal: Brussels is finishing its censorship machine: Europe has until June 26 to say No »

CC0

Arkiverad under: Censur, Demokrati, Digital Services Act, EU, Länktips, Rättssäkerhet, Sociala media, Storebror, Yttrandefrihet Taggad som: Trusted Flaggers

Valår: Pressa politikerna om övervakningsstaten

8 juni 2026 av Henrik Alexandersson

Här är några frågor om vår ständigt växande övervakningsstat som alla politiska kandidater borde svara på – innan valet.

I höst är det riksdagsval. En viktig fråga som sannolikt inte kommer att diskuteras är den ständigt växande övervakningsstaten. Det är problematiskt.

En första fråga som borde ställas till alla politiker är:

Övervakningsstaten växer ständigt. Vid vilken punkt anser du att det blir ett problem för vår demokrati och vårt samhälle? Varför och hur?

Det brukar öppna för intressanta diskussioner. Ingen politiker lär mena att en total kontrollstat där alla övervakas överallt, hela tiden är problemfri.

Så hur långt tänker man gå? Hur mycket övervakning skall vi ha? När blir det problematiskt och farligt? Har vi kanske redan gått för långt? Har man tänkt igenom det här?

Ett annat bra test är att fråga hur enskilda politiker ställer sig till EU-domstolens ställningstagande om EU:s upphävda datalagringsdirektiv. Enkelt sammanfattat:

Övervaka dem som misstänks för brott – inte alla andra, hela tiden.

Det vill säga att generell och odifferentierad övervakning av hela befolkningen inte är förenlig med de grundläggande rättigheterna.

Detta är också en knepig fråga. Den pekar på skillnaden mellan övervakning av farliga människor och massövervakning av vanligt, hederligt folk utan misstanke om brott. Med förslag som Chat Control passeras den linjen. Hur motiverar man det?

Detta faller i sin tur tillbaka på de grundläggande mänskliga rättigheterna. Till exempel anger Europakonventionen (och EU:s rättighetsstadga) att…

»Var och en har rätt till skydd för sitt privat- och familjeliv, sitt hem och sin korrespondens.«

Hur ställer sig de politiska kandidaterna till detta? Respekterar de de grundläggande mänskliga rättigheterna? Om inte – varför? Och vilka blir konsekvenserna om så inte är fallet?

Detta är bara några av de frågor som våra traditionella medier knappast kommer att ställa. Så då måste någon annan göra det. Det vill säga du och jag.

Innan kandidaterna börjar synas i valstugorna kan Almedalen vara en lämplig plats för att kräva svar.

CC0

Arkiverad under: Aktivism, Demokrati, Övervakning, Privatliv, Rättssäkerhet, Storebror, Sverige Taggad som: riksdagsval

DSA och kampen om verklighetsbilden

5 juni 2026 av Henrik Alexandersson

Det finns en ständig ängslighet för att någon skall säga något olämpligt. Om det sagda är rätt eller fel tycks vara av underordnad betydelse.

Det är ifrågasättandet av rådande förhållanden och berättelser – som utmanar dem som försöker forma samhället utifrån politiska visioner – som skapar dålig stämning.

Det är helt enkelt jobbigt när folk ifrågasätter och käftar emot.

Istället för att låta sina teser prövas i en fri och öppen debatt väljer agendans väktare att försöka tysta kritiken. Vilket EU:s Digital Services Act ger sociala medier i uppdrag att hantera.

Regelverket föreskriver inte exakt vad som skall tas bort eller döljas. Det får respektive plattform räkna ut själv. Men om de inte tolkar de underförstådda signalerna rätt kan de drabbas av astronomiska böter.

Resultatet blir överblockering. Irländska Appeals Centre Europe, som hanterar Facebook & Co, ändrar fattade modereringsbeslut i sex fall av tio.

Således inskränks det fria ordet mer än nödvändigt för att våra politiker vill kunna hålla händerna rena. »Vi har inte sagt att något speciellt skall vara förbjudet att uttrycka.«

Detta är inte rättssäkert. Om något skall vara förbjudet att säga skall det framgå vad och meddelas genom lag, efter en öppen demokratisk process. Vilket tycks vara precis vad EU försöker undvika.

EU:s Digital Services Act är på sätt och vis värre än traditionell censur, där man i vart fall vet vad som inte får uttryckas och vem som bestämt det.

CC0

Arkiverad under: Censur, Demokrati, Digital Services Act, EU, Rättssäkerhet, Sociala media, Spaning, Storebror, Yttrandefrihet

  • « Go to Föregående sida
  • Sida 1
  • Sida 2
  • Sida 3
  • Sida 4
  • Interimistiska sidor utelämnas …
  • Sida 42
  • Go to Nästa sida »

Primärt sidofält

Varning för Chat Control!


EUs nya massövervakning är nu farligt nära att bli verklighet. Vi har samlat allt du behöver veta på vår specialsida om Chat Control!

Nyhet: Merch!

Visa ditt stöd för ett fritt internet genom att bära våra kläder – här hittar du vår shop!

Prenumerera på inlägg


Loading

Senaste inlägg

  • Chat Control: Nya förhandlingar på tisdag27 september 2026
  • EU Kids Act: Alla barns vårdnadshavare måste registreras24 september 2026
  • Krav på EU-licens för sociala medier?23 september 2026
  • Chat Control 2: Ett dåligt kompromissförslag22 september 2026
  • Chat Control 2 – förhandlingarna återupptas21 september 2026
  • X: Femtejuli
  • Youtube
  • RSS-flöde

CC BY 4.0 · Logga in

  • Youtube
  • Twitter
  • RSS